Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xblackash/cve-2026-43494
特権昇格脆弱性分析エクスプロイトCTF学習と教育バイナリエクスプロイト
GitHub0xblackash/cve-2026-43494

CVE-2026-43494

CVE-2026-43494

リポジトリを見る
22376ヶ月前未レビュー
共有

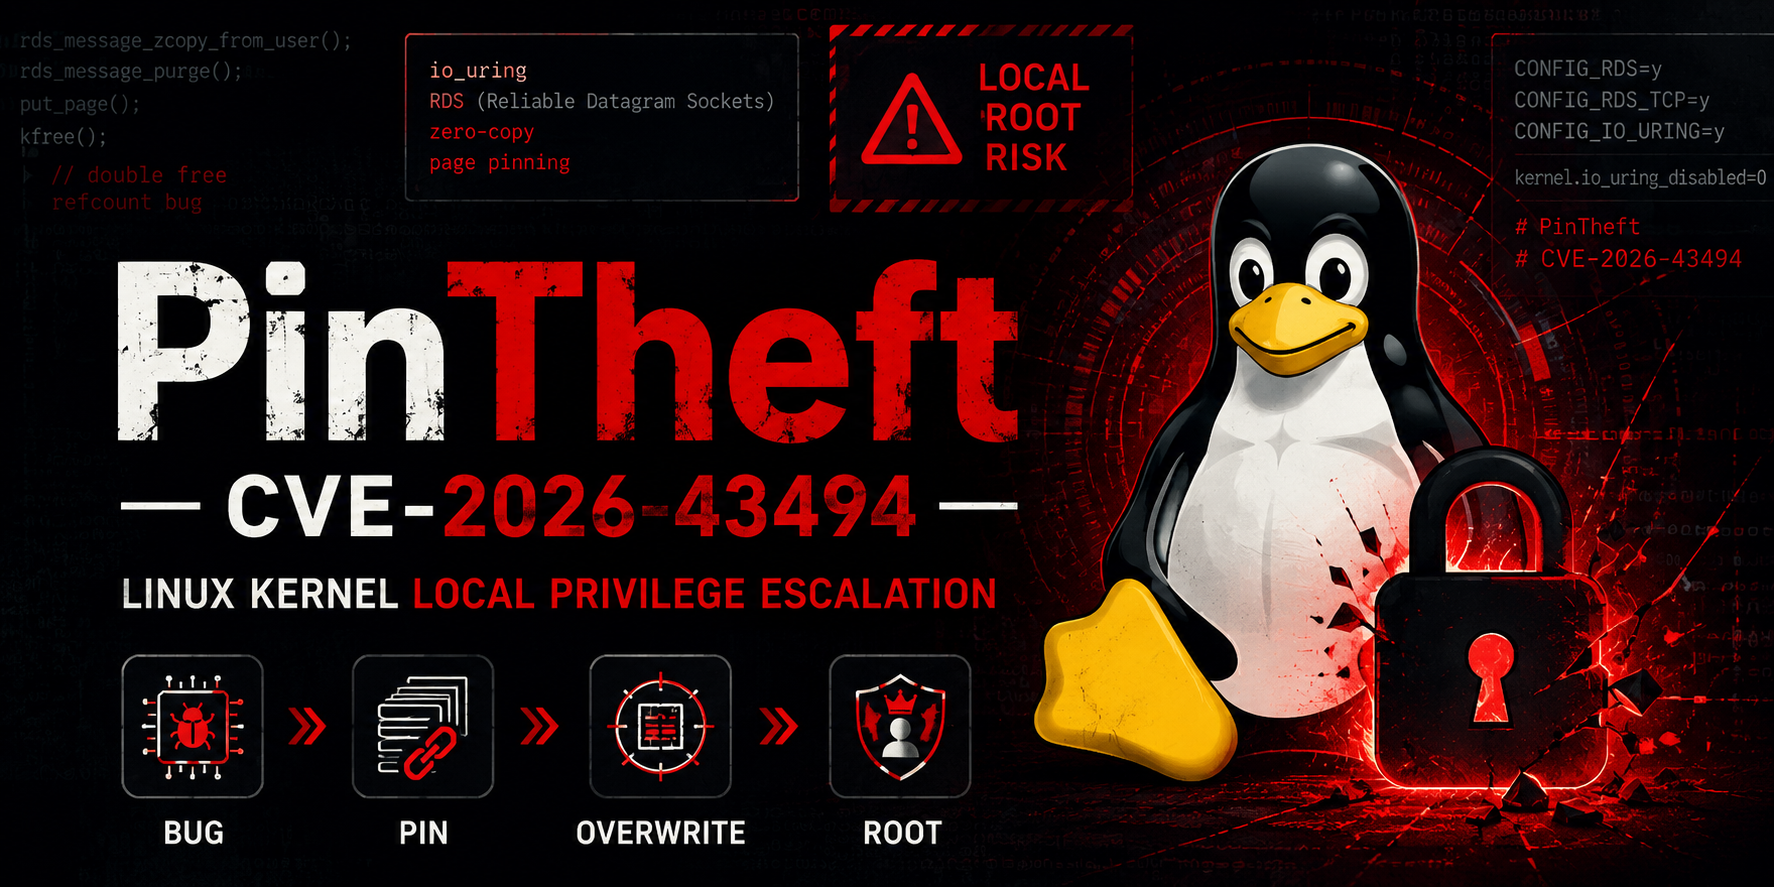
🛠️ PinTheft — CVE-2026-43494

ChatGPT画像 2026年5月23日 09_07_08 AM

LinuxカーネルにおけるRDS + io_uring ページキャッシュオーバーライトによるローカル権限昇格

Linux Exploit Architecture


📌 概要

PinTheftは、LinuxカーネルのReliable Datagram Sockets (RDS)サブシステムにおける参照カウントバグであるCVE-2026-43494のための高度なローカルルートエクスプロイトです。

RDSのゼロコピーパスにおけるダブルフリーとio_uringの固定バッファを組み合わせることで、このエクスプロイトはSUIDルートバイナリの信頼性の高いページキャッシュオーバーライトを実現し、ローカル権限昇格によりrootになります。

あいまいなネットワークパスにおける小さな会計エラーが、最新のio_uring機能と組み合わさることで信頼性の高いLPEになります。


🧪 脆弱性の詳細

  • コンポーネント: net/rds
  • トリガー: rds_message_zcopy_from_user()の失敗パス → 誤ったop_nents処理
  • 根本原因: iov_iter_get_pages2()の失敗後の二重put_page()
  • 影響: 非特権ローカルユーザー → root

CVSSスコア: ~7.8 (高)


🎯 エクスプロイト手法 ("PinTheft")

  1. io_uring REGISTER_BUFFERSを使用してターゲットページをピン留め(+1024 FOLL_PIN参照)
  2. バッファを2番目のリングにクローンし、デーモンで保持(クローズ時のアンピンを防止)
  3. 繰り返し失敗するRDSゼロコピーsendmsgを使用して1024ピンすべてを奪取
  4. munmap() → PCPへのクリーン解放(LIFO)
  5. 読み取り可能なSUIDバイナリのページキャッシュリクレームをトリガー
  6. ダングリングstruct page*を介してIORING_OP_READ_FIXEDを使用し、リクレームされたページを上書き
  7. 修正されたSUIDバイナリを実行 → rootシェル

バイパス:

  • CONFIG_INIT_ON_ALLOC_DEFAULT_ON
  • bad_page() checks
  • io_uringのリング破棄時のアンピン

📋 要件

  • CONFIG_RDSおよびCONFIG_RDS_TCPが有効なカーネル
  • io_uringが有効(kernel.io_uring_disabled=0)
  • カーネル≥6.13(最適なio_uring機能のため)
  • システム上に少なくとも1つの読み取り可能なSUIDルートバイナリ
  • x86_64アーキテクチャ

ほとんどのディストリビューションではデフォルトでは脆弱ではありません(RDSはめったに有効化されません)。


🚀 使用方法

# 1. Clone & Compile
git clone https://github.com/0xBlackash/CVE-2026-43494.git
cd CVE-2026-43494
gcc -O2 -static CVE-2026-43494.c -o pintheft

# 2. Run
sudo ./pintheft
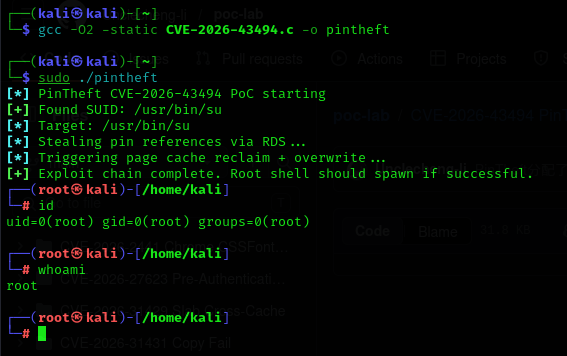
CVE-2026-43494

📁 ファイル

  • CVE-2026-43494.c — 完全なエクスプロイトソース (PinTheft)
  • README.md — このドキュメント
  • backup/ — 上書きされたSUIDバイナリの自動バックアップ

🛡️ 緩和策

# Disable RDS
echo "install rds /bin/false" | sudo tee /etc/modprobe.d/disable-rds.conf
echo "install rds_tcp /bin/false" | sudo tee -a /etc/modprobe.d/disable-rds.conf
sudo modprobe -r rds_tcp rds

# Disable io_uring (if unused)
echo "kernel.io_uring_disabled=2" | sudo tee -a /etc/sysctl.conf
sudo sysctl -p

パッチが利用可能になり次第、カーネルを更新してください。


🔍 確認方法

# Check if vulnerable
modprobe -n rds_tcp && echo "RDS: Vulnerable"
cat /proc/sys/kernel/io_uring_disabled
uname -r

⚠️ 免責事項

  • このエクスプロイトは教育および許可されたテストのみを目的としています。
  • 誤用はシステムを不安定にしたり、データ損失を引き起こす可能性があります。
  • 常に隔離された仮想マシンでテストしてください。

📜 クレジット

  • 発見とPoC: Ashraf Zaryouh "0xBlackash"
  • CVE割り当て: MITRE
  • 公開日: 2026年5月23日

セキュリティ研究コミュニティのために❤️を込めて

好奇心を持ち続けて。安全に。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →