#1
 elkhaoudari/cve-2018-7600-poc
Drupal 7 の重大なリモートコード実行(RCE)脆弱性である CVE-2018-7600(Drupalgeddon2)向けの Python 概念実証(PoC)コード。許可されたセキュリティテストおよび CTF での使用を目的としています。
 str1keboo/cve-2025-49132
このリポジトリには、CVE-2025-49132の概念実証(PoC)が含まれています。CVE-2025-49132は、Pterodactyl Panel バージョン < 1.11.11における重大な脆弱性です。
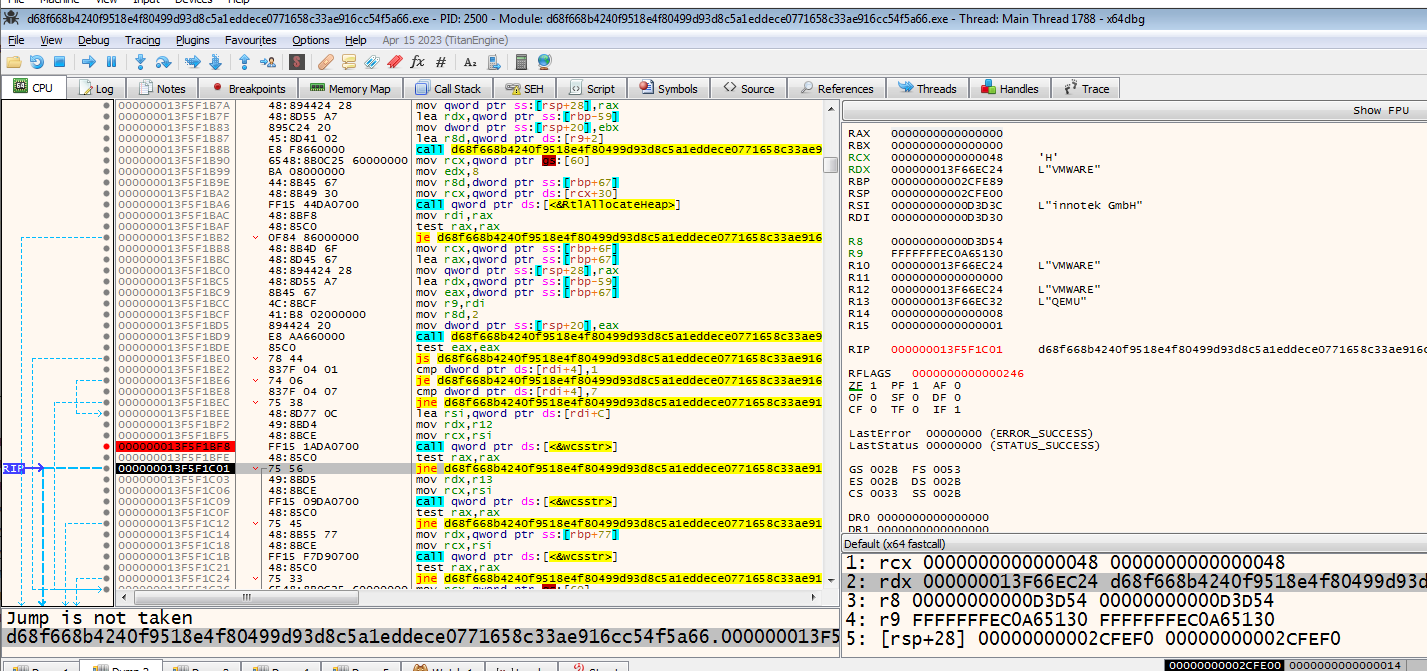 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge、今のところ何もありません。どうか先へお進みください。
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
CVE-2022-0847の悪用 - 著者 : Antonius (w1sdom)
 is4yev/cve-2026-57830
Joomla Helix Ultimate (JoomShaper) <= 2.2.6 における未認証の任意のファイル/フォルダ削除 — CVE-2026-57830
 giangdurian/cve-2026-63030-cve-2026-60137
WordPress用の事前認証RCEエクスプロイト(CVE-2026-63030 + CVE-2026-60137)で、ルート混乱とSQLインジェクションを連鎖させて完全なシェルアクセスを獲得します。安全なテスト用のDockerラボを含みます。
 demining/digital-signature-forgery-attack
CVE-2025-29774の脆弱性とSIGHASH_SINGLEバグが、偽のRawTXでマルチシグネチャウォレットの運用方法をいかに脅かすか
 yumeae/bootstrap-with-xss
Bootstrap XSSのPoC (CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
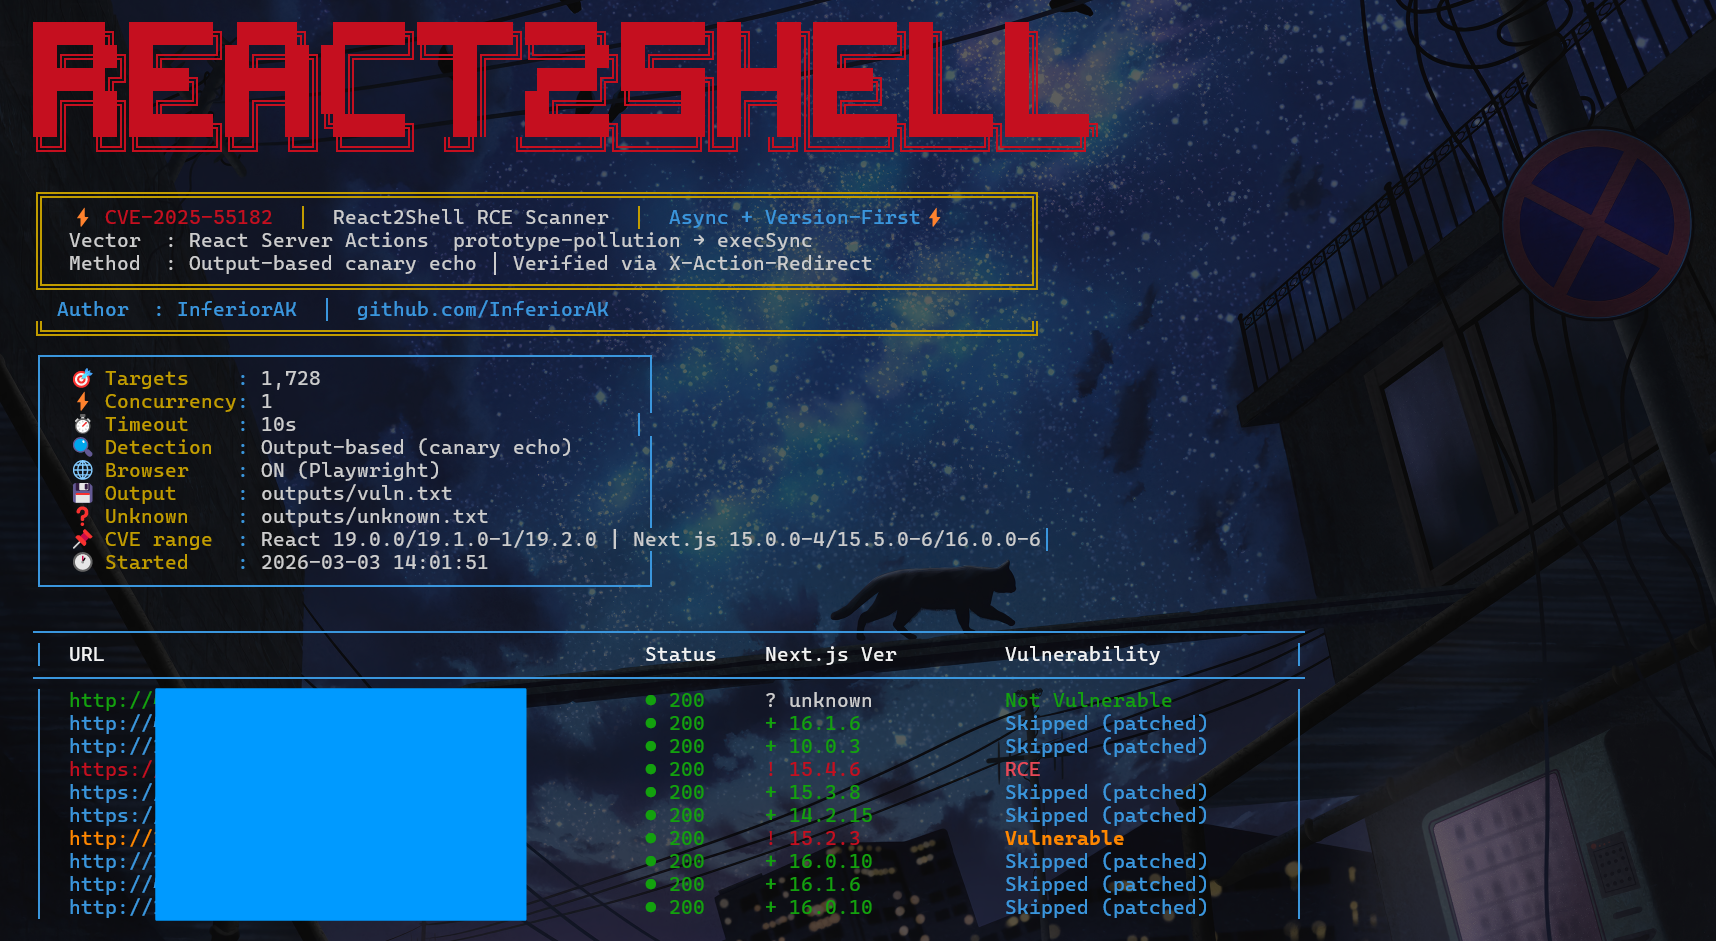 inferiorak/cve-2025-55182-react2shell-async-scanner
CVE-2025-55182 / CVE-2025-66478 向け非同期 RCE スキャナー — React Server Actions 経由のプロトタイプ汚染 → コード実行。
 jinook-kim/cve-2025-64512_poc
CVE-2025-64512(pdfminer.sixのpickleデシリアライゼーションRCE)のPython PoC。gzip圧縮されたpickleペイロードとポリグロットPDFを生成し、認可されたテストのためにアップロードポータルへ送信します。
 isaca0315/cve-2026-44578-next-js-ssrf
このラボは良いかもしれないし悪いかもしれないが、テスト中だ。でも動作するはずだ。AIに聞いてみて hahah
 gbuyssens/cve-2026-41651
PackageKitのTOCTOUレースコンディションによるローカル権限昇格。
 khwajasaad267-coder/cve-2024-4577-lab
DockerベースのCTFラボで、CVE-2024-4577 PHP-CGIの引数インジェクションによるRCEを実演します。脆弱なPHP 5.4.1 CGI、エクスプロイトスクリプト、フラグ取得を含みます。
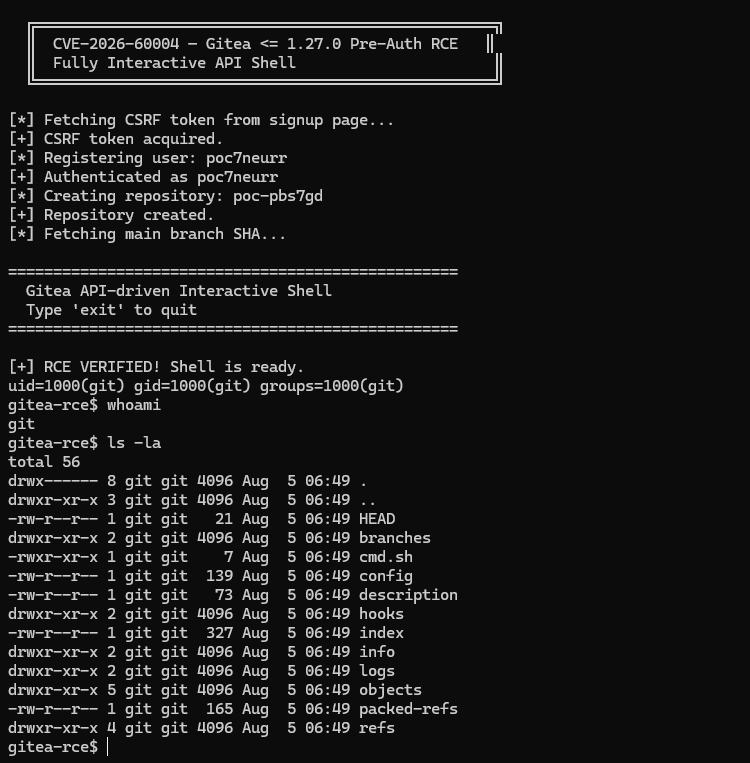 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 事前認証RCE
 hackerking24/cve-2026-30225-olivetin-rce
OliveTinの認証なしRCE(CVE-2026-30225)に対する概念実証エクスプロイト。安全でないゲストデフォルト設定と検証されていない引数タイプを悪用し、脆弱なインスタンス上でrootシェルを取得します。
 l41kaa/cve-2023-33733-exploit-poc
CVE-2023-33733を標的としたWebアプリケーション用Pythonエクスプロイトスクリプト。認証、セッション抽出、リバースシェル配信を自動化し、ペネトレーションテストやCTF環境向けです。
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961(CNEXT)PHP 文件读取到 RCE 漏洞利用,已适配至 XXE/CTF 通道