

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
React2Shell-CTF — CVE-2025-55182脆弱性に基づくCTFチャレンジ | Kitploit
ツール/GitHubGitHub/yz9yt/react2shell-ctf
エクスプロイトウェブアプリケーション悪用CTF学習と教育リモートアクセスツールラボと実践
GitHubyz9yt/react2shell-ctf

React2Shell-CTF

CVE-2025-55182脆弱性に基づくCTFチャレンジ

リポジトリを見る
323811ヶ月前未レビュー
共有
ウェブサイト

🛡️ React2Shell CTF 🚀

Security React Education

WebSite CTF

React2Shell-CTF へようこそ。これは React2Shell (CVE-2025-55182) の悪用を練習するために設計されたDocker化環境です。

React2Shell は、Reactベースのアプリケーションに影響を与える重大な脆弱性です。このリポジトリは、この欠陥を理解し緩和するための、安全でローカルにデプロイ可能なCapture The Flag (CTF) チャレンジを提供します。リバースシェルを取得できますか? 🐚


ℹ️ 脆弱性情報

CVE-2025-55182 の完全な技術的説明については、公式情報ウェブサイトをご覧ください:

👉 react2shell.com 👈


⚠️ 免責事項

重要! 進む前に読んでください

このプロジェクトは厳密に教育および学習目的で作成されています。

  • 🚫 違法行為を容認または促進するものではありません。
  • 🎓 目標は、開発者やセキュリティ専門家がこの脆弱性の仕組みを理解するための安全な環境を提供することです。
  • 🛡️ 自身を守る最善の方法は、脆弱性を理解することです。

事前の相互同意なしにこの素材を使用してターゲットを攻撃することは違法です。


ソリューションとウォークスルー 📚

行き詰まりましたか? ステップバイステップガイドをご覧ください(現在はネイティブNode.jsペイロード付き!):

  • 📄 英語ガイド (WALKTHROUGH_EN.md)
  • 📄 スペイン語ガイド (WALKTHROUGH_ES.md)

🔍 エクスプロイトの仕組み

脆弱性 (CVE-2025-55182) は、React Server Components のデシリアライザが特定のオブジェクトプロパティを処理する方法に存在します。
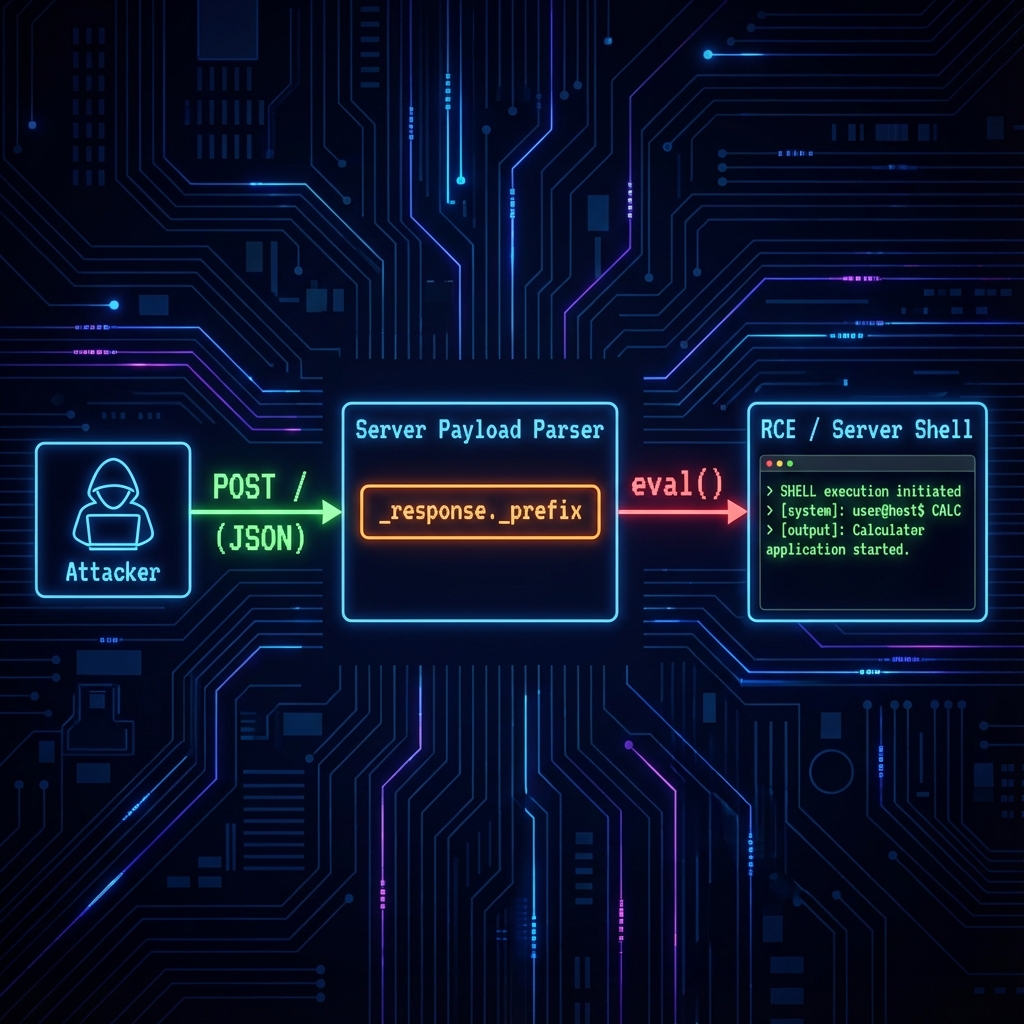
Payload Logic

  1. インジェクション: 攻撃者はMultipart POST リクエストを介して悪意のあるJSONペイロードを送信します。
  2. デシリアライズ: サーバーはJSONを解析します。
  3. プロパティガジェット: _response._prefix プロパティはサーバーによって誤って信頼されています。サーバーはそれをデータとして扱う代わりに、コードとして評価します。
  4. RCE: この eval() により任意のJavaScript実行が可能になり、リモートコード実行 (RCE) とシステム全体の侵害につながります。

�️ ローカルインストール

前提条件

  • Docker & Docker Compose

起動

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

注意: --build を使用して、リバースシェルチャレンジに netcat がインストールされていることを確認してください。

チャレンジは http://localhost:5555 で利用可能になります。

🎯 チャレンジ内容

  1. server.js コードを解析します。
  2. コードを実行するペイロードを作成します。
  3. ボーナス: リバースシェルを取得できますか? 🐚

Happy Hacking! 🕵️‍♂️


作成者: @yz9yt 🐦

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







