
 #1

 moisestapia/twapt
Dockerとdocker-compose、webgoat、dvwap、bwapp、Juice Shopを使って、Webアプリケーションペネトレーションテストの独自ラボを構築しましょう
 himazawa/bento
Bento Toolkitは、ペネトレーションテストやCTFのための最小限のFedoraベースのコンテナであり、GUIアプリケーションが追加されているのが特徴です。
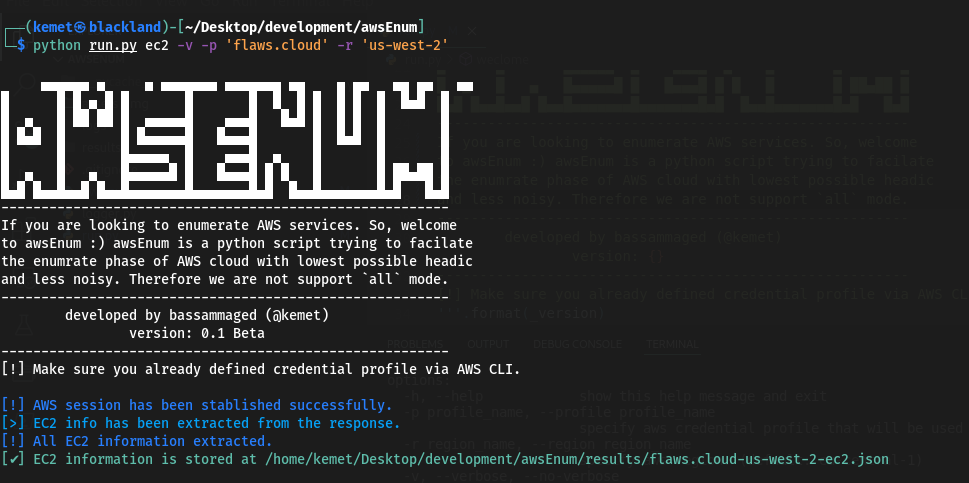 bassammaged/awsenum
提供された認証情報に基づいてAWSクラウドリソースを列挙する

 xenoncyber/envy
ターミナルベースのシークレット管理ツール。TUIとCLIの両方をサポート。
 ph33rr/cirrusgo
Goで書かれたSAAS、PAASアプリを高速にスキャンするツール
 wh04m1001/cve-2023-36723
CVE-2023-36723の概念実証エクスプロイト。Windows Container Managerにおける任意ディレクトリ作成の脆弱性で、シンボリックリンクの悪用によりSYSTEMへの権限昇格を可能にします。
 synacktiv/ipspinner
IPSpinnerはローカルプロキシとして動作し、外部サービス経由でリクエストをリダイレクトします。
 0xdea/advisories
私の公開セキュリティアドバイザリのコレクション。
 sda-se/cluster-image-scanner
本番環境における脆弱性とコンテナイメージの設定ミスを発見します。
 capsulerun/vpod
信頼できないプロセスを実行するための、軽量で安全なLinuxサンドボックス。ブラウザとサーバーの両方で動作します。
 horizon3ai/h3-cli
Horizon3.ai API用CLIツール
 mathaix/openclawmachines
Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security…
 stafordtituss/hazprone
クラウドペネトレーションテストフレームワーク。オンデマンドで脆弱なAWSリソースを展開し、クエストベースのシナリオを通じて実践的なペネトレーションテストと脆弱性悪用スキルを教示します。
 angelorc/vmsan
Firecrackerをシンプルに。ミリ秒でセキュアなマイクロVMを起動。インストールからインタラクティブシェルまでを1コマンドで。
 sap8899/reportly
AzureAD/EntraID ユーザーアクティビティレポーター for ブルーチーム。疑わしいユーザーと時間範囲を入力すると、ユーザー情報、アクション、ログインログの詳細なレポートを受け取り、クラウドインシデント調査を支援します。
 nccgroup/kubetcd
侵害されたetcdをポストエクスプロイトし、永続性を獲得してノードへのリモートシェルを取得します。









