Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
reportly — AzureAD/EntraID ユーザーアクティビティレポーター for ブルーチーム。疑わしいユーザーと時間範囲を入力すると、ユーザー情報、アクション、ログインログの詳細なレポートを受け取り、クラウドインシデント調査を支援します。 | Kitploit
ツール/GitHubGitHub/sap8899/reportly
情報収集クラウドセキュリティアイデンティティ&アクセス管理 (IAM)インシデントレスポンスログ分析
GitHubsap8899/reportly

reportly

AzureAD/EntraID ユーザーアクティビティレポーター for ブルーチーム。疑わしいユーザーと時間範囲を入力すると、ユーザー情報、アクション、ログインログの詳細なレポートを受け取り、クラウドインシデント調査を支援します。

リポジトリを見る
9612433年前Kitploit レビュー済み
共有

logo

ReportlyはEntraIDユーザーアクティビティレポートツールです。

ツールについて

このツールは、クラウドインシデント時にブルーチームを支援するものです。 ツールを実行すると、調査者は疑わしいユーザーと時間枠を入力し、以下の詳細を含むレポートを受け取ります。

  1. ユーザーに関する情報
  2. ユーザーが実行したアクション
  3. ユーザーに対して実行されたアクション
  4. ユーザーのログインと失敗ログ

使用方法

ツールを実行すると、認証リンクとデバイスコードが表示されます。リンクに従い、コードを入力して認証してください。 image
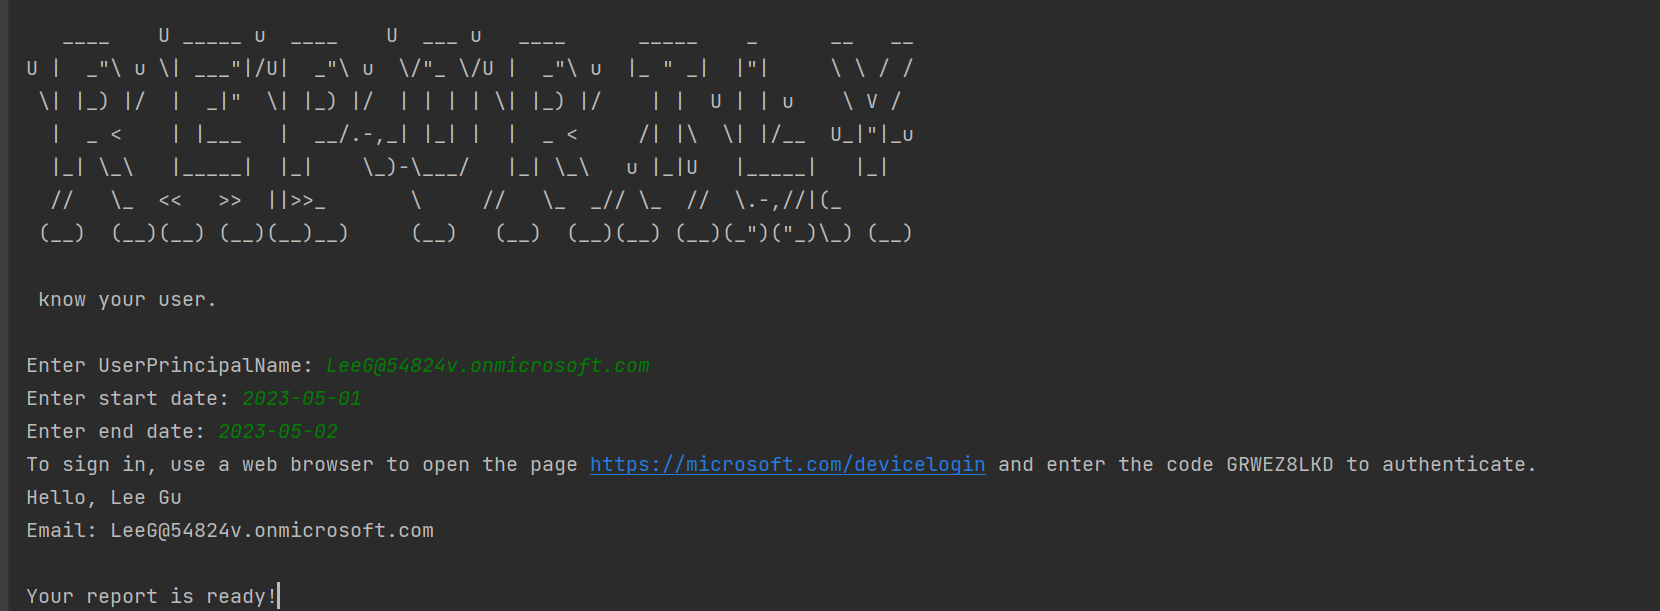
疑わしいユーザーのUser principal nameを入力してください。
開始時刻と終了時刻を次の形式で入力してください: 2022-11-16
1週間を超えない範囲をお勧めします。

レポートの準備ができると、ツールは「Your report is ready!」と表示します。 レポートはデフォルトで実行ファイルのディレクトリに作成されます。

サンプルレポート「report_example.html」を添付しています

インストール

このツールを使用するには、以下の委任されたMicrosoft Graph APIアクセス許可を持つEntraIDアプリケーションが必要です:
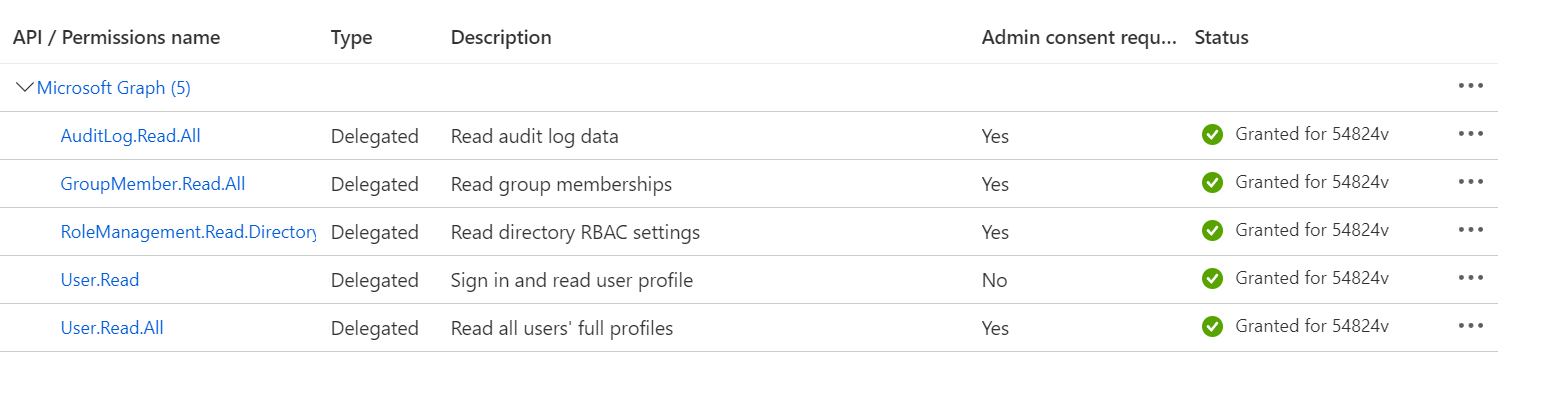
  • AuditLog.Read.All
  • GroupMember.Read.All
  • RoleManagement.Read.Directory
  • User.Read
  • User.Read.All

    管理者の同意を付与するのを忘れないでください image

アプリケーションを作成するには、「App registration」タブに移動し、「New registration」オプションを選択します。
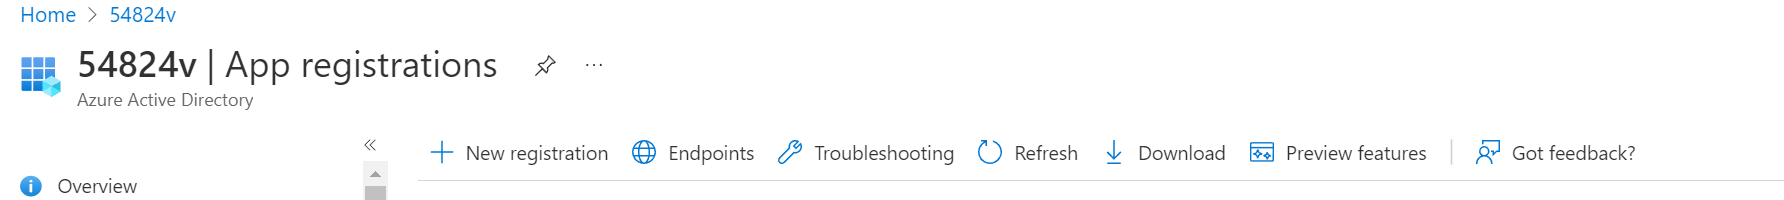
image


また、アプリケーション作成時に、以下のオプションを「はい」に設定してください: image
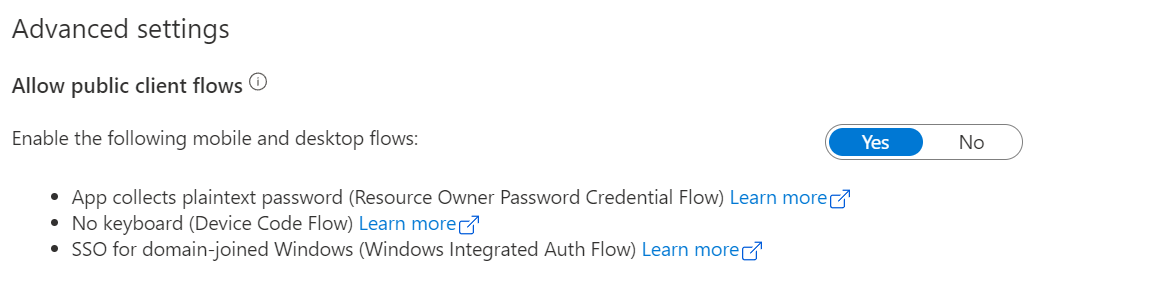
  • このプロパティはアプリケーションの「Authentication」タブにあります。


アプリケーションにシークレットを追加します。 image

  • 「Certificates & secrets」に移動
  • シークレットを追加
  • シークレットをすぐにconfigファイルにコピーしてください(一度表示すると消えます)

アプリケーションを作成したら、config.cfgファイルに以下の情報を入力する必要があります:
clientId = application id
clientSecret = application secret
tenantId = tenant id


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →