Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
bento — Bento Toolkitは、ペネトレーションテストやCTFのための最小限のFedoraベースのコンテナであり、GUIアプリケーションが追加されているのが特徴です。 | Kitploit

ツール/GitHubGitHub/himazawa/bento
コンテナセキュリティエクスプロイトリバースエンジニアリング情報収集ウェブセキュリティCTFペネトレーションテスト
GitHubhimazawa/bento

bento

Bento Toolkitは、ペネトレーションテストやCTFのための最小限のFedoraベースのコンテナであり、GUIアプリケーションが追加されているのが特徴です。

リポジトリを見る
766475年前Kitploit レビュー済み
共有

This software is exprimental but we accept suggestions and contributions

PTとCTFのためのBento Toolkit

弁当(bento)は、日本発祥の一人前のテイクアウトまたは家庭用の食事です。

Bento Toolkitは、ペネトレーションテスターやCTFプレイヤーのためのシンプルで最小限のDockerコンテナです。

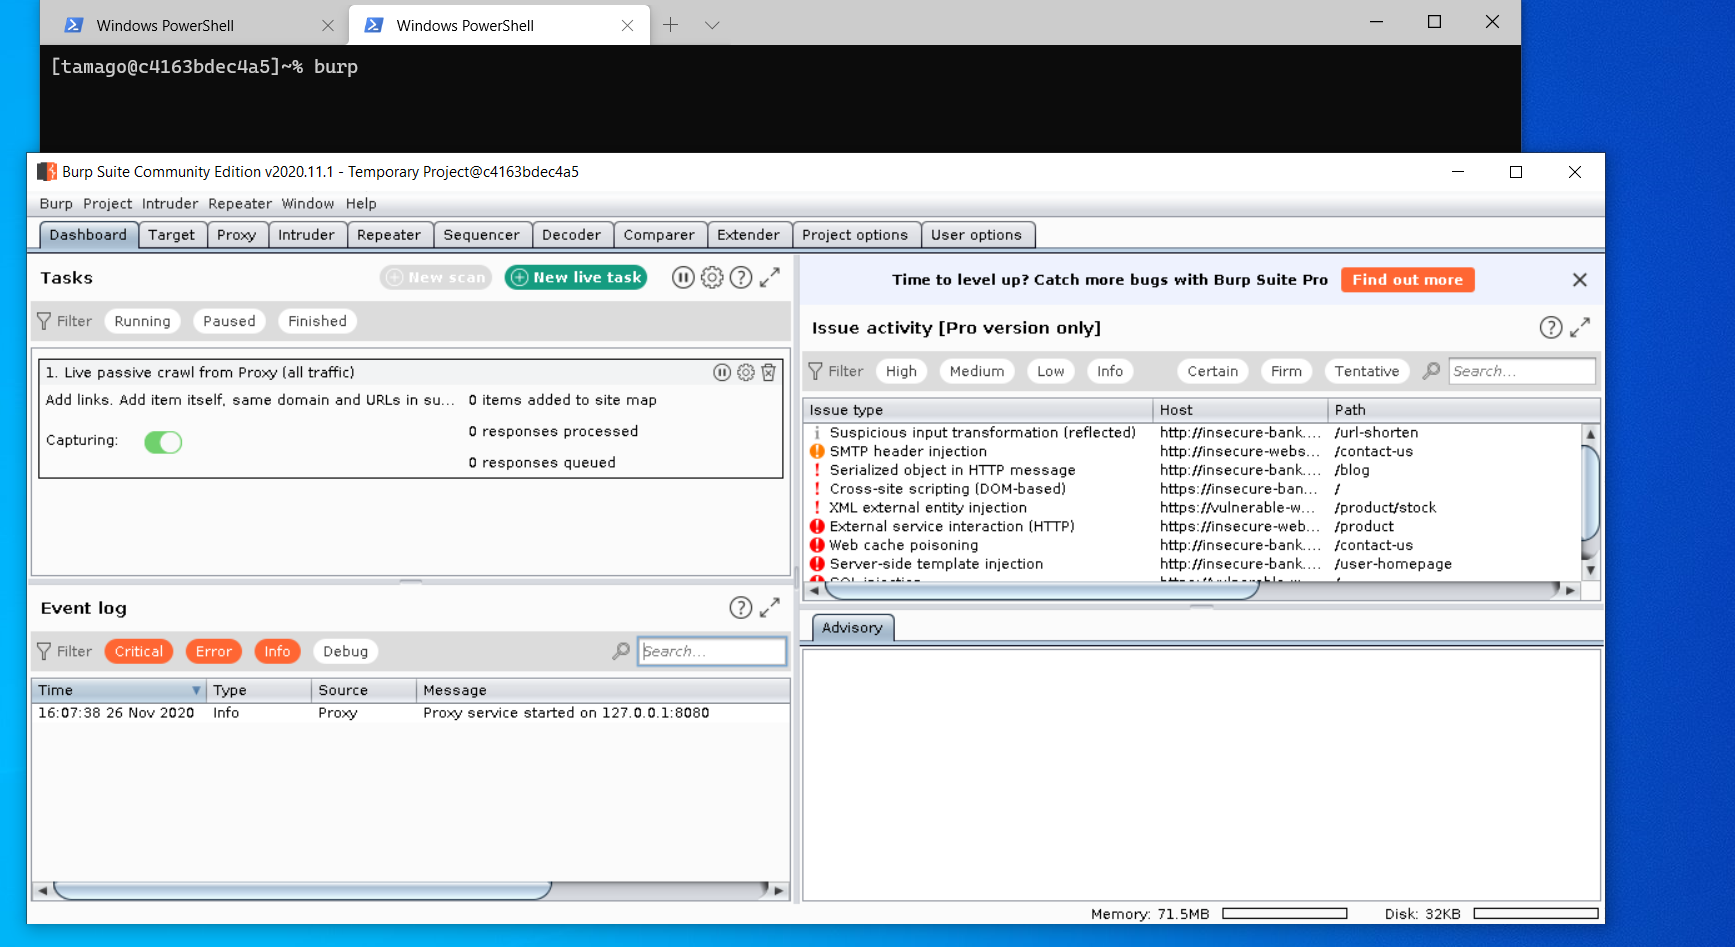
Dockerの移植性にXを加えたもので、GUIアプリケーション(Burpなど)も実行できます。

前提条件

bentoを実行するには、ホストマシンにDockerとXorgサーバーが必要です。 Windowsでは、vcxsrv、xming、cygwinを使用できます。

この設定はvcxsrvとcygwinでテストしました。

  • vcxsrv: XLaunchを起動し、セットアップに従うだけです。
  • cygwin: 最初にxorgをインストールし、その後XLaunchを起動する必要があります。

Dockerを使用したインストール

  • git clone https://github.com/higatowa/bento && cd ./bento
  • 鍵ペアを生成し、公開鍵を含むauthorized_keysを./keysに配置します。
  • docker build -t bento .
  • Xをマシンに転送する必要があるため、まずIPアドレスを取得し、次に以下を実行します: docker run --cap-add=NET_ADMIN --device /dev/net/tun --sysctl net.ipv6.conf.all.disable_ipv6=0 -p 22:22 -d bento
  • SSHでDockerマシンに接続し、ポート6000(Xorg)を転送します: ssh -R 6000:localhost:6000 -L 8080:localhost:8080 tamago@bentoip
  • 最初のログイン時にパスワードの変更を求められます。

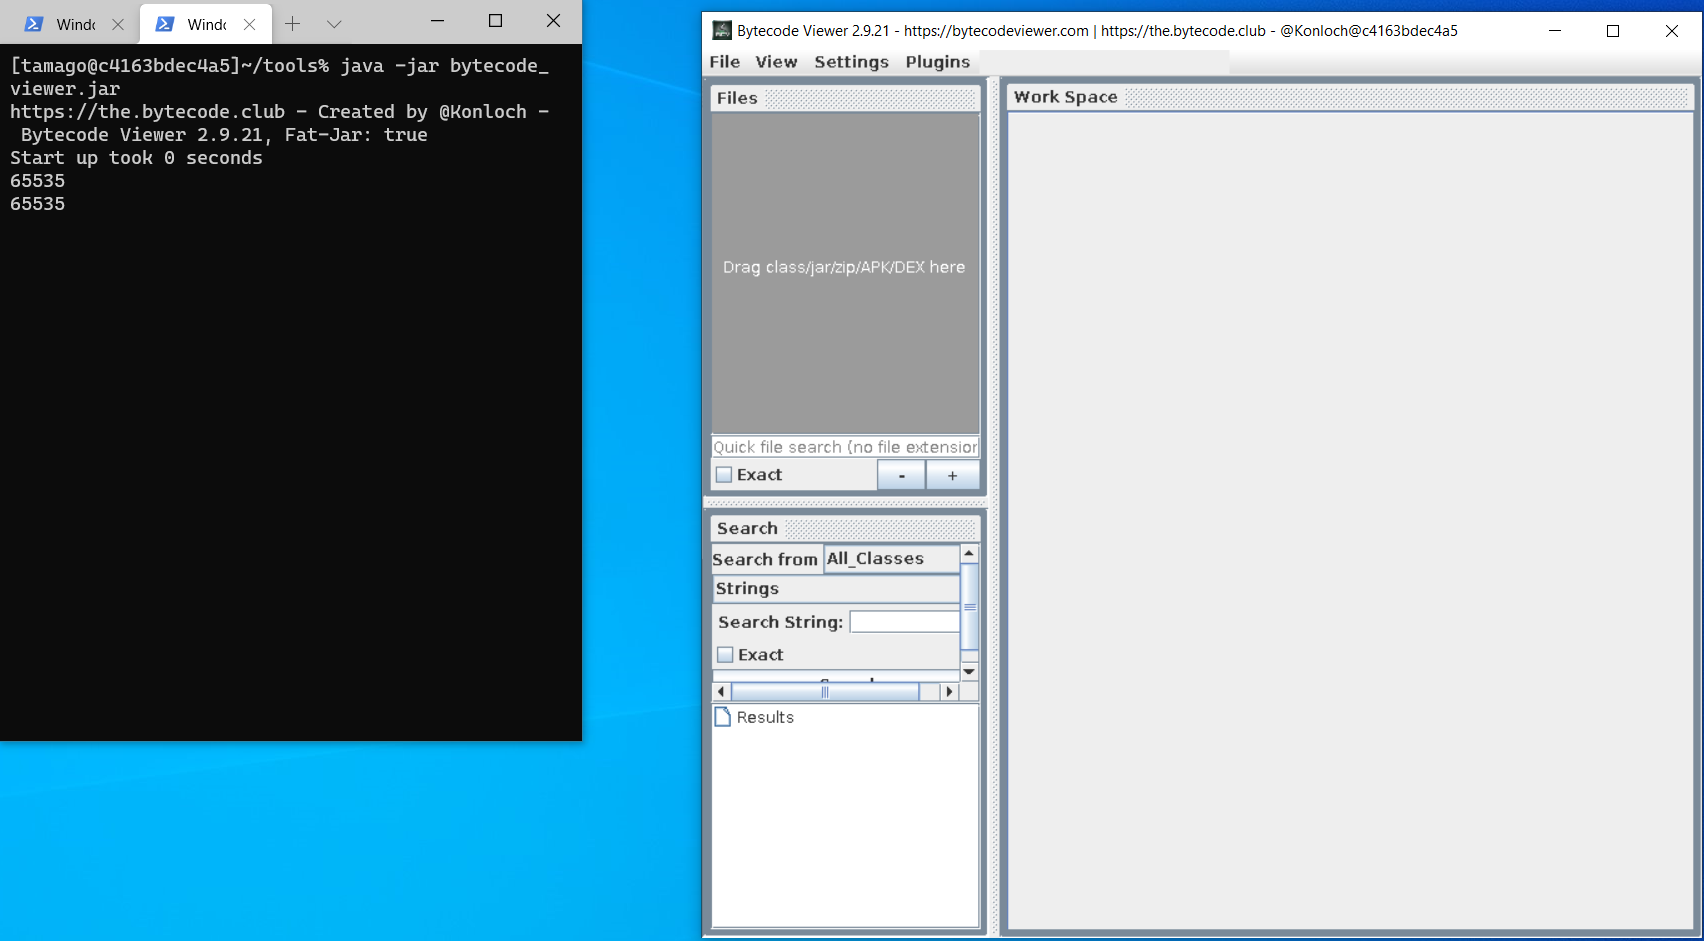
GUIツールはターミナルから実行するだけです:

brup

bytecode vierwer

Docker Composeを使用したインストール

bentoの複数インスタンスを迅速にデプロイできるように、docker-composeファイルを作成することにしました。

これは見た目だけでなく、コラボレーションパッドのcodimdも追加しました。

業務中、ターゲットに関する情報を共有する必要があるため、日常的に使用しているソリューションをbentoに実装することにしました。

パッドはデフォルトでポート3000で公開されます。
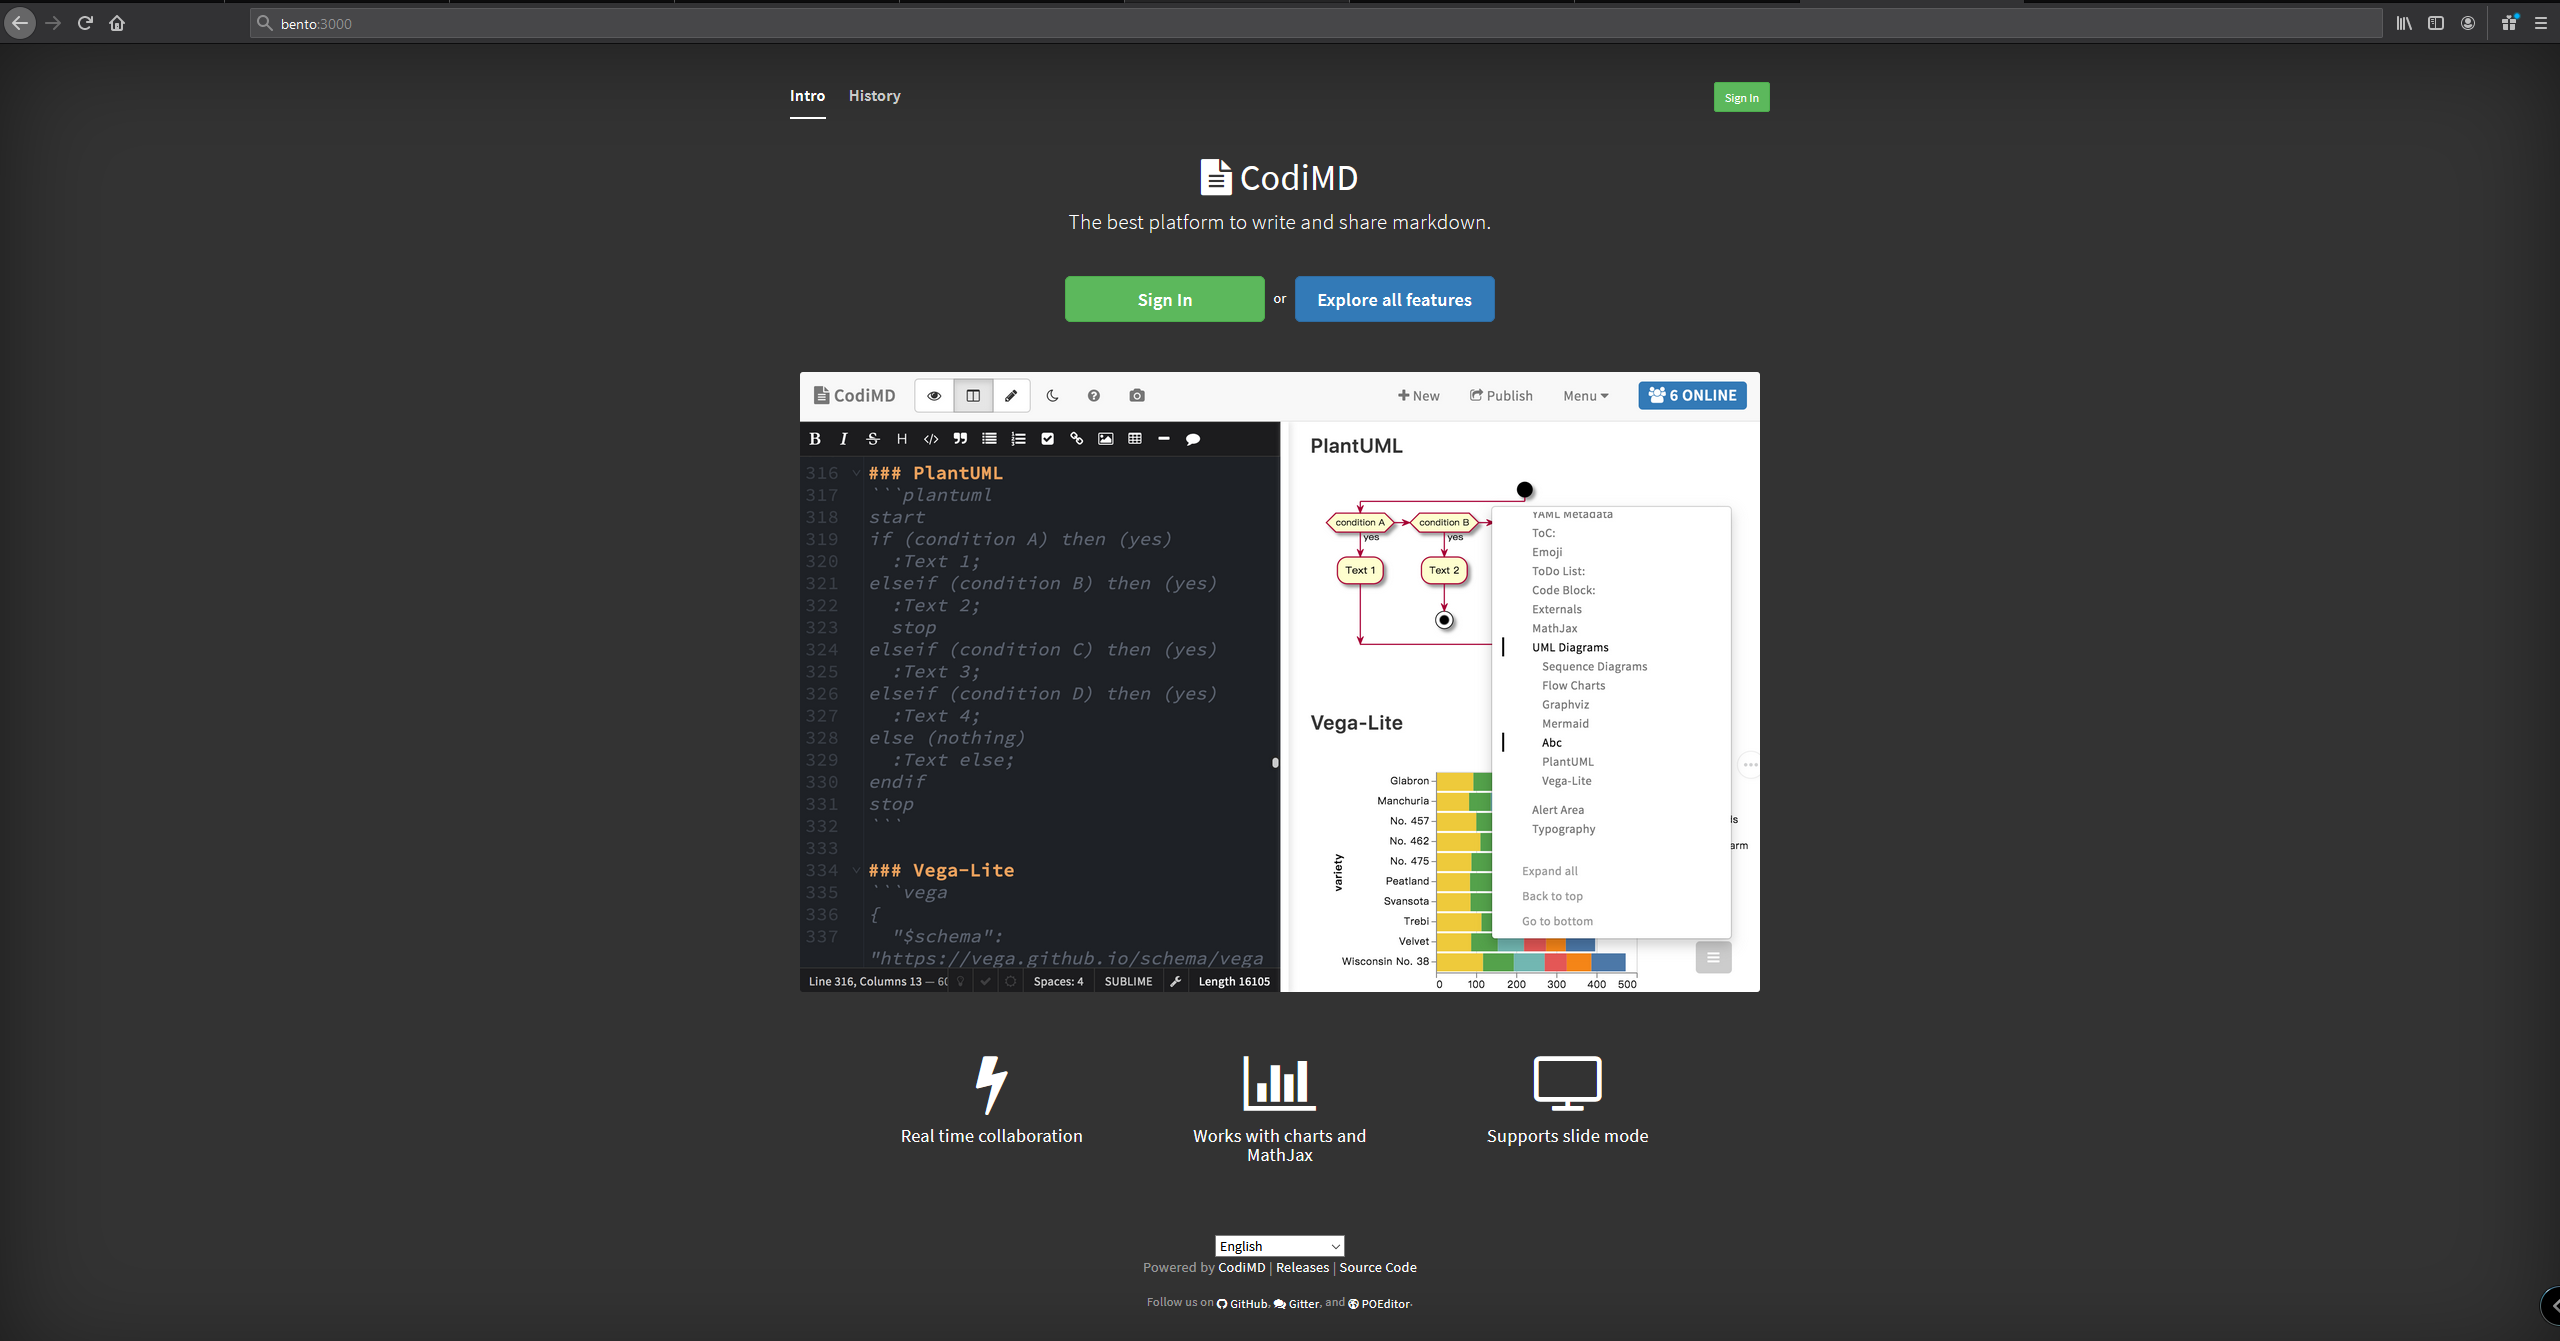
codimd

Dockerを使用したインストールの章の手順3と4を次のように置き換えます:

docker-compose build および docker-compose up

をプロジェクトディレクトリで実行します。

codimdなしでbentoだけをデプロイしたい場合:

docker-compose up bento

既知の問題

  • Burpの組み込みブラウザがユーザーとして実行すると動作しません。 この問題はissue #3で対処しました。問題を特定し、Portswiggerチームの修正を待つ間、小さな回避策を作成しました。/home/tamago/burp_fix/burp_fix.shをrootとして実行するだけで修正されます。

現在のツールとユーティリティ

私たちはbloatedなディストリビューションが好きではないので、このコンテナを可能な限り最小限に保ち、WebおよびインフラストラクチャのPTとCTFに役立つツールのみを追加しています。ただし、常に提案を受け付けています。

以下はツールとユーティリティのリストです:

  • codimd
  • Burp Suite
  • gobuster
  • SecLists
  • odat
  • impacket
  • sqlmap
  • sqlplus,
  • mysql-client
  • openvpn
  • bytecode-viewer
  • ghidra
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →