
 #1
クラウド環境(AWS、Azure、GCP)とそのサービスを評価、テスト、および保護するためのツール。
Kitploit おすすめ
 prowler-cloud/prowler
Prowlerは、あらゆるクラウド環境にわたるセキュリティとコンプライアンスを自動化する、世界で最も広く利用されているオープンソースのクラウドセキュリティプラットフォームです。今すぐエージェントを接続し、Agentic Cloud Defenderを基盤に構築しましょう。
 ed1s0nz/cyberstrikeai
AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 google/osv-scanner
Goで書かれた脆弱性スキャナーで、https://osv.dev が提供するデータを使用します。
 tencent/ai-infra-guard
Agent Scan、Skills Scan、MCPスキャン、AIインフラスキャン、LLMジェイルブレイク評価を通じてAIエコシステムを保護するフルスタックAIレッドチーミングプラットフォーム。
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 jumpserver/jumpserver
JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。
 anchore/grype
コンテナイメージとファイルシステム向けの脆弱性スキャナ
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 kubescape/kubescape
オープンソースのKubernetesセキュリティプラットフォーム。クラスター、マニフェスト、イメージをスキャンし、開発ライフサイクル全体にわたってNSA、MITRE、CISベンチマークに対する設定ミス、脆弱性、コンプライアンスをチェックします。
 nvidia/openshell
自律型AIエージェント向けのサンドボックス化されたランタイム。ファイルシステム、ネットワーク、プロセスの制約を強制する宣言型YAMLポリシーと、エンドポイントに紐付けられた認証情報の注入機能を備えています。
 awarexone/agentic-bug-hunter
サブスクリプションの有無を問わず動作する、AI搭載のバグバウンティハンティングツールキット。
 bluscreenofjeff/red-team-infrastructure-wiki
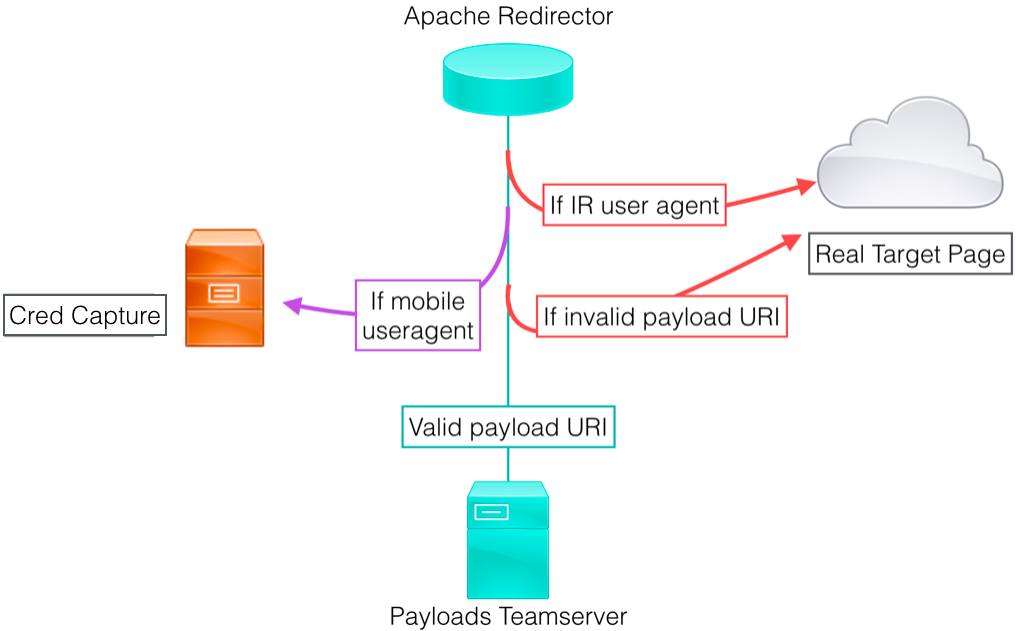
Red Teamインフラストラクチャの堅牢化リソースを収集するためのWiki
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。







