#1

 gojek/cureiam
GCPインフラにおける権限超過アカウントの大規模クリーンアップ
 kube-tarian/tarian
Kubernetes向けのeBPFベースのランタイムセキュリティエージェントで、未知のプロセスやファイル変更を検出し、事前登録された制約を適用し、ランサムウェアやその他の攻撃を軽減するためにポッドの削除やアラートを自動化します。
 rbidou/pyrasp
Python Webサーバー、サーバーレス関数、MCPサーバー向けのRuntime Application Self Protection。シグネチャ不要で攻撃、プロンプトインジェクション、データ漏洩を検知します。
 jigerjain/interview_tips
これまでに経験したサイバーセキュリティ面接の質問のまとめです。参考になれば幸いです。
 nccgroup/raccoon
Salesforceオブジェクトアクセス監査ツール
 macmod/goblob
公開されたAzure Storage blobsのための高速列挙ツール
 coffinxp/google-api-key-scanner
Google Maps APIキーを21のエンドポイントに対して検証し、PoC URL付きで露出したサービスを明らかにします。プロキシサポートと集中監査のためのクワイエットモードを備えています。
 owasp/owasp-cstg
ベンダーに依存しないクラウドセキュリティテストガイド。AWS、Azure、GCP、PaaSプラットフォーム全体での列挙、権限昇格、横移動、およびポストエクスプロイテーションのための構造化されたフェーズを提供します。

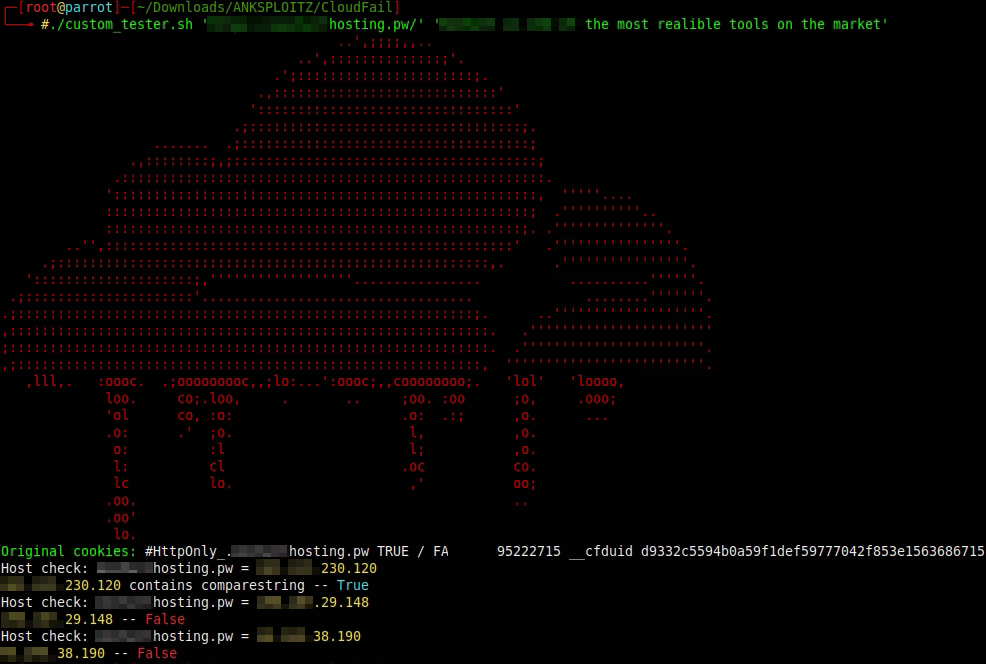
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 コピー失敗 — 汎用LPEエクスプロイト。動的ELFオフセット+全バイナリ上書き、ctypes spliceフォールバックによるPython 2/3互換
 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 プロジェクトは、攻撃経路の排除を通じてサイバーリスクを低減するための影響度の高い機会を特定、文書化、促進することを目的とした取り組みです。
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC。世界初の非ブラインドリモート実行エクスプロイトで、複数の高度なエクスプロイト手法を採用。ディスク上でのエクスプロイトを可能にする。CVE-2025-24514 - auth-url インジェクション、CVE-2025-1097 -…
 chen-keinan/kube-beacon
k8sクラスター向けのオープンソースランタイムスキャナーで、CIS Kubernetes Benchmark仕様に基づいてセキュリティ監査チェックを実行します
 corvralabs/evilneko
Browser-in-the-Browser (BITB) フィッシング攻撃用の自動化コンテナオーケストレーションツール。Docker、NGINX、WebRTCブラウザコンテナを使用して、レッドチームがマルチターゲットインフラストラクチャをスケールできるようにします。
 fellchase/flumberboozle
バグハンティングやセキュリティ評価を支援するプログラム群
 priyanshu-rawa/cybersecurity-handbook
攻撃、防御、暗号技術、クラウド、フォレンジックを網羅する400以上のノート、ラボ、チートシートを収録したオープンソースのサイバーセキュリティナレッジベース。
 joelgmsec/azuregraph
Azure ADのユーザー、デバイス、アプリケーション、ドメインをMicrosoft Graph API経由で列挙し、オフラインデータエクスポート機能を備えたPowerShellツール。