

evil-winrm-py
 adityatelange/evil-winrm-py
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
password-attackslateral-movementscripting-automation+7
412
adityatelange/evil-winrm-pyEsegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit sperimentale del kernel basato su webkit (Arb. R/W) per PS5 su <= 4.51FW
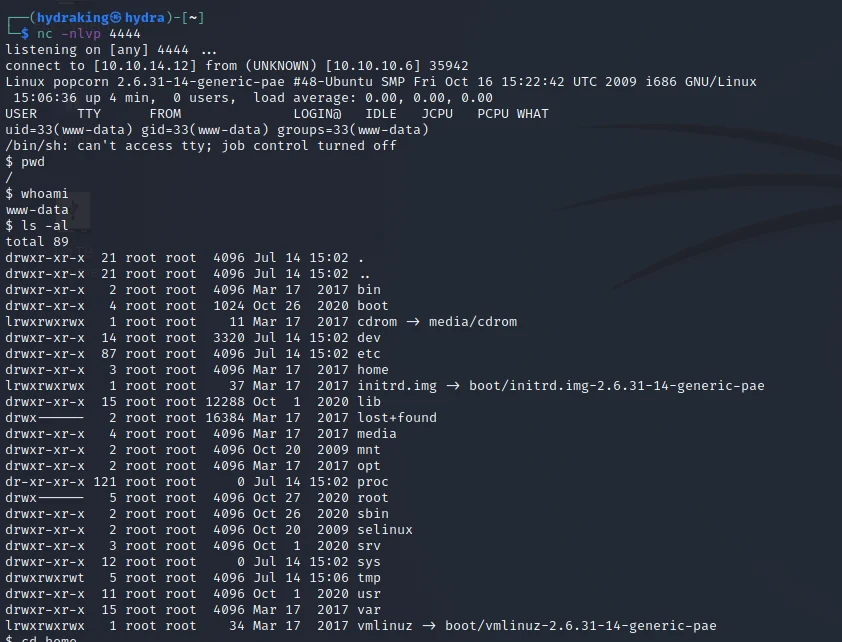 h3x0v3rl0rd/php_reverse_shell
Semplice script PHP di reverse shell per stabilire l'esecuzione remota di comandi sui sistemi target. Ideale per test di penetrazione e valutazioni…
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 hac01/azure-pentesting-suite
Toolkit Go per valutazioni di sicurezza Azure autorizzate: enumera sottoscrizioni e risorse, verifica configurazioni errate e attacca l'archiviazione…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 yaklang/yakit
Piattaforma di penetration testing all-in-one con proxy MITM, web fuzzer, gestore di connessioni inverse e sistema di plugin per test di sicurezza ed…
 mafifrizi/ares
Piattaforma autonoma per engagement di red-team con orchestrazione di moduli MITRE ATT&CK, risoluzione di percorsi di attacco tramite DAG, controlli…
 purpleailab/decepticon
Agente di hacking autonomo per Red Team
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 sinfulz/justtryharder
Foglio informativo completo per penetration testing per la preparazione all'esame PWK/OSCP, che copre escalation dei privilegi, cracking delle…
 snailsploit/claude-red
Libreria curata di 78 moduli SKILL.md di sicurezza offensiva che preparano Claude con metodologia esperta di red team su web, AD, wireless, cloud e…
 manisso/fsociety
fsociety Hacking Tools Pack – Un framework per test di penetrazione
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
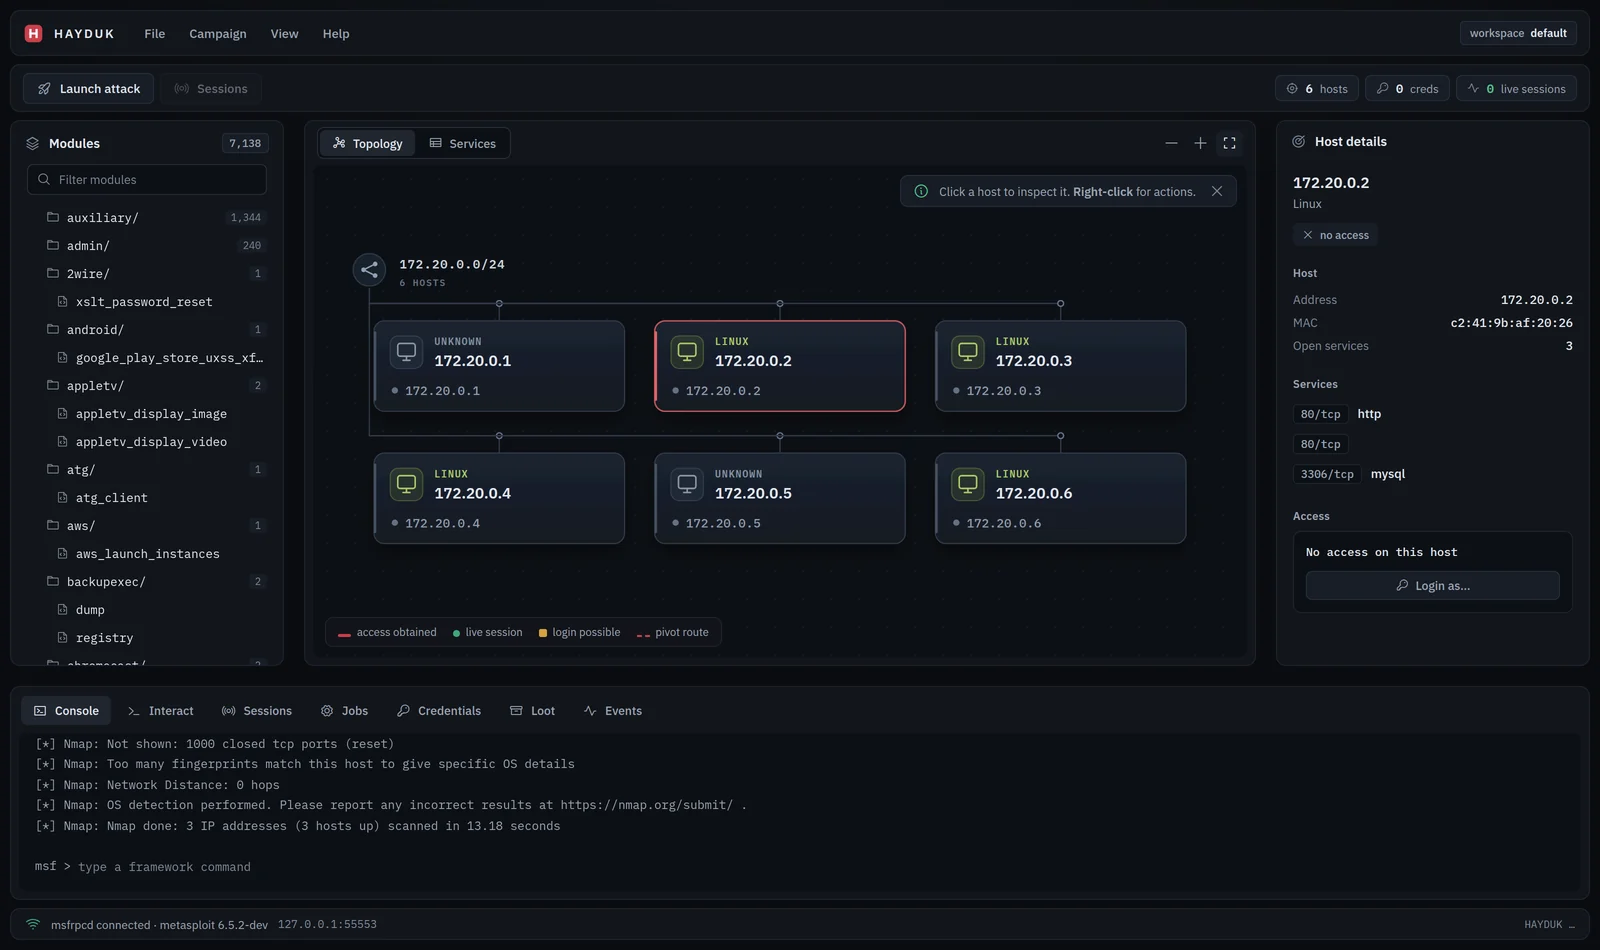 jolovicdev/hayduk
Console grafica di gestione degli attacchi per Metasploit: la discendenza di Armitage come singolo binario Go con interfaccia browser. Topologia di…
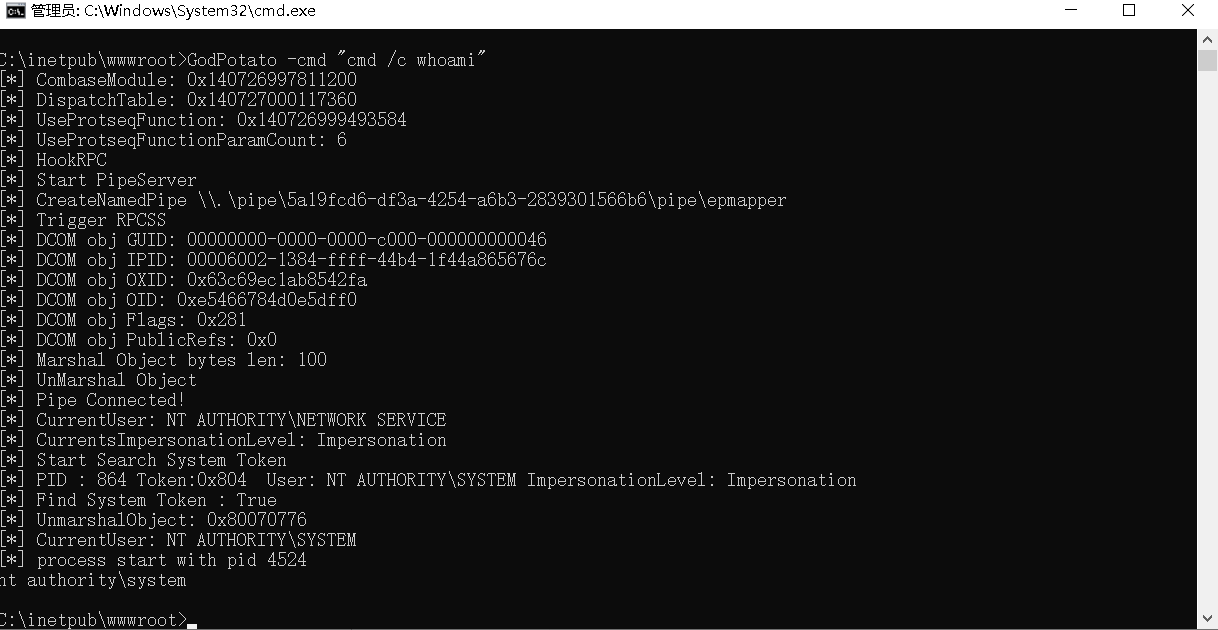 beichendream/godpotato
Strumento di escalation dei privilegi basato su DCOM per Windows Server 2012-2022 e Windows 8-11, che eleva gli utenti con ImpersonatePrivilege a NT…
 ivancabrera02/srhollow
Estrae i segreti LSA e le chiavi DPAPI dagli hive del registro di Windows tramite copie shadow VSS esistenti o appena create, con un parser regf…
 mythicagents/xenon
Un agente Mythic per Windows scritto in C