
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Rabbit Hole — Strumento leggero basato su grafi per organizzare i dati dei penetration test in diagrammi visivi di nodi e collegamenti di IP, porte, servizi e risultati, ispirato a Maltego. | Kitploit
Strumenti/GitLabGitLab/hostile.node/rabbithole
RicognizioneRaccolta InformazioniPenetration Testing
GitLabhostile.node/rabbithole

Rabbit Hole

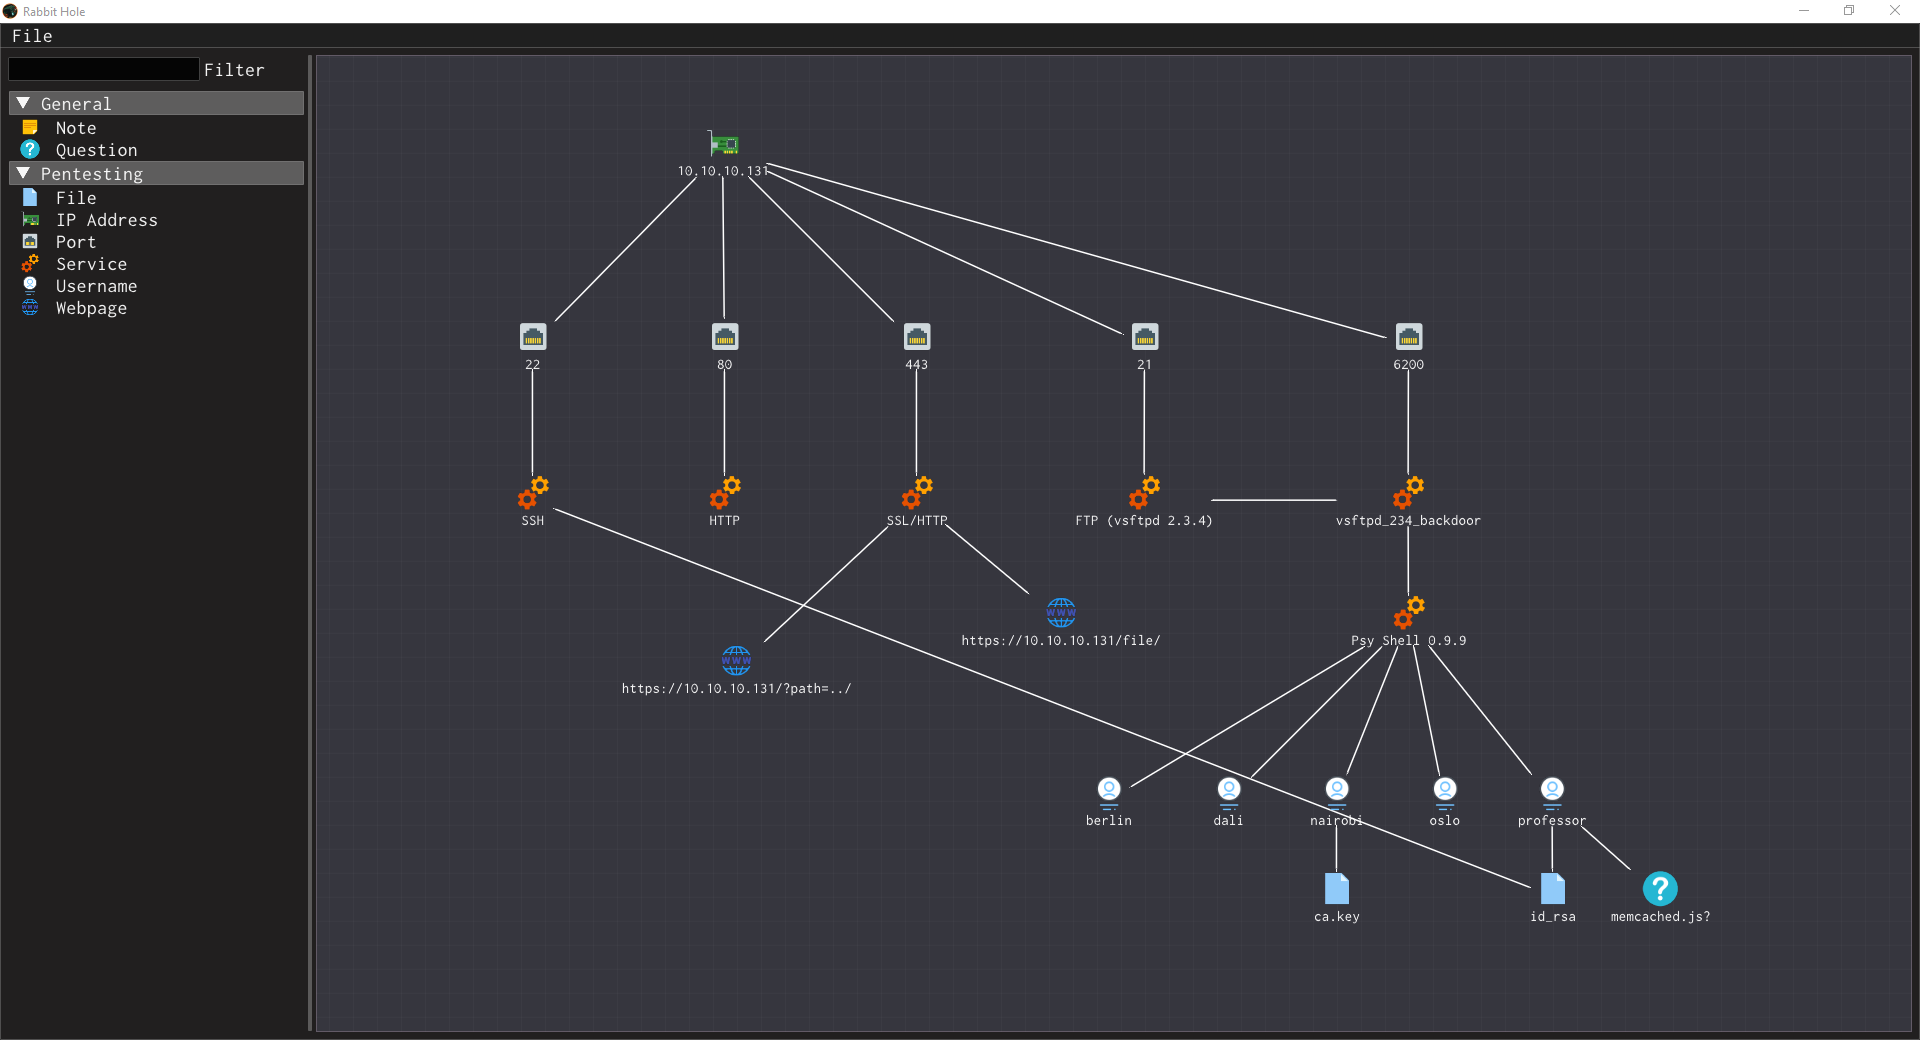
Strumento leggero basato su grafi per organizzare i dati dei penetration test in diagrammi visivi di nodi e collegamenti di IP, porte, servizi e risultati, ispirato a Maltego.

Vedi Repository
311227 anni faNon ancora revisionato
Condividi

Panoramica

Rabbit Hole fornisce un sottoinsieme molto limitato delle funzionalità di Maltego, focalizzato sulla creazione di rappresentazioni visive di informazioni per il Penetration Testing. Consente la creazione di vari tipi di nodi (come indirizzi IP, porte, servizi, ecc.) e collegamenti tra di essi, con un'interfaccia molto più semplice e senza richiedere alcun tipo di registrazione.

Questo è stato creato come strumento personale per aiutarmi a organizzare le informazioni quando affronto le varie macchine in Hack The Box e viene condiviso nella speranza che possa rendere la vita più facile ad altre persone.

Compilazione dal sorgente

Linux

Rabbit Hole è stato testato su Linux Mint e Parrot. Potresti aver bisogno delle seguenti dipendenze:

sudo apt install xorg-dev libglu1-mesa-dev

Per compilare, esegui il seguente:

cmake -H. -Bbuild -G "Unix Makefiles"
cmake --build build --config Release

Puoi quindi eseguire Rabbit Hole:

./build/bin/rabbithole

Windows

Rabbit Hole è stato testato durante la compilazione con Visual Studio 2017. Per compilarlo, esegui il seguente:

cmake -H. -Bbuild -G "Visual Studio 15 2017 Win64"
cmake --build build --config Release

In alternativa, puoi compilarlo dall'interno di Visual Studio utilizzando la soluzione generata dal primo passo (che si troverà in build\rabbithole.sln).


Crediti

  • ImGui, di Omar Cornut: interfaccia utente a modalità immediata sottostante.
  • ImGuiNodeEditor, di Micha Cicho: applicazione di base ed editor di nodi che si basa su ImGui.
  • ImGuiFileDialog, di aiekick e Alastair Growcott: browser di file multipiattaforma che utilizza ImGui.
  • Dirent, di Toni Rnkk: implementazione di dirent per Windows.
  • Icons 8: tutte le icone utilizzate per i nodi.
  • Mark Anthony Taduran: icona dell'applicazione / GitLab.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




