Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
zeroboot — Sandbox VM sub-millisecondi per agenti AI tramite fork copy-on-write | Kitploit
Strumenti/GitHubGitHub/zerobootdev/zeroboot
Sicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Virtualizzazione per la SicurezzaSicurezza CloudDevSecOpsSicurezza dell'IA
GitHubzerobootdev/zeroboot

zeroboot

Sandbox VM sub-millisecondi per agenti AI tramite fork copy-on-write
Vedi Repository
2.4k107331 giorno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Sito web

Zeroboot

Sandbox VM sotto il millisecondo per agenti AI tramite fork copy-on-write

License Rust API Status


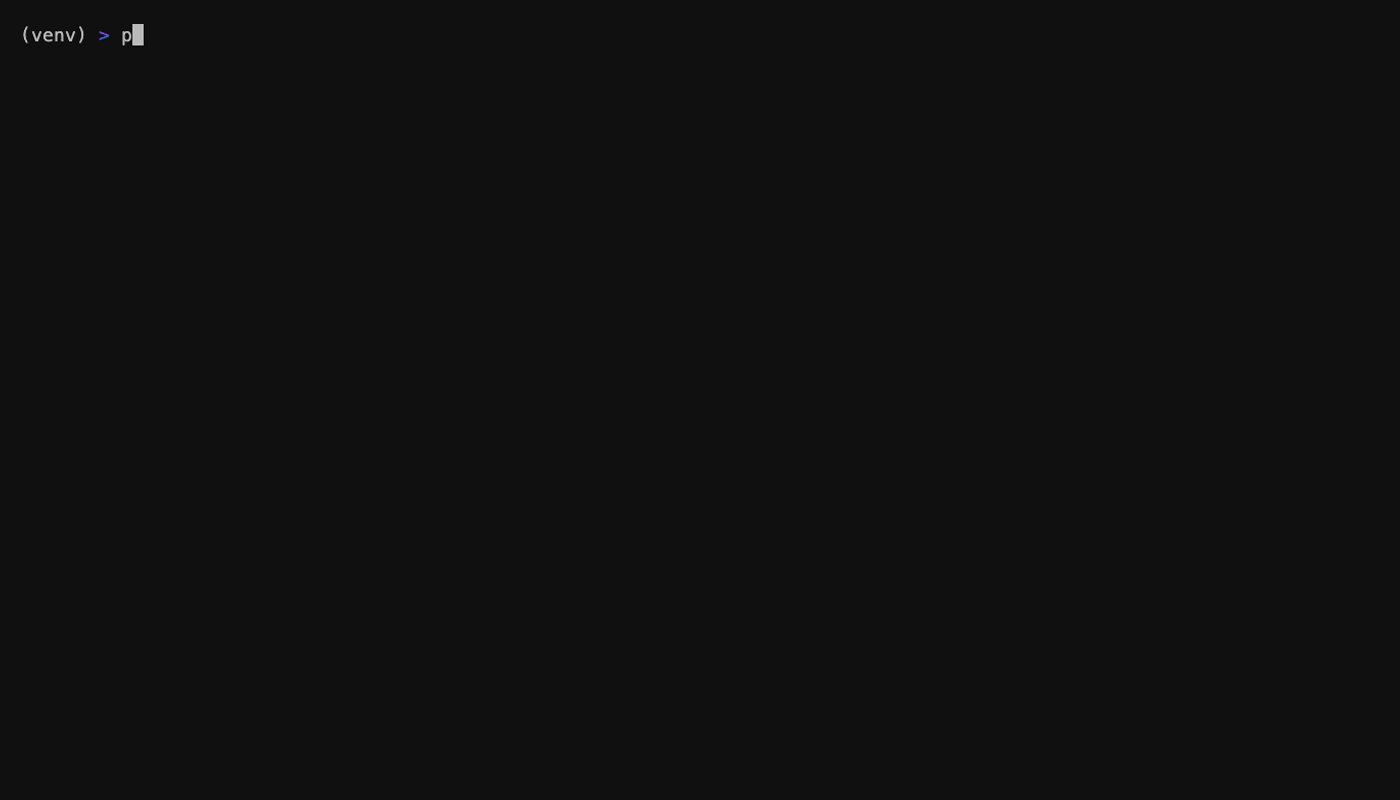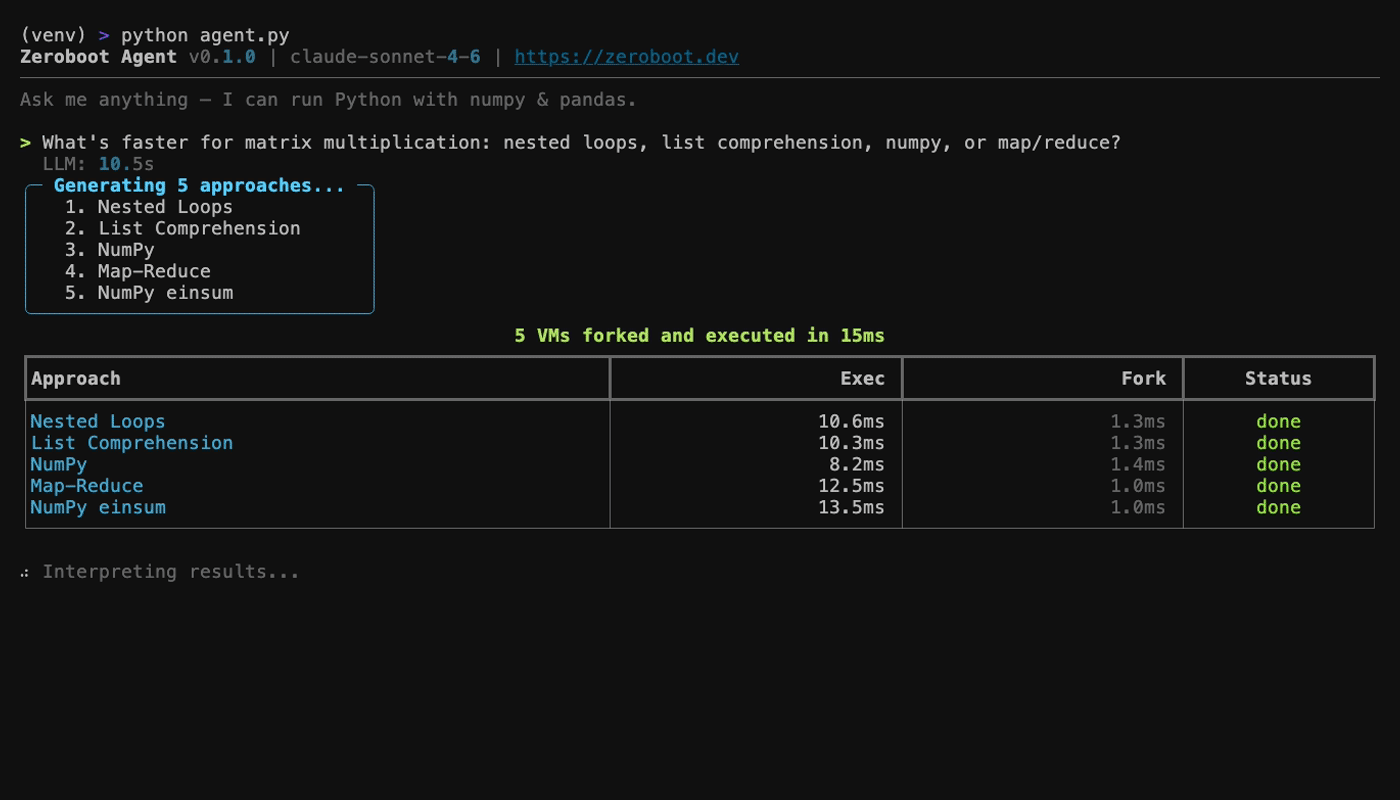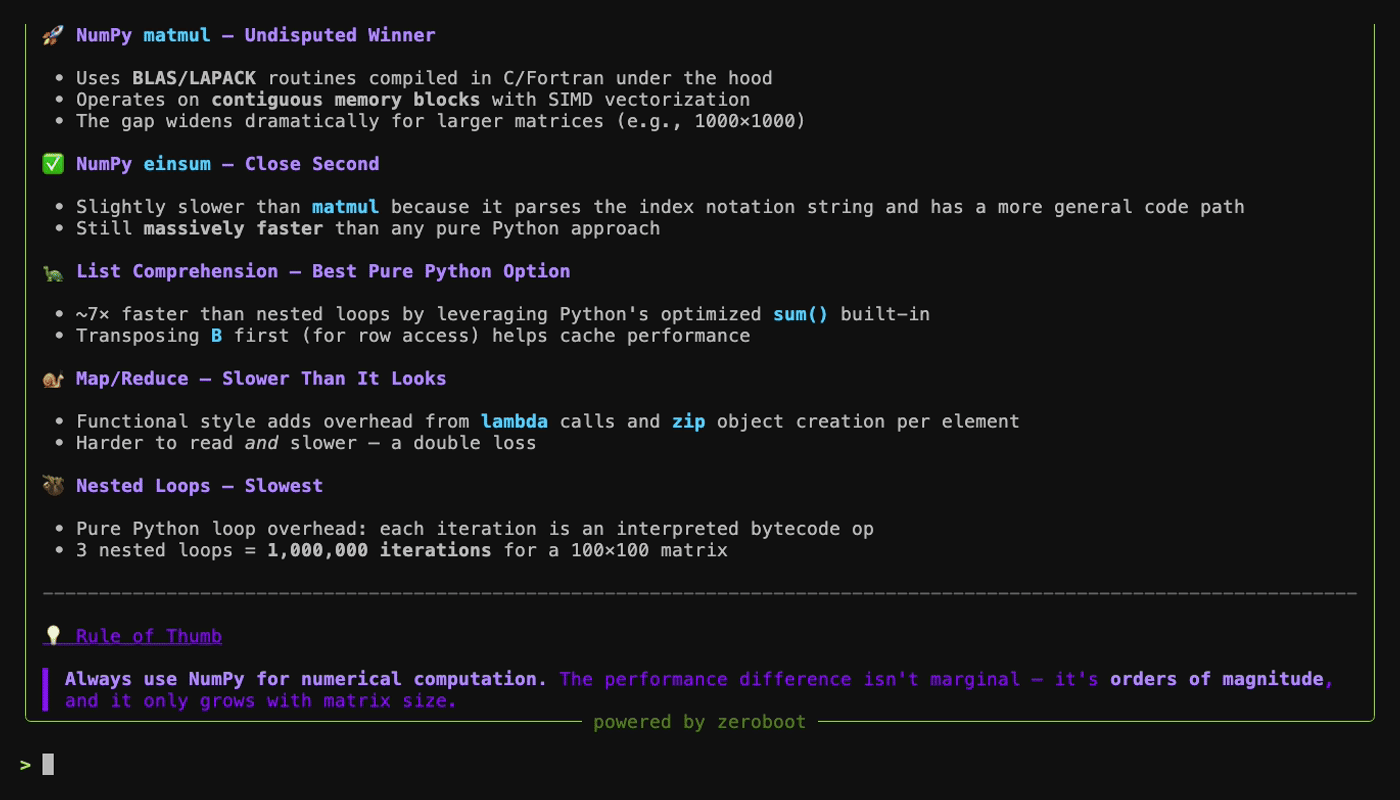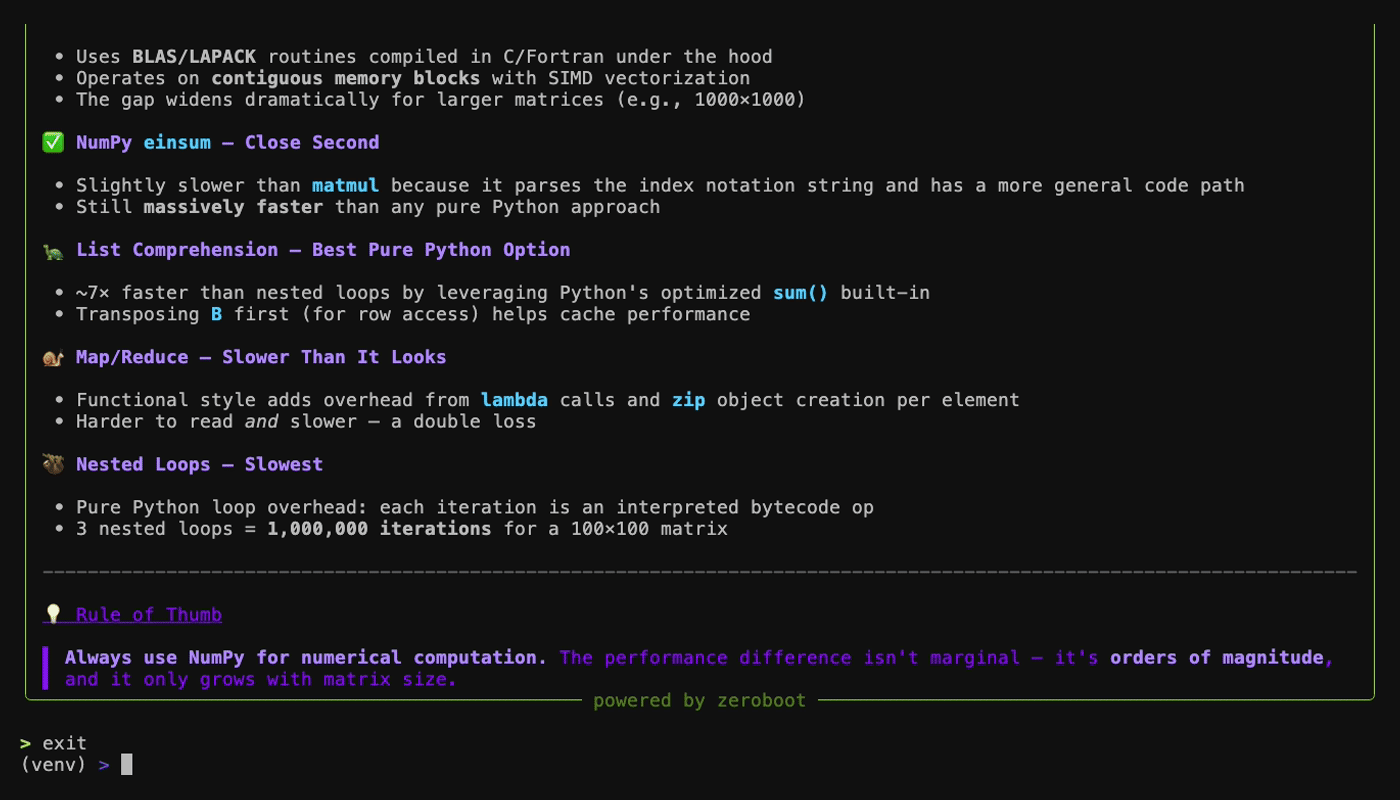
demo

Provalo

curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'

Benchmark

MetricaZerobootE2BmicrosandboxDaytona
Latenza di avvio p500,79ms~150ms~200ms~27ms
Latenza di avvio p991,74ms~300ms~400ms~90ms
Memoria per sandbox~265KB~128MB~50MB~50MB
Fork + exec (Python)~8ms---
1000 fork concorrenti815ms---

Ogni sandbox è una vera macchina virtuale KVM con isolamento della memoria imposto a livello hardware.

Come funziona

  Firecracker snapshot ──► mmap(MAP_PRIVATE) ──► KVM VM + restored CPU state
                              (copy-on-write)         (~0.8ms)
  1. Template (una tantum): Firecracker avvia una VM, precarica il tuo runtime ed esegue uno snapshot dello stato di memoria + CPU
  2. Fork (~0,8ms): Crea una nuova VM KVM, mappa la memoria dello snapshot come CoW, ripristina tutto lo stato della CPU
  3. Isolamento: Ogni fork è una VM KVM separata con isolamento della memoria imposto a livello hardware

SDK

Python — sdk/python

from zeroboot import Sandbox
sb = Sandbox("zb_live_your_key")
result = sb.run("print(1 + 1)")

TypeScript — sdk/node

import { Sandbox } from "@zeroboot/sdk";
const result = await new Sandbox("zb_live_your_key").run("console.log(1+1)");

Documentazione

  • Riferimento API
  • Guida al deployment
  • Architettura

Autore

Zeroboot è stato creato a marzo 2026 ed è mantenuto da Adam Miribyan (@adammiribyan). Sito del progetto: zeroboot.dev.

Se utilizzi zeroboot nella ricerca, citalo; consulta CITATION.cff o usa il pulsante "Cite this repository".

Citato da

  • DeltaBox: Scaling Stateful AI Agents with Millisecond-Level Sandbox Checkpoint/Rollback, arXiv:2605.22781 (maggio 2026).
  • Memory Compression for High-Fanout Agent Sandboxes (AgentZip), arXiv:2609.11294 (settembre 2026).

Se il tuo paper o progetto utilizza zeroboot, apri una issue o una pull request per aggiungerlo qui.

Stato

Prototipo funzionante. La primitiva fork, i benchmark e l'API sono reali, ma non ancora consolidati per la produzione. Apri una issue se sei interessato.

Self-host o gestito

Zeroboot è open source. Eseguilo in self-host su qualsiasi macchina Linux con KVM, oppure usa l'API gestita:

curl -X POST https://api.zeroboot.dev/v1/exec \
  -H 'Content-Type: application/json' \
  -H 'Authorization: Bearer zb_demo_hn2026' \
  -d '{"code":"import numpy as np; print(np.random.rand(3))"}'

Stiamo costruendo il servizio gestito per i team che non vogliono gestire la propria infrastruttura. Iscriviti per l'accesso anticipato: https://tally.so/r/aQGkpb

Limitazioni note

  • I fork condividono lo stato del CSPRNG dallo snapshot. L'entropia del kernel viene reinizializzata tramite RNDADDENTROPY, ma i PRNG in userspace (numpy, OpenSSL) richiedono una reinizializzazione esplicita per ogni fork. Vedi le indicazioni di Firecracker.
  • Una singola vCPU per fork. Il multi-vCPU è architetturalmente possibile ma non implementato.
  • Nessuna rete all'interno dei fork. Le sandbox comunicano solo tramite I/O seriale.
  • Gli aggiornamenti dei template richiedono un nuovo snapshot completo (~15s). Nessuna patch incrementale.

Licenza

Apache-2.0

Scarica lo strumento