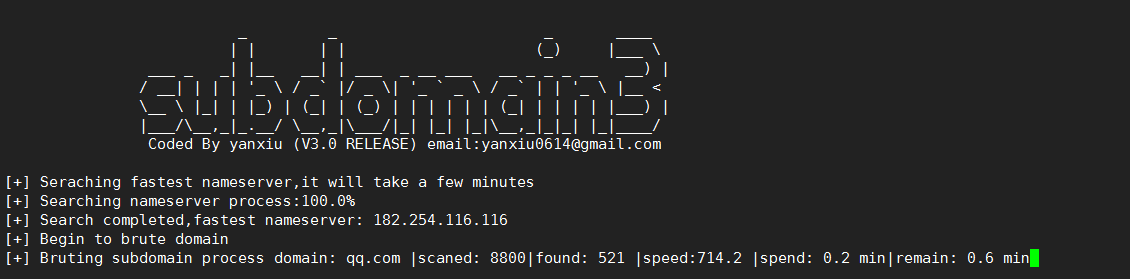
 yanxiu0614/subdomain3
Una nuova generazione di strumento per la scoperta di subdomains( ip , cdn e così via)



README.md in Cinese 中文
Subdomain3 è uno strumento di nuova generazione. Aiuta i penetration tester a scoprire più informazioni in minor tempo rispetto ad altri strumenti. Le informazioni includono sottodomini, IP, CDN e altro ancora. Goditelo.
schema medio per velocità
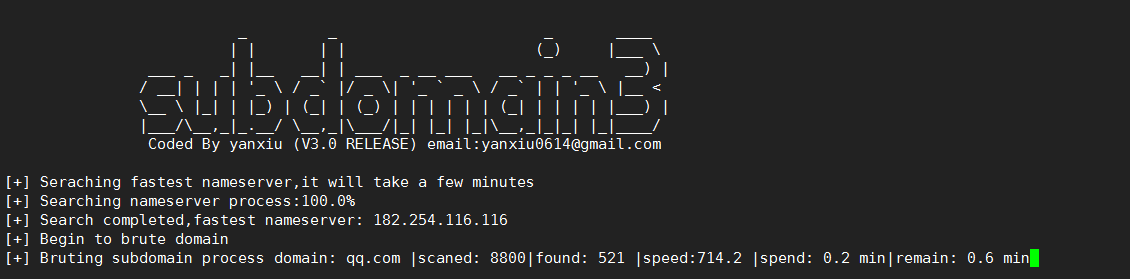
Tre modalità di velocità. L'utente può modificare il file di configurazione (lib/config.py) per accelerare.
Determina automaticamente se il sottodominio utilizza storage CDN, anche se il dizionario dei server CDN non contiene il suffisso CNAME.
Ordina gli IP e segnala il CIDR (esempio 1.1.1.1/24) per quelli che non utilizzano storage CDN.
Scopri più sottodomini, esempio: admin.test.xx.com
Supporto per milioni di sottodomini
1 CPU/1 GB di RAM/1 Mbps di larghezza di banda
Scopre il nameserver più veloce; Strategia di regolazione dinamica del dizionario importando sottodomini da altre fonti; Previene l'inquinamento della cache DNS;
git clone https://github.com/yanxiu0614/subdomain3.git

pip install -r requirement.txt

python2/3 brutedns.py -d tagetdomain -s high -l 5
| Forma breve | Forma lunga | Descrizione |
|---|---|---|
| -d | --domain | dominio target, ad esempio: baidu.com |
| -s | --speed | velocità, tre modalità: veloce, media, lenta |
| -l | --level | esempio: 2: w.baidu.com; 3: w.w.baidu.com; |
| -f | --file | L'elenco dei domini target |
| -c | --cname | n o y, raccogli i CNAME |
| -ns | --default_dns | n o y |
| -f1 | --sub_file | dizionario dei sottodomini |
| -f2 | --next_sub_file | dizionario dei sottodomini successivi |
| -f3 | --other_file | log dei sottodomini dal motore di ricerca |
La licenza MIT (http://opensource.org/licenses/MIT)
Sentiti libero di usarlo e contribuire allo sviluppo.
2020-01-20: Ottimizzato l'utilizzo della memoria e la strategia, corretti bug, ecc.
2019-09-22: Nuova strategia per prevenire l'inquinamento della cache DNS; Ottimizzati i processi, corretti bug, ecc.
2019-09-17: Supporto per la scoperta automatica del nameserver più veloce; Supporto per la determinazione automatica se il sottodominio utilizza storage CDN; Migliorata la velocità; Ottimizzati i processi, corretti bug, ecc.
2018-11-06: Migliorata la velocità; Ottimizzati i processi;
2018-10-06: Supporto API, importa brutedns_api e otterrai il numero di risultati alla fine; Ottimizzata la strategia di deduplicazione;
2018-02-14: Risolto problema (TypeError: argument of type 'NoneType' is not iterable)
2018-01-09: PIANO CDN; Aggiunta opzione per raccogliere CNAME (-c --cdn t/f)
2017-11-11: Supporto per l'importazione di sottodomini da altre fonti (dovresti creare un nuovo file target_domain.log e metterlo nella stessa directory di 'brutedns.py'), migliorerà la precisione; è più comodo per l'uso dell'API;
2017-10-26: Ottimizzati i processi; Corretti bug;
2017-10-11: Ricostruita parte del programma; Supporto API; Risultati più leggibili; Aggiornati i server CDN; più veloce
2017-06-17: Rimossa opzione universal parse (-p t/f); Aggiunto file di configurazione; Ottimizzata strategia per universal parse
2017-05-02: Aggiunto modulo (validate the domain), modifica 'result_name' in validate_domain.py se lo utilizzerai; corretto bug universal; aggiornati server CDN, ecc.
2017-04-21: Ottimizzata strategia per la generazione dei subname, migliorata la velocità
2017-03-23: Aggiunta opzione universal parse (-p t/f)
2017-03-17: Supporto per dizionari di grandi dimensioni (ad esempio: due milioni)
2017-03-10: Supporto per lettura di più domini da file (-f domini); Aggiornati server CDN
2017-02-26: Supporto per domini multilivello (nessun limite superiore); Supporto per dizionari grandi; Occupa circa un terzo o un quarto della memoria; Più veloce
2017-02-24: Supporto Mac
©Monster Zero Team 2019






