Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Project-Eyes-On — Project Eyes On è uno strumento di sorveglianza ad alta velocità e multi-thread creato da Y0oshi (@rde0) per individuare telecamere IP aperte in tutto il mondo. Unifica Google Dorking e Directory Scraping in un unico motore OSINT. | Kitploit
Strumenti/GitHubGitHub/y0oshi/project-eyes-on
OSINT (Open Source Intelligence)RicognizioneScanner di VulnerabilitàEnumerazione DNS e SottodominiRaccolta InformazioniPenetration TestingCrawler
GitHuby0oshi/project-eyes-on

Project-Eyes-On

Project Eyes On è uno strumento di sorveglianza ad alta velocità e multi-thread creato da Y0oshi (@rde0) per individuare telecamere IP aperte in tutto il mondo. Unifica Google Dorking e Directory Scraping in un unico motore OSINT.

Vedi Repository
12814672 mesi faRevisionato da Kitploit
Condividi

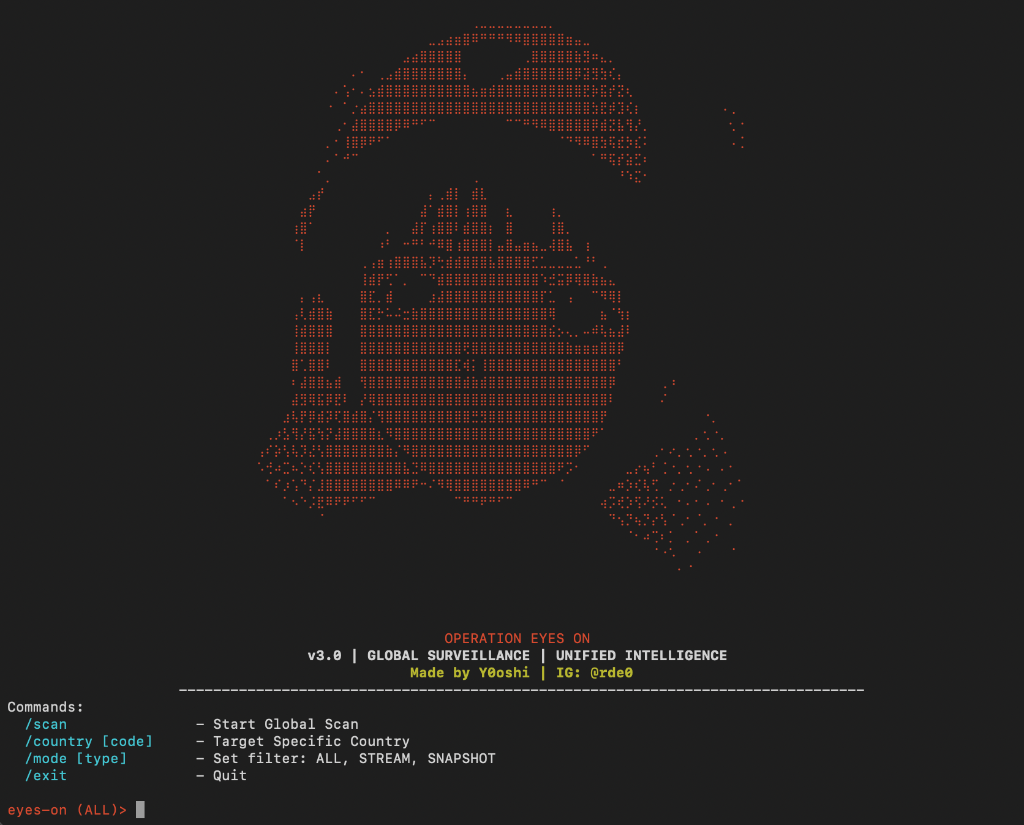
Project Eyes On v3.0 (Sorveglianza Globale)

Codificato da: Y0oshi (IG: @rde0)

"Lo strumento di intelligence unificato per la scansione di massa delle telecamere IP."

Banner Python License

Screenshot

Panoramica

Project Eyes On è uno strumento di sorveglianza multi-thread e iper-veloce progettato per individuare telecamere IP aperte in tutto il mondo. Combina due potenti motori:

  1. Directory Scraper: Raccoglie i feed da Insecam.
  2. Deep Web Dorking: Utilizza le dork di ricerca di Google e Yahoo per trovare telecamere nascoste non elencate nelle directory pubbliche.

Caratteristiche

  • Motore Parallelo: Interroga Yahoo e Startpage simultaneamente per massima velocità e risultati.
  • Arricchimento GeoIP: Risolve automaticamente le posizioni degli IP delle telecamere in Città, Paese (es., "New York, Stati Uniti").
  • Deduplicazione Intelligente: Unisce i risultati di più motori per garantire feed unici.
  • Connessione Diretta: Ottimizzato per la velocità senza proxy inaffidabili.
  • Target per Paese: Seleziona regioni specifiche (es., /country US, /country RU).
  • Verifica Live: Rileva automaticamente i tipi di stream (MJPEG, JPEG, Video).

Installazione

Prerequisiti

  • Python 3.x
  • Pip

macOS / Linux

  1. Clona il Repository:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Installa il Comando Globale: Lo script di installazione configura le dipendenze e crea il comando eyeson.
chmod +x install.sh
sudo ./install.sh
  1. Esegui:
sudo eyeson

Windows

  1. Clona il Repository:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Installazione Automatica: Basta fare doppio clic su install.bat o eseguire:
install.bat
  1. Esegui:
eyeson.bat

Utilizzo

Comandi

ComandoDescrizioneEsempio
/scrape [Pagine]Scraping di Insecam (Directory Pubblica)/scrape 5
/scan [Pagine]Ricerca Dork su Google (Deep Web)/scan 50
/country [Codice]Logica di Target (es., US, JP, RU)/country US
/mode [Tipo]Filtro (ALL, STREAM, SNAPSHOT)/mode STREAM
/exitEsci dallo strumento/exit

Disclaimer

Questo strumento è solo per scopi educativi e audit di sicurezza. L'autore (Y0oshi) non è responsabile di alcun uso improprio di questo software.

Avviso ai proprietari delle telecamere: Se il vostro dispositivo viene trovato da questo strumento, non è colpa dello sviluppatore. Significa che il vostro stream è pubblico. Non fate gli stupidi, mettete una password sulla vostra telecamera.


Segui su Instagram: @rde0

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →