
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
regreSSHion — CVE-2024-6387 (regreSSHion) Exploit (PoC), una vulnerabilità nel server OpenSSH (sshd) su sistemi Linux basati su glibc. | Kitploit
Strumenti/GitHubGitHub/xonoxitron/regresshion
Analisi delle VulnerabilitàExploitPenetration TestingRed TeamingStrumento di Accesso RemotoSviluppo Payload
GitHubxonoxitron/regresshion

regreSSHion

CVE-2024-6387 (regreSSHion) Exploit (PoC), una vulnerabilità nel server OpenSSH (sshd) su sistemi Linux basati su glibc.

Vedi Repository
6612742 anni faRevisionato da Kitploit
Sito web
Condividi

Exploit regreSSHion (PoC)

Descrizione

Questo repository contiene un exploit che bersaglia CVE-2024-6387 (regreSSHion), una vulnerabilità nel server OpenSSH (sshd) su sistemi Linux basati su glibc. Sfrutta una race condition nel gestore dei segnali di OpenSSH, che può potenzialmente portare all'esecuzione di codice remoto come root.

CVE-2024-6387 PoC

Requisiti

  • Sistema Linux con server OpenSSH basato su glibc (testato su Ubuntu, Debian).
  • Compilatore gcc installato.
  • Conoscenza di base della compilazione e dell'esecuzione di programmi C.
  • Autorizzazione a testare o utilizzare tali exploit solo su sistemi autorizzati.

Utilizzo

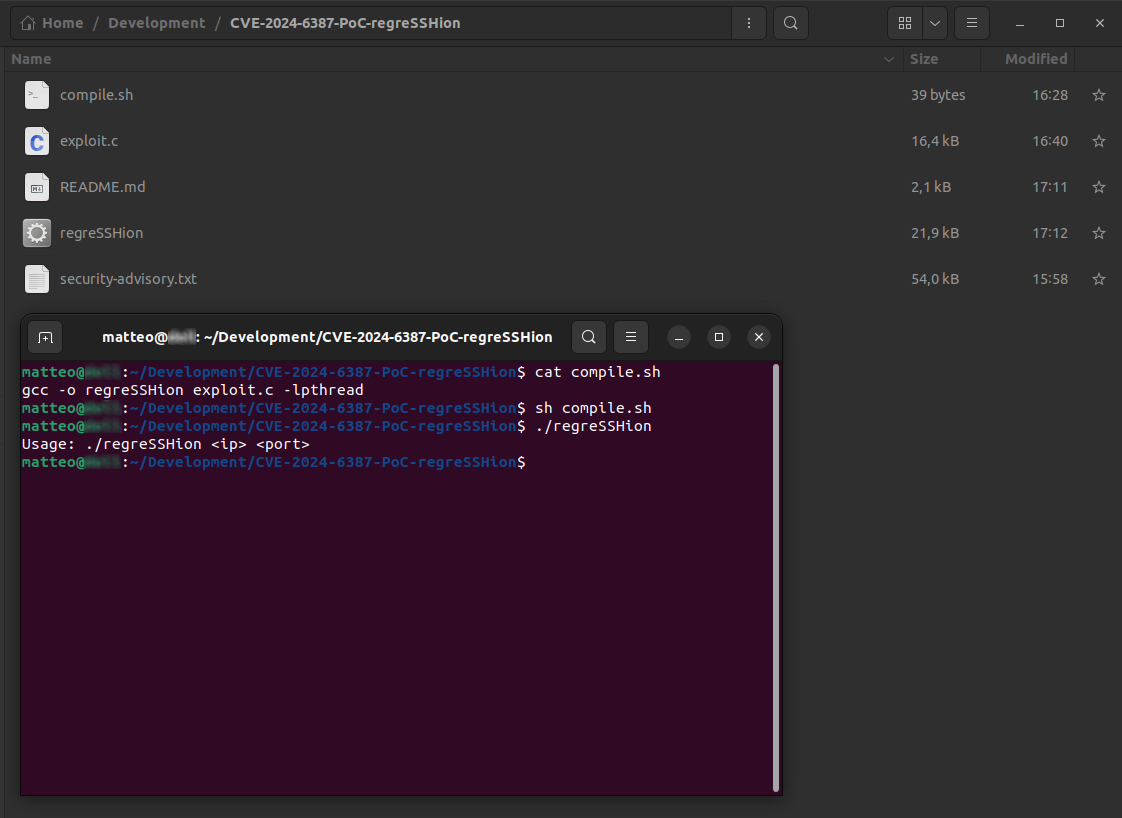
  1. Compila l'exploit:

    gcc -o regreSSHion exploit.c -lpthread
    
  2. Esegui l'exploit:

    ./regreSSHion <target_ip> <target_port>
    

    Sostituisci <target_ip> e <target_port> con l'indirizzo IP e la porta del server OpenSSH vulnerabile.

  3. Interpreta l'output:

    • Monitora il terminale per i tentativi di sfruttamento e i feedback.
    • Regola i parametri di temporizzazione o lo shellcode secondo necessità per uno sfruttamento riuscito.

Personalizzazione dello Shellcode

Puoi personalizzare lo shellcode nel file exploit.c per eseguire payload o comandi diversi sul sistema bersaglio. Lo shellcode fornito è un esempio base che genera una shell /bin/sh. Modifica l'array shellcode[] per adattarlo ai tuoi requisiti specifici.

Disclaimer Legale

L'uso di questo exploit è a tuo rischio. Utilizzando questo software, accetti che:

  • Hai il permesso di testare l'exploit su sistemi di tua proprietà o per i quali hai esplicita autorizzazione.
  • Non utilizzerai questo software per attività illegali.
  • Gli autori non sono responsabili per un uso improprio di questo software o per qualsiasi danno da esso causato.
  • Questo software viene fornito "così com'è" senza garanzie o condizioni di alcun tipo.

Nota: L'uso o la distribuzione non autorizzata di questo exploit potrebbe violare leggi locali, statali o federali. Comprendi e rispetta le leggi e le normative locali prima di utilizzare o distribuire questo software.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




