xen0nize/cve-2026-21096
Proof-of-concept che causa crash per CVE-2026-21096, un integer overflow a 32 bit che porta a un heap overflow nel decoder JPEG Quram di Samsung, con note di reverse engineering e un harness adb.

Durante il reverse engineering della libreria codec di immagini Samsung inclusa nel sistema mi sono imbattuto in un crash che si è rivelato fin troppo facile da raggiungere. Il percorso di iterazione del decoder JPEG calcola la dimensione di uno dei suoi buffer interni con semplice aritmetica a 32 bit con segno e non ne verifica mai il risultato. Gli si fornisce un JPEG che dichiara una larghezza di 65535 pixel e l'allocazione va in overflow da circa 4,29 GB fino a un blocco di 256 KB, mentre i due memset che seguono ottengono le loro dimensioni da altri due prodotti a 32 bit che vanno in overflow nella direzione opposta. Uno finisce su un innocuo 64 KB, l'altro si trasforma in un riempimento di circa 2⁶⁴ byte che parte due gigabyte sotto il buffer. Il processo muore prima che il decoder si avvicini anche solo ai dati effettivi dell'immagine.
Questo repository documenta quel bug e lo rende riproducibile in modo indipendente. Ciò che condivido qui è solo un PoC di solo crash, ovvero il crash e non l'exploit. Tutto ciò che è pubblicato qui si ferma a un segmentation fault deterministico all'interno della libreria del produttore. Nessun heap grooming, nessun dirottamento del flusso di controllo, nessuna esecuzione di codice, nessuna catena di distribuzione. Il solo crash è sufficiente a dimostrare che il bug è reale e che l'aritmetica alla sua base si comporta esattamente come descritto. Costruire qualcosa di ulteriore a partire da esso è un tipo di lavoro diverso, e non è incluso qui. Ogni file necessario a riprodurre il crash è pubblicato insieme a questo README.
Samsung ha corretto il bug nella Security Maintenance Release di settembre 2026 (SVE-2026-3282, "corrects implementation"). Tutto ciò che è qui è stato verificato su un telefono Galaxy il cui livello di patch di sicurezza precede quella release. Il crash è deterministico, dieci volte su dieci, e i frame che causano il fault risiedono all'interno del genuino
/system/lib64/libimagecodec.quram.so.
Questo PoC dimostra quanto segue.
Il repository deliberatamente non contiene quanto segue.
Il crash è il punto. È sufficiente a dimostrare che l'allocazione e la scrittura interessate possono diventare incoerenti, e questo è tutto ciò che pubblico.
CVE-2026-21096 è l'identificatore pubblico di questo bug. L'advisory Samsung lo traccia internamente come SVE-2026-3282 nel loro bollettino mensile. La descrizione che Samsung Mobile ha depositato presso MITRE in qualità di CNA recita quanto segue.
Heap-based buffer overflow in JPEG decoder of libimagecodec.quram.so prior to SMR Sep-2026 Release 1 allows remote attackers to execute arbitrary code.
Il record è diventato pubblico il 9 settembre 2026 ed è valutato 9.2 CRITICAL secondo CVSS 4.0 (CVSS-B). Il vettore è mostrato di seguito.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
Il vettore descrive un attacco adiacente alla rete con bassa complessità, nessun
privilegio e nessuna interazione utente (UI:N), da cui deriva l'inquadratura
"immagine zero click" nella copertura di settembre. Presenta inoltre
Attack Requirements Present (AT:P), il che significa che lo sfruttamento dipende da
condizioni che devono verificarsi sul target. Questo corrisponde esattamente a ciò che ho
trovato durante il reverse engineering. La libreria si fida di qualunque geometria le venga
fornita dal chiamante, quindi lo sfruttamento nel mondo reale dipende da quale componente Samsung
spinge dimensioni derivate dall'attaccante nel percorso di decodifica LTN. L'impatto sul
sistema vulnerabile è elevato su riservatezza, integrità e
disponibilità.
Secondo NVD, le configurazioni interessate sono dispositivi mobili Samsung con Android 14, 15, 16 o 17 con un livello di patch precedente a SMR Sep-2026 Release 1, e la classe di debolezza è CWE-122 (heap-based buffer overflow), la conseguenza diretta di un integer overflow (CWE-190) nell' aritmetica di allocazione. Un bug simile nel decoder DNG della stessa libreria (CVE-2026-21095 / SVE-2026-3247) è stato corretto nello stesso bollettino. Questo repository copre solo quello JPEG.
Il record CVE descrive una potenziale esecuzione di codice remoto. Questo repository non tenta di riprodurre tale impatto. Il mio lavoro qui copre il percorso nativo vulnerabile e un riproduttore di crash locale, nulla di più.
libimagecodec.quram.so è un codec di immagini closed-source scritto da
Quramsoft che Samsung distribuisce su tutti i dispositivi Galaxy recenti. Si colloca sopra
i decoder della piattaforma Android. Quando un'app Samsung (Galleria, pipeline della
fotocamera, anteprime di messaggistica) richiede una decodifica JPEG veloce o in streaming,
chiama questa libreria invece di Skia. Su un tipico dispositivo vengono distribuite due build,
/system/lib64/libimagecodec.quram.so e una gemella a 32 bit sotto
/system/lib/ che viene mappata da mediaserver32. Ho verificato che quella a 64 bit
è caricata all'interno del processo Galleria sul mio telefono di test.
La funzione che contiene il bug è il punto di ingresso JNI dietro
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN" è la modalità di decodifica lock-to-native di Samsung, la modalità in cui il chiamante fornisce direttamente la geometria di output (row stride, altezza totale e quante righe deve coprire ogni chunk di iterazione) e la libreria decodifica l'immagine blocco per blocco in buffer nativi gestiti dal chiamante. Il percorso del burst della fotocamera è il consumatore naturale di questa modalità.
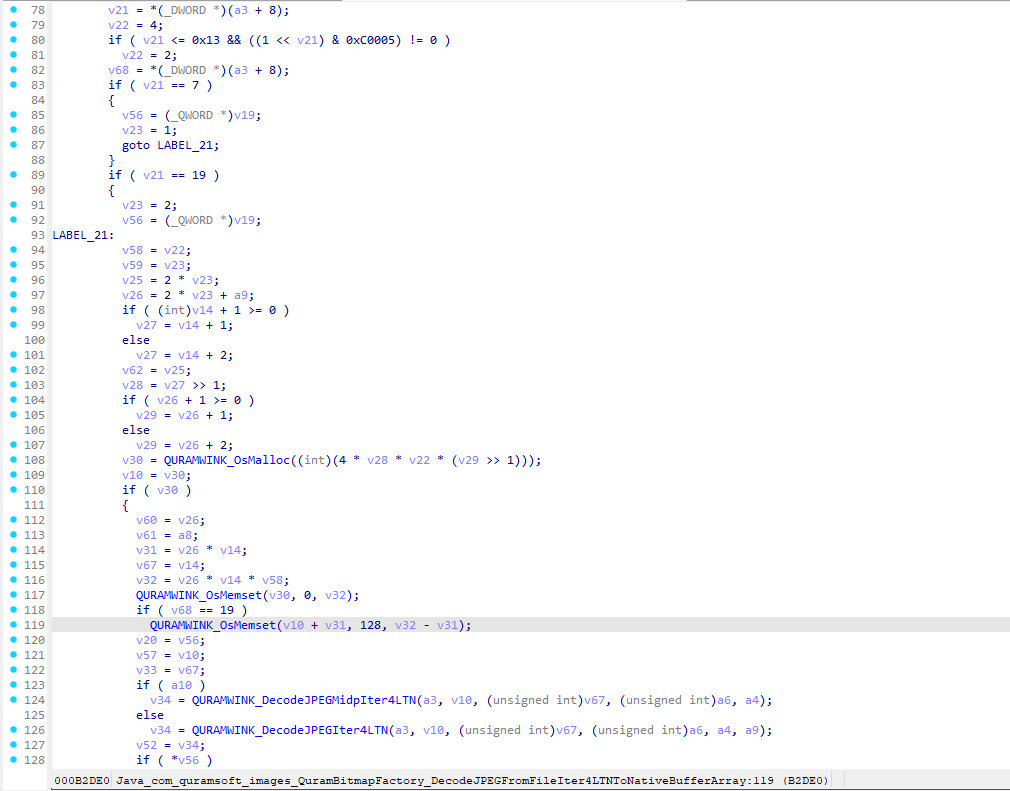
Lo screenshot sottostante è lo pseudocodice decompilato del punto di ingresso JNI, preso direttamente in IDA Pro dalla build arm64 vulnerabile della libreria (BuildId d49d229541cc09afa04a97266252f7f716e4f7aa). Va dalla selezione della configurazione colore fino ai due memset, l'intero ciclo di vita dei valori che vanno in overflow. Gli argomenti che contano sono i seguenti. a4 è il flag della modalità di decodifica (deve essere 1 o 3), a5 è il row stride fornito dal chiamante (mantenuto in v14), a9 è il numero di righe per iterazione fornito dal chiamante, e *(_DWORD *)(a3 + 8) è il valore inPreferredConfig memorizzato nella struct decode-info, che seleziona v22 (byte per pixel) e v23 (numero di piani). v58 è semplicemente v22 copiato in uno slot dello stack.