
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2019-5420-POC — cve-2019-5420 POC script ruby semplice | Kitploit

Strumenti/GitHubGitHub/wildwestcybersecurity/cve-2019-5420-poc
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubwildwestcybersecurity/cve-2019-5420-poc

cve-2019-5420-POC

cve-2019-5420 POC script ruby semplice

Vedi Repository
1264 mesi faNon ancora revisionato
Condividi

Rails ActiveSupport Exploit (cve-2019-5420) POC (considera questo per concatenare CVE-2019-5418!)

Si abbina perfettamente con CVE-2019-5418!
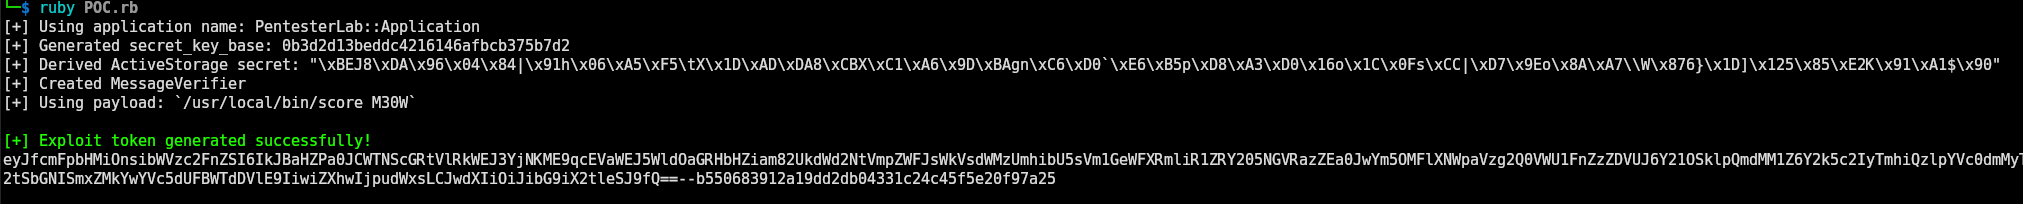
Screenshot del POC

Screenshot

🚨 Avviso

Questo repository contiene un proof-of-concept (PoC) di exploit che dimostra l'esecuzione di codice remoto (RCE) in applicazioni Ruby on Rails tramite abuso di ActiveSupport::MessageVerifier. Usalo responsabilmente!

📌 Panoramica

Questo script sfrutta le vulnerabilità di deserializzazione di ActiveSupport utilizzando un oggetto ERB manipolato avvolto in DeprecatedInstanceVariableProxy. Quando il payload firmato viene deserializzato da un'applicazione Rails vulnerabile, si verifica l'esecuzione di codice Ruby arbitrario.

⚠️ Disclaimer

Questo progetto è solo per scopi educativi e di ricerca. L'uso non autorizzato contro sistemi di cui non si è proprietari è illegale e può comportare gravi conseguenze legali.

🛠️ Come funziona

1️⃣ Genera una chiave segreta

  • Lo script deriva una `` dal nome noto dell'applicazione Rails usando l'hashing MD5.

2️⃣ Crea un segreto per ActiveStorage

  • Usa ActiveSupport::KeyGenerator per generare una chiave di firma.

3️⃣ Crea un oggetto ERB maligno

  • Costruisce un oggetto `` non inizializzato con codice controllato dall'attaccante.

4️⃣ Avvolgi in DeprecatedInstanceVariableProxy

  • Nasconde l'oggetto maligno all'interno di un wrapper dall'aspetto innocuo.

5️⃣ Firma e genera un token di exploit

  • Usa ActiveSupport::MessageVerifier per firmare il payload, facendolo apparire legittimo.

6️⃣ Ottieni esecuzione di codice remoto (RCE)

  • Quando deserializzato, Rails esegue il payload dell'attaccante, permettendo l'esecuzione arbitraria di comandi.

🚀 Utilizzo

ruby POC.rb

Lo script genererà un token di exploit firmato, che può essere usato contro un'applicazione Rails vulnerabile.

🛡️ Mitigazioni

  • **Ruota e proteggi **`` per impedire agli attaccanti di generare payload firmati.
  • Aggiorna Rails all'ultima versione (Rails 7+ ha meccanismi di serializzazione più restrittivi).
  • Usa la serializzazione JSON invece della serializzazione Marshal per evitare il caricamento arbitrario di oggetti.
  • Controlla la deserializzazione dell'applicazione per assicurarti che l'input utente non fidato non venga deserializzato.

📜 Disclaimer legale

Questo progetto è inteso solo per scopi educativi. L'autore non è responsabile per qualsiasi uso improprio o danno causato da questo codice.

📚 Riferimenti

  • Guida alla sicurezza di Rails
  • CWE-502: Deserializzazione di dati non fidati

⚠️ Usalo a tuo rischio e pericolo!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





