Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-65731 — Avviso per CVE-2025-65731 | Kitploit
Strumenti/GitHubGitHub/whitej3rry/cve-2025-65731
Sicurezza Sistemi EmbeddedSicurezza IoTAnalisi delle VulnerabilitàExploitHacking HardwarePenetration TestingSicurezza HardwareSicurezza Hardware e IoT
GitHubwhitej3rry/cve-2025-65731

CVE-2025-65731

Avviso per CVE-2025-65731

Vedi Repository
4010 mesi faNon ancora revisionato
Condividi

CVE-2025-65731

CWE-1191: Interfaccia di debug e test on-chip con controllo di accesso improprio

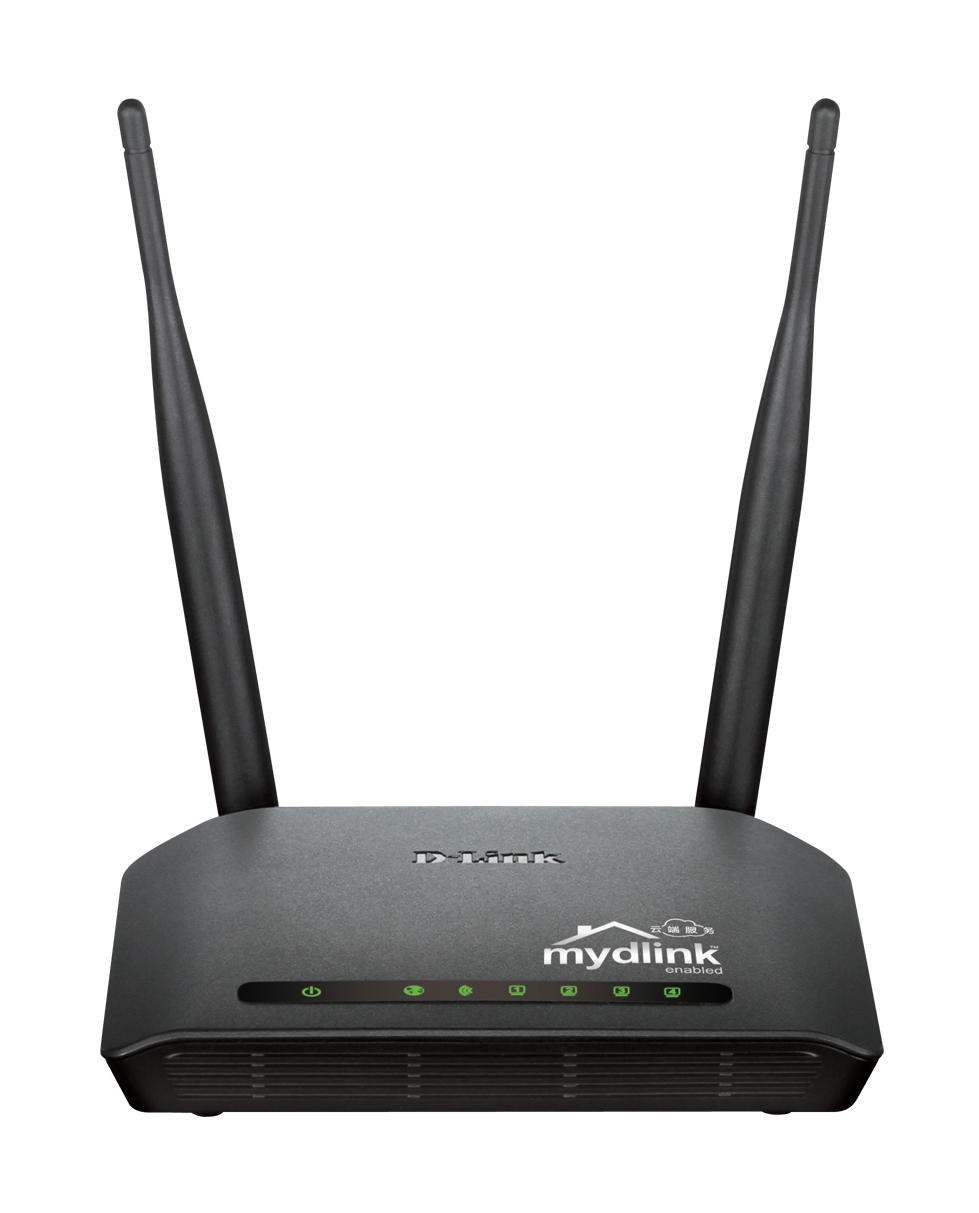
Accesso a una root shell UART su D-Link DIR-605L (Hardware F1, Firmware V6.02CN02)

1

Riepilogo

È stata identificata una vulnerabilità hardware critica nel router D-Link DIR-605L, Hardware Version F1, versione esterna del firmware V6.02CN02, con kernel Linux 2.4.18. L'interfaccia di debug UART non dispone di adeguati meccanismi di controllo degli accessi, consentendo a qualsiasi aggressore con accesso fisico di collegarsi ai pin UART e ottenere accesso non autenticato a una root shell. Questa vulnerabilità corrisponde a CWE-1191: Interfaccia di debug e test on-chip con controllo di accesso improprio.

Prodotto interessato:

Modello del dispositivo: D-Link DIR-605L - Versione del firmware: V6.02CN02

Descrizione della vulnerabilità

L'interfaccia di debug UART, esposta fisicamente tramite i pin del dispositivo, è accessibile senza alcuna barriera di autenticazione o autorizzazione. Un aggressore che si collega a questi pin UART può accedere istantaneamente alla root shell del dispositivo durante o dopo l'avvio, aggirando tutti i controlli di autenticazione basati su software. Questo accesso diretto alla root shell compromette la riservatezza, l'integrità e la disponibilità dell'intero dispositivo e del suo ambiente di rete.

Impatto:

Pieno controllo a livello root del router senza richiedere autenticazione. Possibilità di modificare la configurazione del dispositivo, installare malware persistente o intercettare il traffico di rete. Completa elusione dei meccanismi di sicurezza del dispositivo. Potenziale punto di pivot per attacchi alla rete e ai dispositivi connessi.

Prova di concetto:

  1. I pin UART del D-Link DIR-605L (Hardware F1) sono stati identificati e collegati a un'interfaccia seriale.
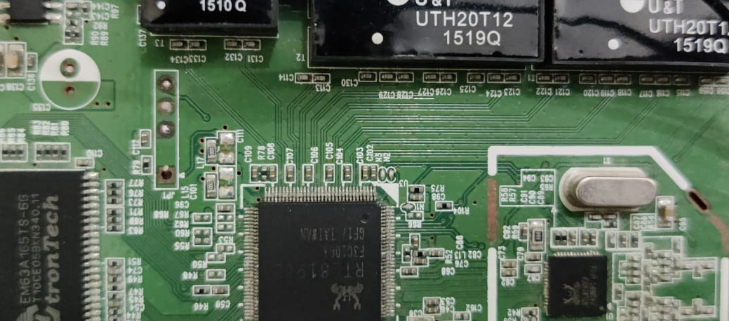
    2
  2. Utilizzando un emulatore di terminale seriale alla velocità di trasmissione appropriata, sono stati raggiunti l'output del bootloader e il prompt della shell Linux del dispositivo.
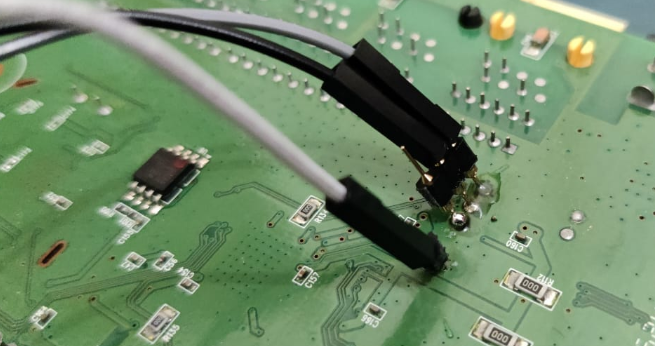
    3
  3. Comandi come cat /etc/passwd hanno confermato la presenza dell'utente root senza protezione tramite password su questa interfaccia.
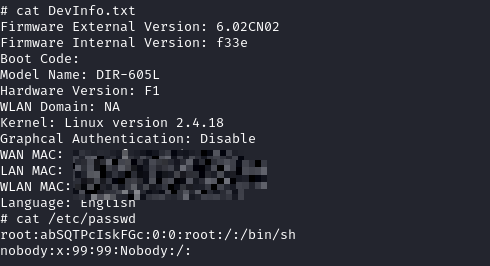
    4
  4. È stato ottenuto un prompt di root shell completamente interattivo (#), consentendo l'esecuzione arbitraria di comandi sul dispositivo.
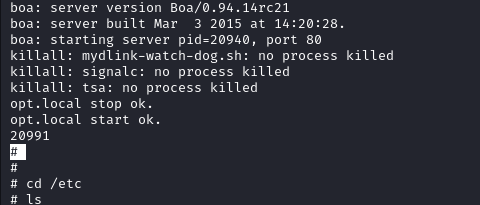
    5

Riferimenti:

CWE-1191: https://cwe.mitre.org/data/definitions/1191.html

Autore:

Mohamed Danish (j3rry)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    257
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →