
 wangyihang/githacker
🕷️ Uno strumento di sfruttamento della cartella `.git` in grado di ripristinare l'intero repository Git, inclusi stash, rami comuni e tag comuni.



Uno strumento multi-thread per lo sfruttamento della cartella .git. Ricostruisce completamente il repository di destinazione — codice sorgente, cronologia dei commit, branch, stash, remote, tag — anche quando DirectoryListings è disabilitato, tramite brute-force dei ref noti.
Il sito di ricerca associato, https://githacker.pages.dev, pubblica:
.git/ malevole e tiene traccia della divulgazione coordinata dei risultati.Il .git remoto che stai scaricando potrebbe essere malevolo. La ricerca pubblicata dimostra esecuzione di codice, scrittura arbitraria di file e SSRF contro gli strumenti attraverso .git/config, hook, sottomoduli, oggetti LFS e reindirizzamenti HTTP modificati. Esegui GitHacker in un contenitore usa e getta:
docker run -v $(pwd)/results:/tmp/githacker/results \
  wangyihang/githacker \
  --url http://target/.git/ \
  --output-folder /tmp/githacker/results
La pagina Security tiene traccia sia della storia di hardening di GitHacker sia dei risultati pre-divulgazione contro altri strumenti.
# Aiuto
docker run wangyihang/githacker --help

# Singolo target
docker run -v $(pwd)/results:/tmp/githacker/results \
  wangyihang/githacker \
  --url http://target/.git/ \
  --output-folder /tmp/githacker/results

# Brute-force di nomi di branch e tag (quando il directory listing è disattivato)
docker run -v $(pwd)/results:/tmp/githacker/results \
  wangyihang/githacker --brute \
  --url http://target/.git/ \
  --output-folder /tmp/githacker/results

# Multipli target, un URL per riga
docker run -v $(pwd)/results:/tmp/githacker/results \
  -v $(pwd)/websites.txt:/websites.txt \
  wangyihang/githacker --brute \
  --url-file /websites.txt \
  --output-folder /tmp/githacker/results
pip install GitHacker

githacker --help
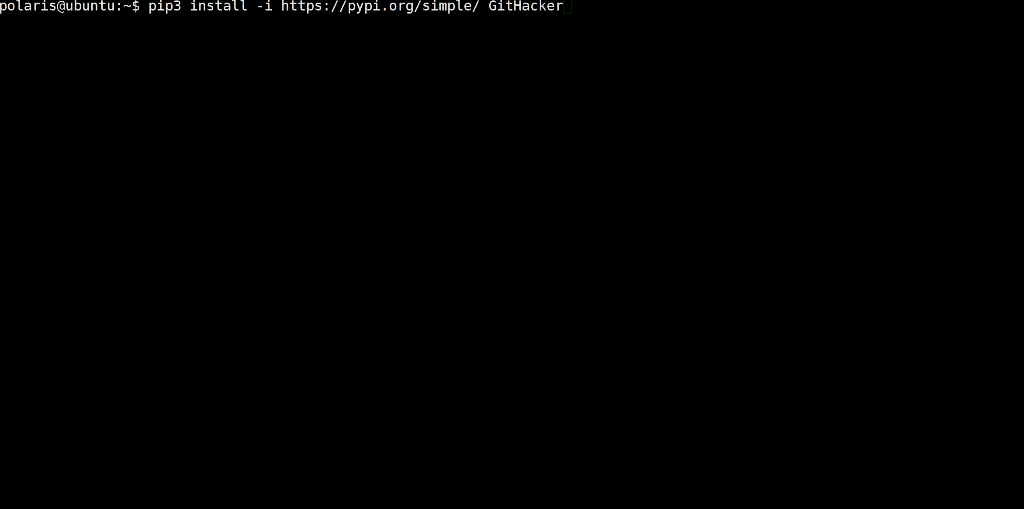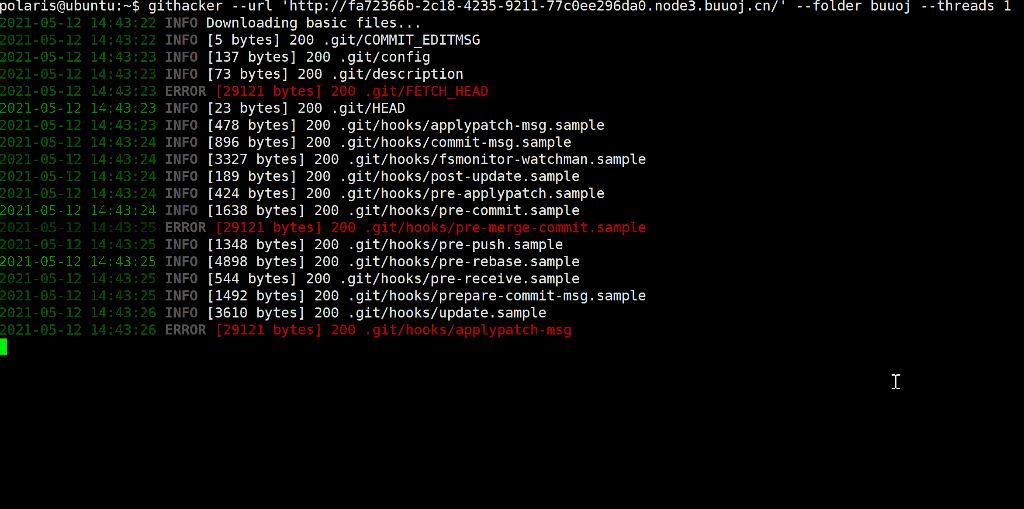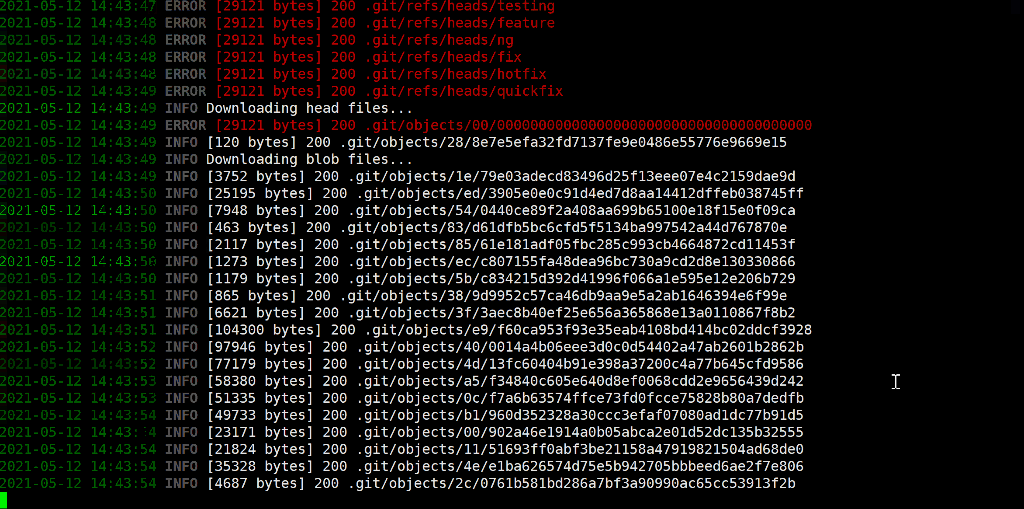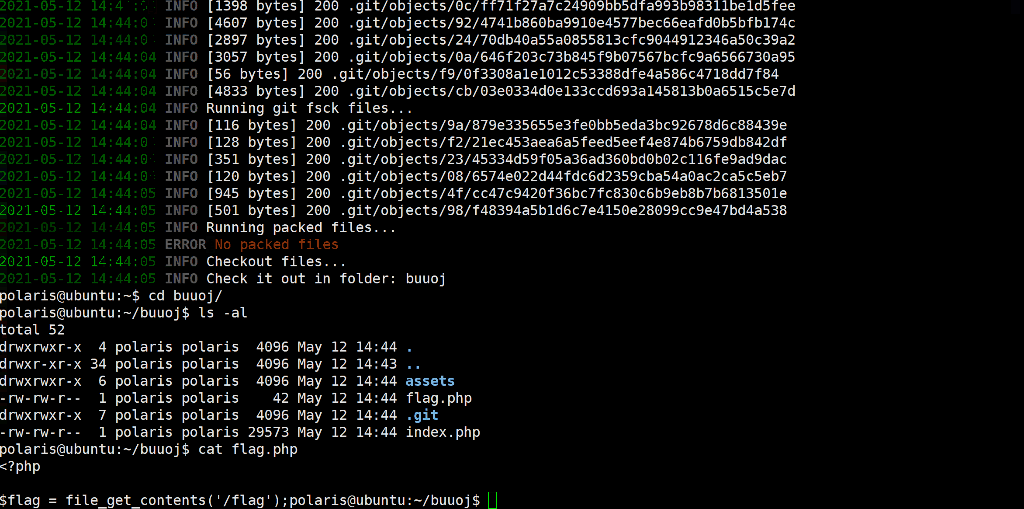
githacker --url http://target/.git/ --output-folder result
githacker --brute --url http://target/.git/ --output-folder result
githacker --brute --url-file websites.txt --output-folder result
Requisiti: git >= 2.11.0, Python 3.10+.
I risultati affiancati sono disponibili sul dashboard in modo che la tabella non perda sincronia con la realtà: https://githacker.pages.dev/benchmark.
Il benchmark viene rigenerato a ogni esecuzione (settimanalmente tramite GitHub Actions e su richiesta). Al momento della scrittura, GitHacker è l'unico strumento che recupera il 100% degli artefatti in tutti e cinque gli scenari di server web e ottiene il 100% di PASS nel corpus avversario pubblicato.
Configurazione:
git clone https://github.com/WangYihang/GitHacker
cd GitHacker
uv sync --group dev
Esegui i test unitari:
uv run pytest
Esegui il benchmark completo / gli harness di sicurezza (richiede Docker):
python -m benchmark run        # 7 strumenti × 5 scenari di server web
python -m benchmark security   # corpus avversario
Entrambi scrivono JSON in docs/public/data/; il sito della documentazione li rileva alla prossima build. Progettazione completa dell'harness:
https://githacker.pages.dev/methodology.
core.fsmonitor in a directory's .git/config, 2022 — https://github.com/justinsteven/advisoriescore.fsmonitor e downloader ricorsivo (2022).add_head_file_tasks / add_hashes_parsed (CVE in attesa; confluito nella correzione del singolo trust gate in 5f2a8ba).THE DRINKWARE LICENSE
<[email protected]> ha scritto questo file. Finché
mantieni questo avviso, puoi fare quello che vuoi
con questo materiale. Se un giorno ci incontreremo e pensi
che valga la pena, puoi offrirmi la/le seguente/i
bevanda/e in cambio.
Red Bull
JDB
Coffee
Sprite
Cola
Harbin Beer
ecc.
Wang Yihang







