
 vonahisec/leprechaun
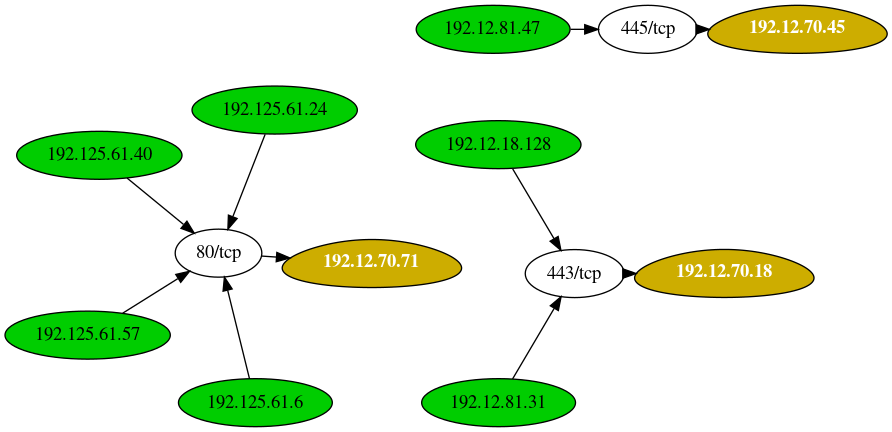
Questo strumento è utilizzato per mappare il flusso dei dati di rete per aiutare i penetration tester a identificare obiettivi potenzialmente preziosi.

                                       .-----.
                                      /   V   \
                                      |__...__|
                                      |_....._|
                                    .-'  ___  '-.
                                    \_.-`. .`-._/
              __ .--. _              (|\ (_) /|)
           .-;.-"-.-;`_;-,            ( \_=_/ )
         .(_( `)-;___),-;_),          _(_   _)_
        (.( `\.-._)-.(   ). )       /` ||'-'|| `\
      ,(_`'--;.__\  _).;--'`_)  _  /_/ (_>o<_) \_\
     // )`--..__ ``` _( o )'(';,)\_//| || : || |\\
     \;'        `````  `\\   '.\\--' |`"""""""`|//
     /                   ':.___//     \___,___/\_(
    |                      '---'|      |__|__|
    ;        Leprechaun         ;      ;""|"";
     \                         /       [] | []
      '.     #vonahisec      .'      .'  / \  '.
        '-,.__         __.,-'        `--'   `--'
         (___/`````````\___)
Lo scopo di questo strumento è aiutare i penetration tester a identificare potenziali target di valore all'interno della rete interna. Aggregando le route netstat da più host, puoi facilmente capire cosa sta succedendo.
Queste istruzioni ti permetteranno di ottenere una copia del progetto e di eseguirla sulla tua macchina locale per scopi di sviluppo e test. Consulta la sezione "deployment" per note su come distribuire il progetto in un sistema live.
Avrai bisogno di alcune gemme Ruby per iniziare – se non le hai già, ovviamente.
gem install 'securerandom'
gem install 'terminal-table'
gem install 'getopt'
Infine, assicurati di avere Graphviz installato. Puoi installarlo con il seguente comando:
apt install graphviz -y
Se esegui lo script senza argomenti, vedrai il seguente menu di aiuto:
[root:vonahisec-kali:~/scripts/leprechaun]# ./leprechaun.rb

 -------------------------------------------------------------
 Leprechaun v1.0 - Alton Johnson (@altonjx)
 -------------------------------------------------------------

  Usage: ./leprechaun.rb -f /path/to/netstat_results.txt -p <port>

  -f  File contenente l'output dei risultati netstat
  -p  Porta che ti interessa. Esempio: 80. Specifica "all", "common" o separa le porte con virgole
  -e  Il tipo di indirizzi IP di destinazione che vuoi vedere (es. external/internal/all)

  Esempio: ./leprechaun.rb -f netstat_output.txt -p 80
  Esempio: ./leprechaun.rb -f netstat_output.txt -p all
  Esempio: ./leprechaun.rb -f netstat_output.txt -p common
  Esempio: ./leprechaun.rb -f netstat_output.txt -p 80,443 -t external
+--------------+-----------------------------+----------------------------------+
| Server       | Numero di client connessi   | Porta di destinazione con più traffico |
+--------------+-----------------------------+----------------------------------+
| 192.12.70.71 | 4                           | 80/tcp (4 client)                |
| 192.12.70.18 | 2                           | 443/tcp (2 client)               |
| 192.12.70.45 | 1                           | 445/tcp (1 client)               |
+--------------+-----------------------------+----------------------------------+
Post sul blog: https://blog.vonahi.io/post-exploitation-with-leprechaun/
Articolo su LinkedIn: https://www.linkedin.com/pulse/finding-gaps-your-network-segmentation-using-johnson-oscp-osce/
Questo progetto è concesso in licenza sotto la licenza MIT - vedi il file LICENSE.md per i dettagli






