
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
sncscan — Strumento per l'analisi delle comunicazioni di rete sicure SAP (SNC). | Kitploit

Strumenti/GitHubGitHub/usdag/sncscan
Scanner di VulnerabilitàAudit di ConfigurazioneSicurezza di RetePenetration Testing
GitHubusdag/sncscan

sncscan

Strumento per l'analisi delle comunicazioni di rete sicure SAP (SNC).
Vedi RepositorySito web
6113852 anni faRevisionato da Kitploit
Condividi

sncscan

Strumento per analizzare SAP Secure Network Communications (SNC).
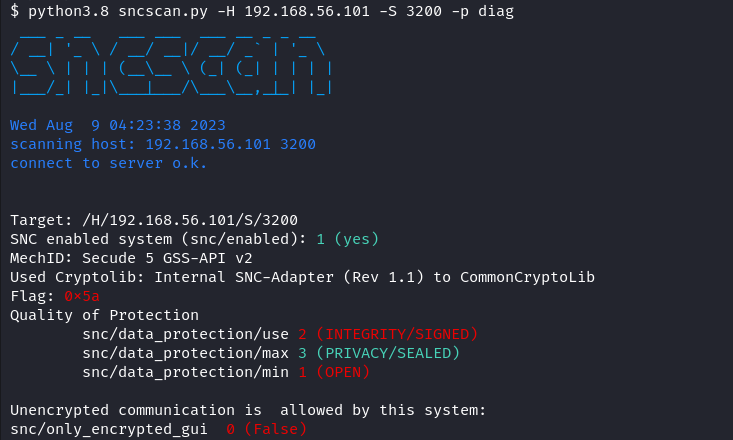
Come usare?

Nello stato attuale, sncscan può essere usato per leggere le configurazioni SNC per le connessioni SAP Router e DIAG (SAP GUI). L'implementazione per il protocollo SAP RFC è attualmente in fase di sviluppo.

SAP Router

I SAP Router possono supportare o meno SNC, una configurazione più granulare dei parametri SNC non è possibile. Tuttavia, sncscan può scoprire se è attivato:

sncscan -H 10.3.161.4 -S 3299 -p router

DIAG / SAP GUI

La configurazione SNC di una connessione DIAG utilizzata da un SAP GUI può avere impostazioni più versatili rispetto alla configurazione del router. Una panoramica dettagliata dei parametri di sistema che possono essere letti con sncscan e che influenzano la sicurezza delle connessioni si trova nella sezione Background.

sncscan -H 10.3.161.3 -S 3200 -p diag

È possibile scansionare più obiettivi con un unico comando:

sncscan -L /H/192.168.56.101/S/3200,/H/192.168.56.102/S/3206 

Attraverso SAP Router

sncscan --route-string /H/10.3.161.5/S/3299/H/10.3.161.3/S/3200 -p diag

Installazione

Requisiti: Attualmente sncscan funziona solo con la libreria pysap del nostro fork.

python3 -m pip install -r requirements.txt

oppure

python3 setup.py test
python3 setup.py install

Background: Parametri di sistema SNC

Nozioni di base SNC

I protocolli SAP, come DIAG o RFC, non forniscono di per sé un'elevata sicurezza. Per aumentare la sicurezza e garantire autenticazione, integrità e crittografia, è richiesto l'uso di SNC (Secure Network Communications). SNC protegge i percorsi di comunicazione dei dati tra vari componenti client e server del sistema SAP che utilizzano il protocollo RFC, DIAG o router applicando algoritmi crittografici noti ai dati per aumentarne la sicurezza. Esistono tre diversi livelli di protezione dei dati che possono essere applicati per una connessione protetta da SNC:

  1. Solo autenticazione: Verifica l'identità dei partner di comunicazione
  2. Protezione dell'integrità: Protezione contro la manipolazione dei dati
  3. Protezione della riservatezza: Cripta i messaggi trasmessi

Parametri SNC

Ogni sistema SAP può essere configurato con parametri SNC per la sicurezza della comunicazione. Il livello della connessione SNC è determinato dai parametri Quality of Protection:

  • snc/data_protection/min: Livello di sicurezza minimo richiesto per le connessioni SNC.
  • snc/data_protection/max: Livello di sicurezza più alto, avviato dal sistema SAP
  • snc/data_protection/use: Livello di sicurezza predefinito, avviato dal sistema SAP

Ulteriori parametri SNC possono essere utilizzati per opzioni di configurazione specifiche del sistema, incluso il parametro snc/only_encrypted_gui, che garantisce che le connessioni SAPGUI crittografate siano imposte.

Lettura dei parametri SNC

Fintanto che viene contattato un sistema SAP in grado di inviare messaggi SNC, esso risponde anche a richieste SNC valide, indipendentemente dall'IP, dalla porta e dal CN specificati per SNC. Questa risposta contiene i requisiti che il sistema SAP ha per la connessione SNC, che possono quindi essere utilizzati per ottenere i parametri SNC. Ciò può essere utilizzato per scoprire se un sistema SAP ha SNC abilitato e, in caso affermativo, quali parametri SNC sono stati impostati.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




