
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cameradar — Cameradar si intrufola nelle telecamere di videosorveglianza RTSP | Kitploit

Strumenti/GitHubGitHub/ullaakut/cameradar
Sicurezza IoTAttacchi alle PasswordRaccolta InformazioniSicurezza di RetePenetration Testing
GitHubullaakut/cameradar

cameradar

Cameradar si intrufola nelle telecamere di videosorveglianza RTSP

Vedi Repository
5.2k6281251 giorno faRevisionato da Kitploit
Condividi

Cameradar

Coverage Status

Strumento di accesso ai flussi RTSP

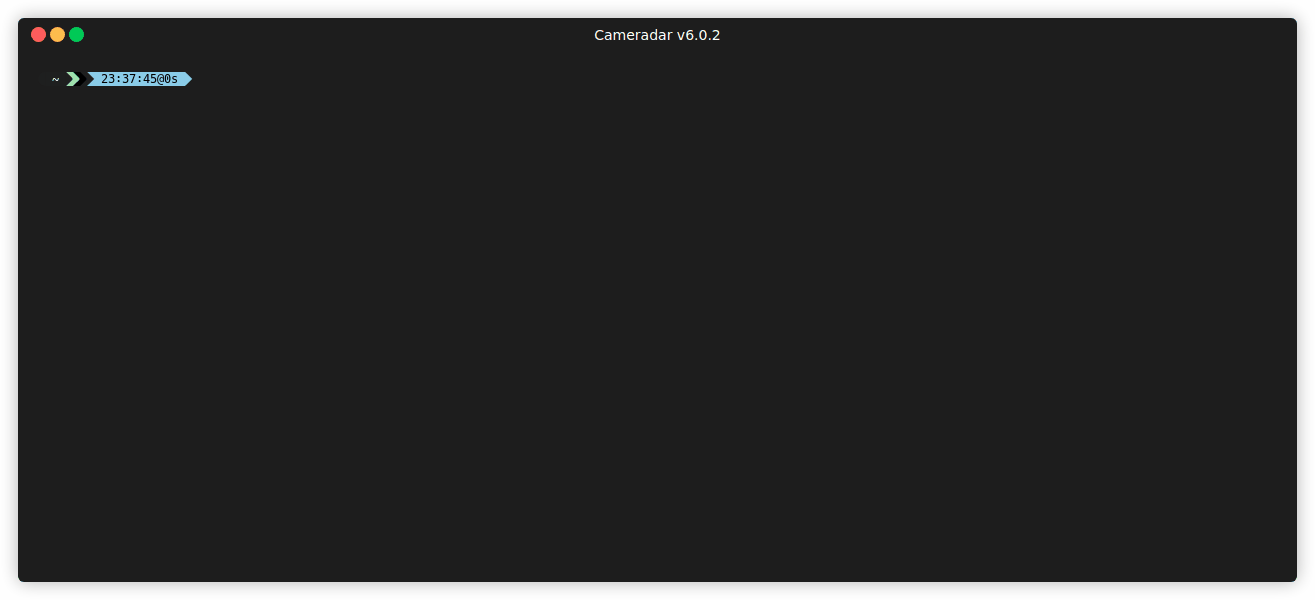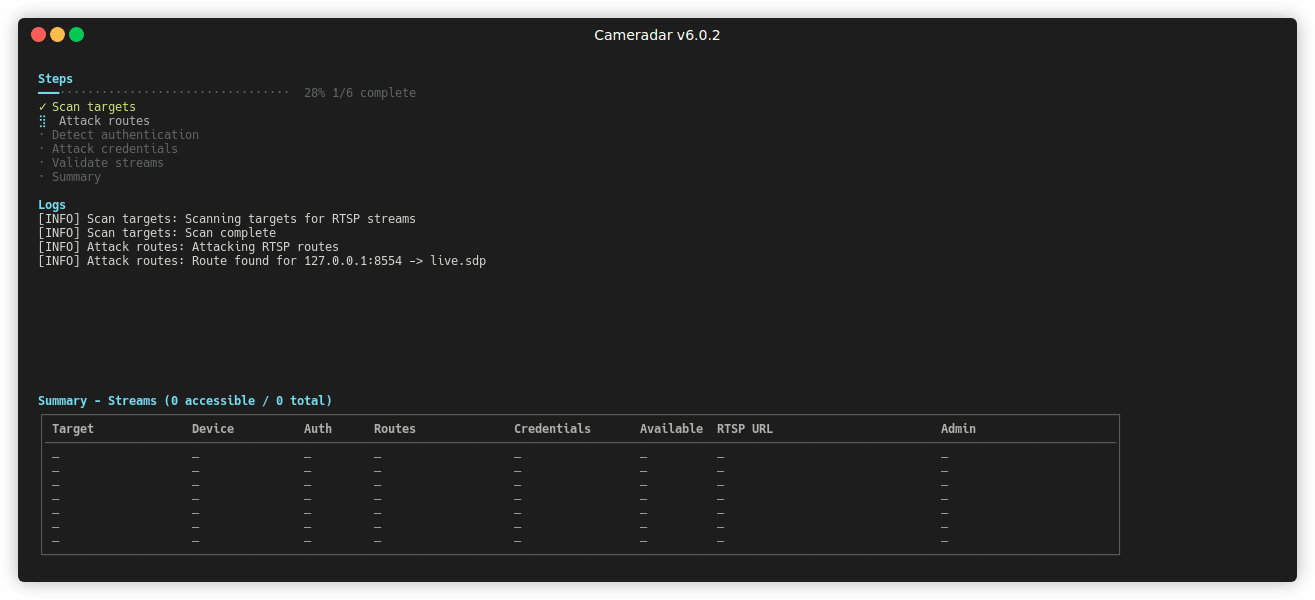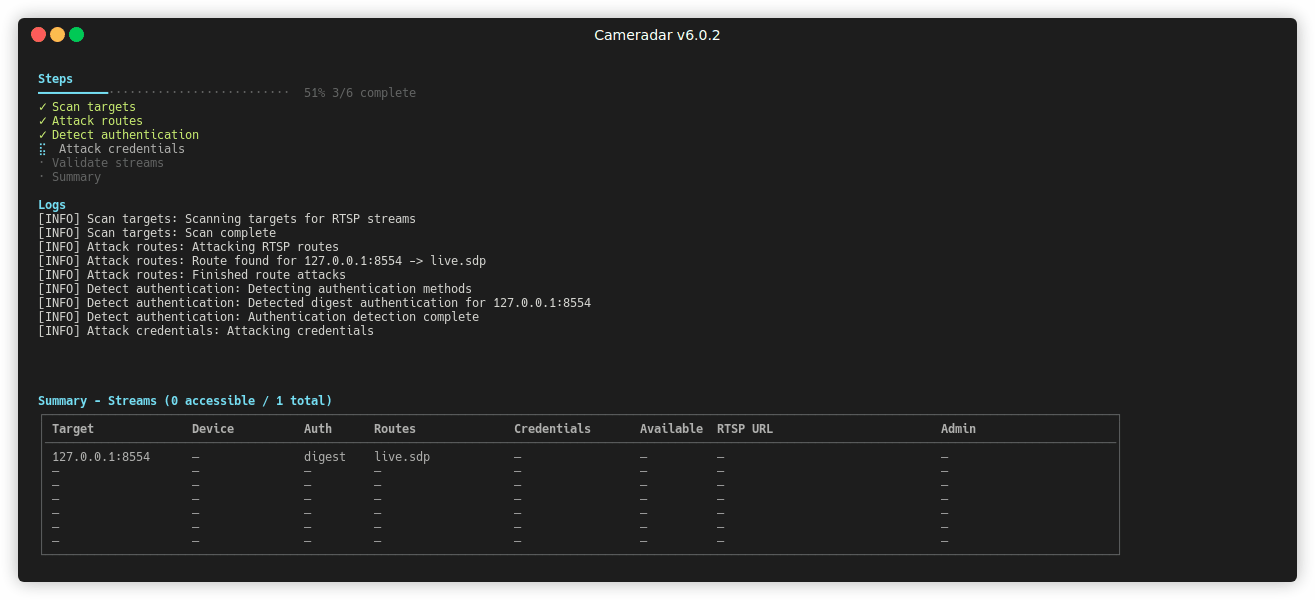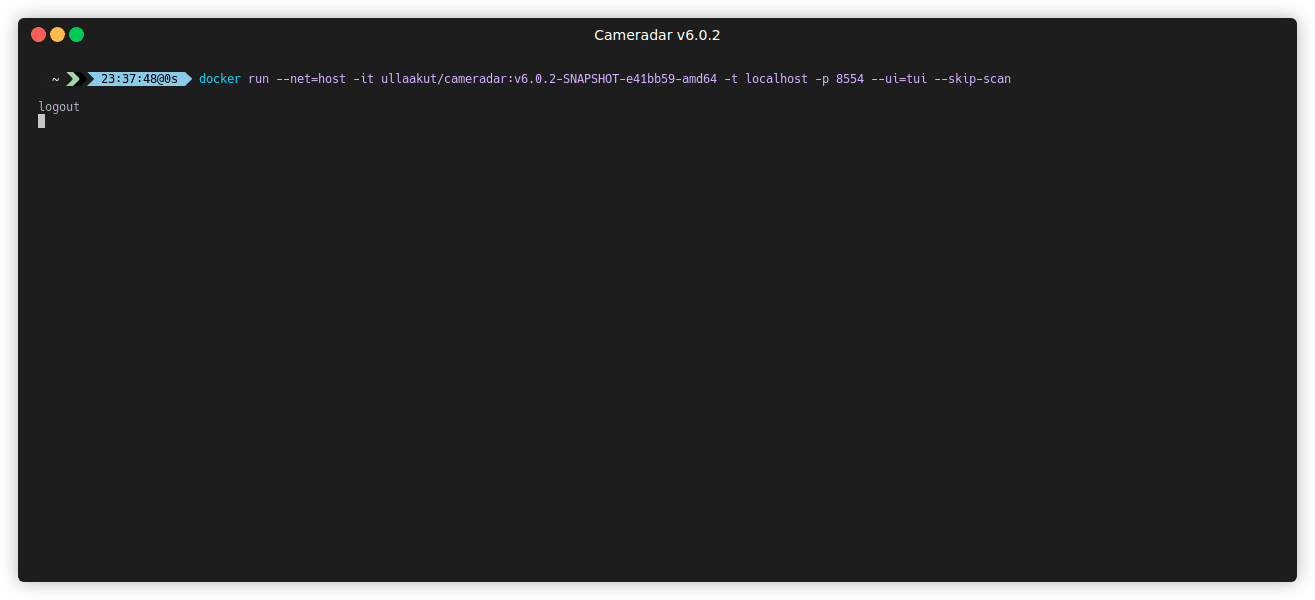
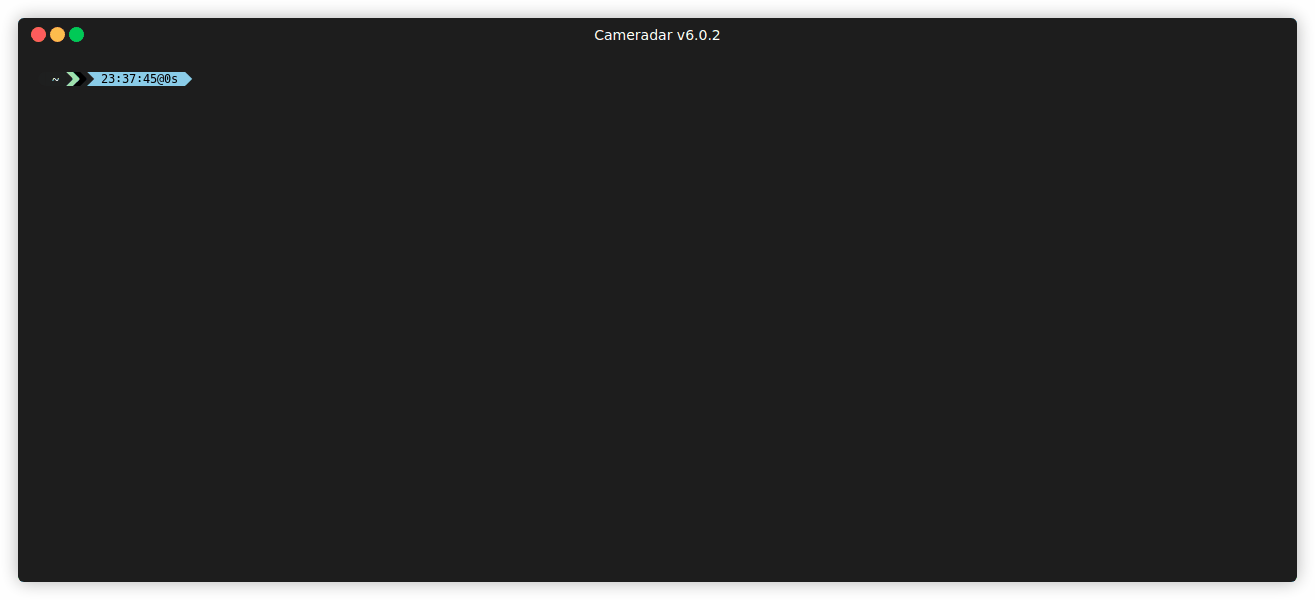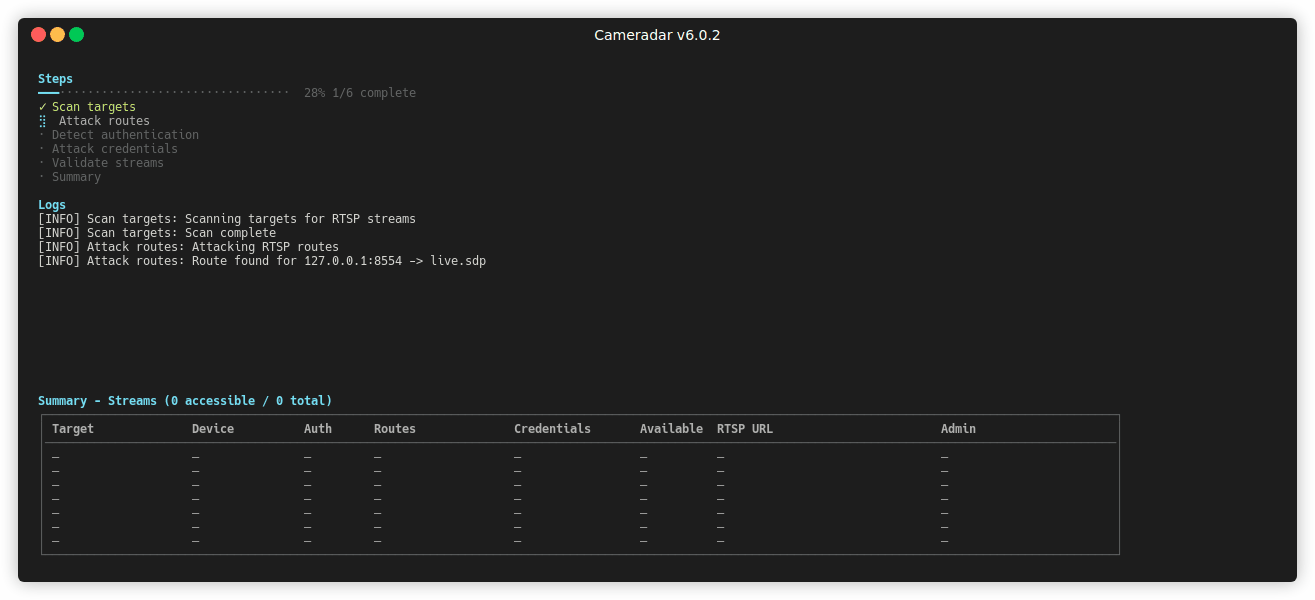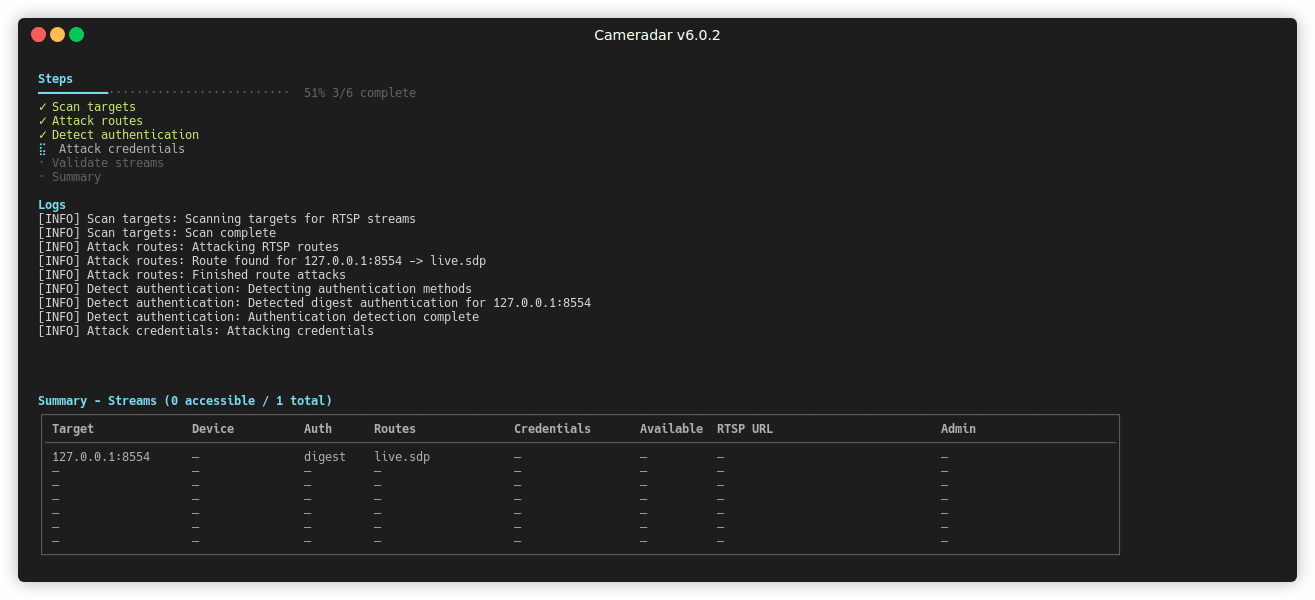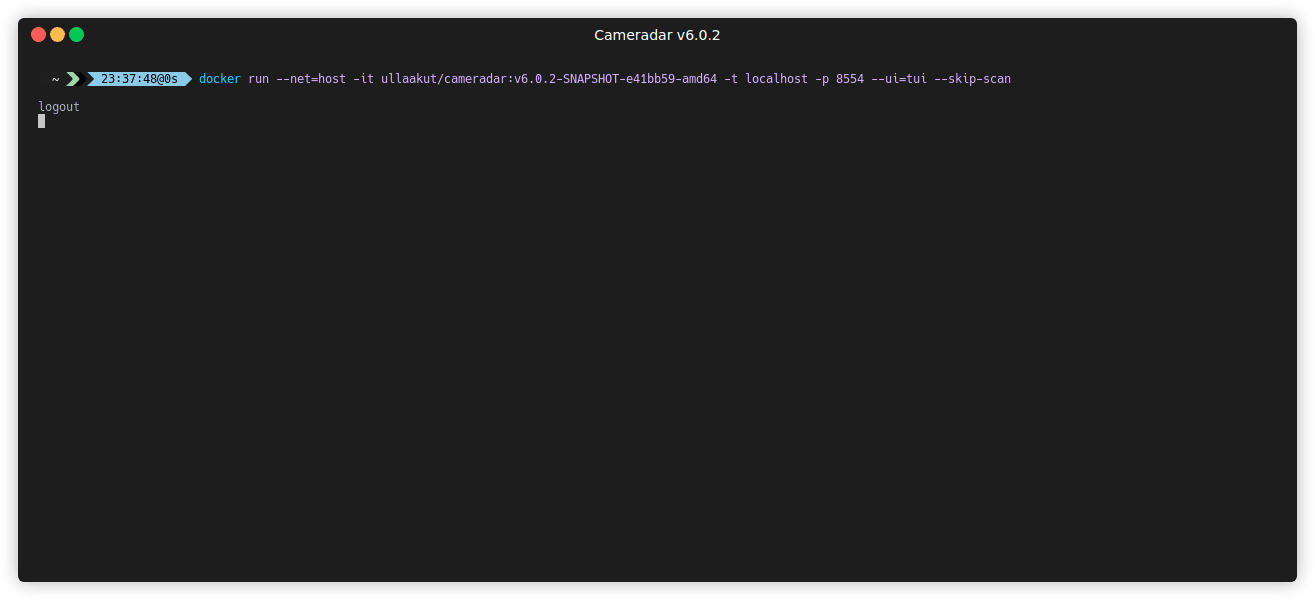
Cameradar esegue la scansione degli endpoint RTSP su target autorizzati e utilizza attacchi a dizionario per forzare le loro credenziali e rotte.

Cosa fa Cameradar

  • Rileva host RTSP aperti su target accessibili.
  • Rileva il modello del dispositivo che trasmette il flusso RTSP.
  • Tenta la scoperta basata su dizionario delle rotte del flusso (ad esempio, /live.sdp).
  • Tenta la scoperta basata su dizionario delle credenziali della telecamera.
  • Produce un report dei risultati.

Indice

  • Avvio rapido con Docker
  • Installare il binario
  • Installazione su Android (Termux)
  • Configurazione
  • Sicurezza e uso responsabile
  • Output
  • Controllare l'accesso alla telecamera
  • Opzioni da riga di comando e variabili d'ambiente
  • Formato del file di input
  • Costruire e contribuire
  • Domande frequenti
  • Esempi
  • Licenza

Avvio rapido con Docker

Installa Docker ed esegui:

docker run --rm -t --net=host ullaakut/cameradar --targets <target>

Esempio:

docker run --rm -t --net=host ullaakut/cameradar --targets 192.168.100.0/24

Questo esegue la scansione delle porte 554, 5554 e 8554 sulla sottorete target. Tenta di enumerare i flussi RTSP. Per tutte le opzioni, consulta Reference di Configurazione.

  • I target possono essere CIDR, IP, intervalli di IP o un nome host.

    • Sottorete: 172.16.100.0/24
    • IP: 172.16.100.10
    • Host: localhost
    • Intervallo: 172.16.100.10-20
  • Per utilizzare dizionari personalizzati, montali e passa entrambi i flag:

    docker run --rm -t --net=host \
        -v /path/to/dictionaries:/tmp/dictionaries \
        ullaakut/cameradar \
        --custom-routes /tmp/dictionaries/my_routes \
        --custom-credentials /tmp/dictionaries/my_credentials.json \
        --targets 192.168.100.0/24
    

Installare il binario

Usa questa opzione se Docker non è disponibile o se vuoi una build locale.

Dipendenze

  • Go 1.25 o successivo

Passi

  1. go install github.com/Ullaakut/cameradar/v6/cmd/cameradar@latest

Il binario cameradar ora si trova in $GOPATH/bin. Per i flag disponibili, consulta Reference di Configurazione.

Installazione su Android (Termux)

Questi passi riassumono una configurazione Termux funzionante per Android. Usa Termux 117 da F-Droid o dal sito ufficiale di Termux, non da Google Play.

1) Configurare Termux e Alpine

Installa i pacchetti necessari in Termux:

pkg update
pkg install mc wget git nmap proot-distro

Installa Alpine e accedi:

proot-distro install alpine
proot-distro login alpine

2) Installare gli strumenti di build in Alpine

apk add wget git go gcc clang musl-dev make

3) Costruire Cameradar

Crea un modulo di percorso e clona il repository:

mkdir -p go/pkg/mod/github.com/Ullaakut
cd go/pkg/mod/github.com/Ullaakut
git clone https://github.com/Ullaakut/cameradar.git
cd cameradar/cmd/cameradar
go install

4) Eseguire Cameradar

Copia i dizionari ed esegui il binario:

mkdir -p /tmp
cp -r ../../dictionaries /tmp/dictionaries
/go/bin/cameradar --targets=<target> --custom-credentials=/tmp/dictionaries/credentials.json --custom-routes=/tmp/dictionaries/routes --ui=plain --debug 

Sostituisci <target> con un IP, intervallo, host o sottorete che hai l'autorizzazione di testare.

Configurazione

Le porte predefinite sono 554, 5554, 8554, http, 322 e 8322. Se non specifichi le porte, Cameradar utilizza queste.

Esempio di scansione con porte personalizzate:

docker run --rm -t --net=host \
    ullaakut/cameradar \
    --ports "18554,19000-19010" \
    --targets localhost

Puoi sostituire i dizionari predefiniti con i tuoi file di rotte e credenziali. Il repository fornisce dizionari di base nella cartella dictionaries.

docker run --rm -t --net=host \
    -v /my/folder/with/dictionaries:/tmp/dictionaries \
    ullaakut/cameradar \
    --custom-routes /tmp/dictionaries/my_routes \
    --custom-credentials /tmp/dictionaries/my_credentials.json \
    --targets 172.19.124.0/24

RTSPS e certificati TLS

Usa URL rtsps:// per accedere a flussi RTSPS.

  • Se il certificato del flusso è emesso da una CA pubblica attendibile, non è necessaria alcuna configurazione aggiuntiva.
  • Se il certificato del flusso è autofirmato o emesso da una CA privata, il negozio di trust del sistema operativo potrebbe rifiutarlo.
  • In tal caso, imposta SSL_CERT_FILE sul certificato della CA (o sul certificato del server per una configurazione autofirmata) quando esegui Cameradar.

Esempio con binario locale:

SSL_CERT_FILE=/path/to/ca-or-server.crt \
        cameradar \
        --targets localhost \
        --ports 8322 \
        --skip-scan \
        --custom-routes routes.txt \
        --custom-credentials credentials.json

Esempio con Docker:

docker run --rm -t --net=host \
        -e SSL_CERT_FILE=/tmp/certs/server.crt \
        -v /path/to/certs:/tmp/certs:ro \
        ullaakut/cameradar \
        --targets localhost \
        --ports 8322

Se preferisci non utilizzare SSL_CERT_FILE, aggiungi il tuo certificato CA al negozio di trust di sistema utilizzato dal tuo ambiente di esecuzione.

Saltare la scoperta con --skip-scan

Se conosci già gli endpoint RTSP, puoi saltare la scoperta e trattare ogni target e porta come candidato per il flusso. Questa modalità non esegue la scoperta e può essere utile su reti limitate o quando vuoi attaccare un inventario noto.

Saltare la scoperta significa:

  • Cameradar non esegue la scoperta e non rileva modelli di dispositivi.
  • I target vengono risolti in indirizzi IP. I nomi host vengono risolti tramite DNS.
  • I blocchi CIDR e gli intervalli IPv4 vengono espansi a ogni indirizzo nell'intervallo.
  • Intervalli grandi creano molti target, quindi usali con cautela.

Esempio:

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →