Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
Sicurezza Sistemi EmbeddedSicurezza IoTAnalisi delle VulnerabilitàExploitPenetration TestingSicurezza Hardware e IoTRed Teaming
GitHub
Condividi
thorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

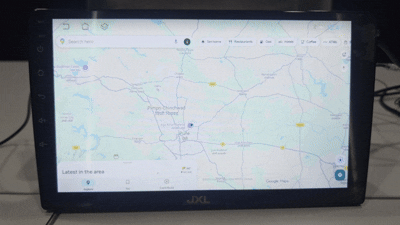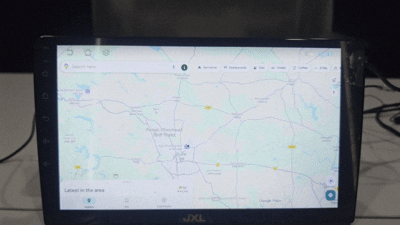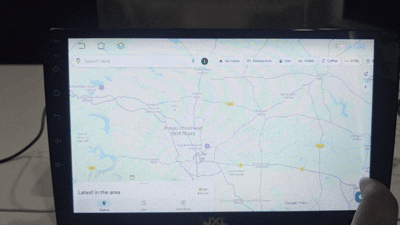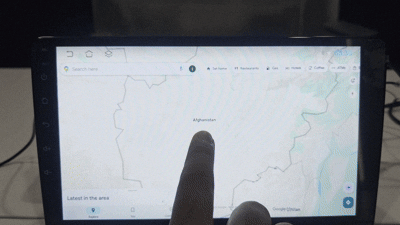
Exploit proof-of-concept per CVE-2025-69515 che dimostra lo spoofing GPS statico su unità di infotainment Android JXL da 9 pollici tramite iniezione di segnale basata su SDR, senza validazione dell'integrità sul percorso di input GNSS.

Vedi Repository
757 mesi faNon ancora revisionato

CVE-2025-69515

Attack Name

Attack


📂 Dettagli Aggiuntivi

Prodotto interessato

  • < JXL 9 Pollici Auto Android Double Din Player - Versione Android 12.0 >

Componenti interessati

  • Modulo ricevitore GNSS / Chipset GPS
  • Modulo di navigazione infotainment
  • Framework servizi di localizzazione

Vettore di attacco

  • L'unità infotainment può essere presa di mira trasmettendo segnali GPS falsificati utilizzando un dispositivo SDR. Poiché il percorso di ingresso GNSS manca di validazione dell'integrità, il sistema potrebbe accettare segnali falsificati più forti trasmessi da vicino, consentendo la manipolazione remota della posizione senza accesso fisico.

Punteggio CVSS : 5.4

  • AV:A (Adiacente): L'attaccante deve essere in prossimità RF per trasmettere segnali GPS falsificati
  • AC:L (Bassa): Nessuna condizione complessa oltre la trasmissione del segnale
  • PR:N (Nessuna): Nessuna autenticazione richiesta
  • UI:N (Nessuna): Nessuna interazione dell'utente necessaria
  • S:U (Invariato): Impatto limitato al sistema infotainment
  • C:N (Nessuno): Nessun impatto sulla riservatezza dei dati
  • I:L (Basso): Impatto sull'integrità (dati di localizzazione manipolati)
  • A:L (Basso): Impatto sulla disponibilità (affidabilità della navigazione compromessa)

Crediti

  • Ricercatore: Shubham S. Thorat
  • Organizzazione: Payatu Security Consulting Pvt. Ltd.

📜 Riferimenti

  • CVE-2025-69515 Rapporto

POC

Demo GIF

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →