
 themalwareguardian/brokeclaudia
CVE-2025-41090 (brokeCLAUDIA): Controllo degli accessi non sicuro in microCLAUDIA, la piattaforma anti-ransomware del CCN-CERT.

 CVE-2025-41090 - Vulnerabilità di controllo degli accessi non corretto in microCLAUDIA
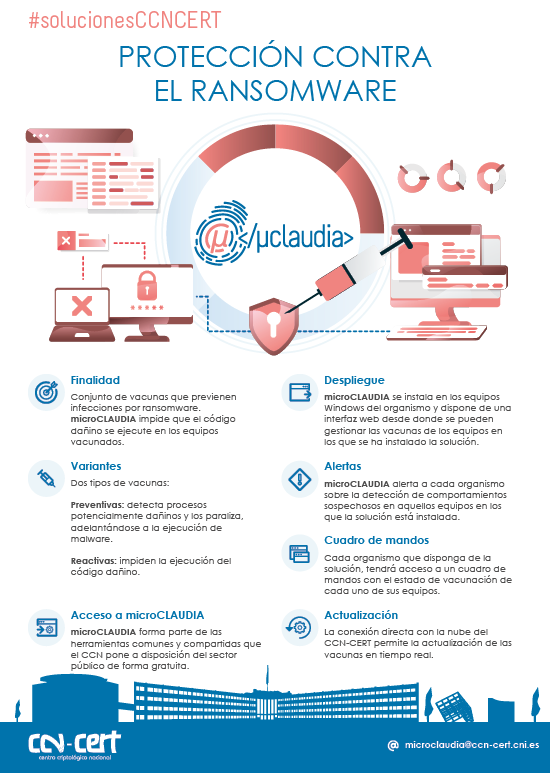
microCLAUDIA è una funzionalità basata sul motore CLAUDIA che fornisce protezione contro i codici ransomware dannosi alle apparecchiature di un'organizzazione. Lo fa tramite un agente leggero per sistemi Windows che gestisce la distribuzione e l'esecuzione dei vaccini.
La connessione dell'agente al servizio centrale di microCLAUDIA, situato nel cloud CCN-CERT, consente il download e l'esecuzione dei vaccini che l'organizzazione ha configurato per i propri computer. Una volta scaricato, l'agente non richiede connettività al cloud per la sua esecuzione, né un servizio centrale o un server installato nell'organizzazione. Inoltre, il servizio offre l'aggiornamento automatico di questi vaccini per coprire gli adattamenti a nuovi modi di eseguire ransomware.
D'altra parte, il CCN-CERT amministra il servizio centrale nel proprio cloud ed è responsabile della generazione di nuovi vaccini, consentendo all'ente di accedere a questo servizio e, in questo modo, rivedere lo stato generale di vaccinazione delle proprie apparecchiature e persino configurarne l'applicazione.
microCLAUDIA può essere distribuito da qualsiasi strumento di gestione della distribuzione software o tramite criteri di Windows. Inoltre, non richiede modifiche aggiuntive nella rete dell'organizzazione.
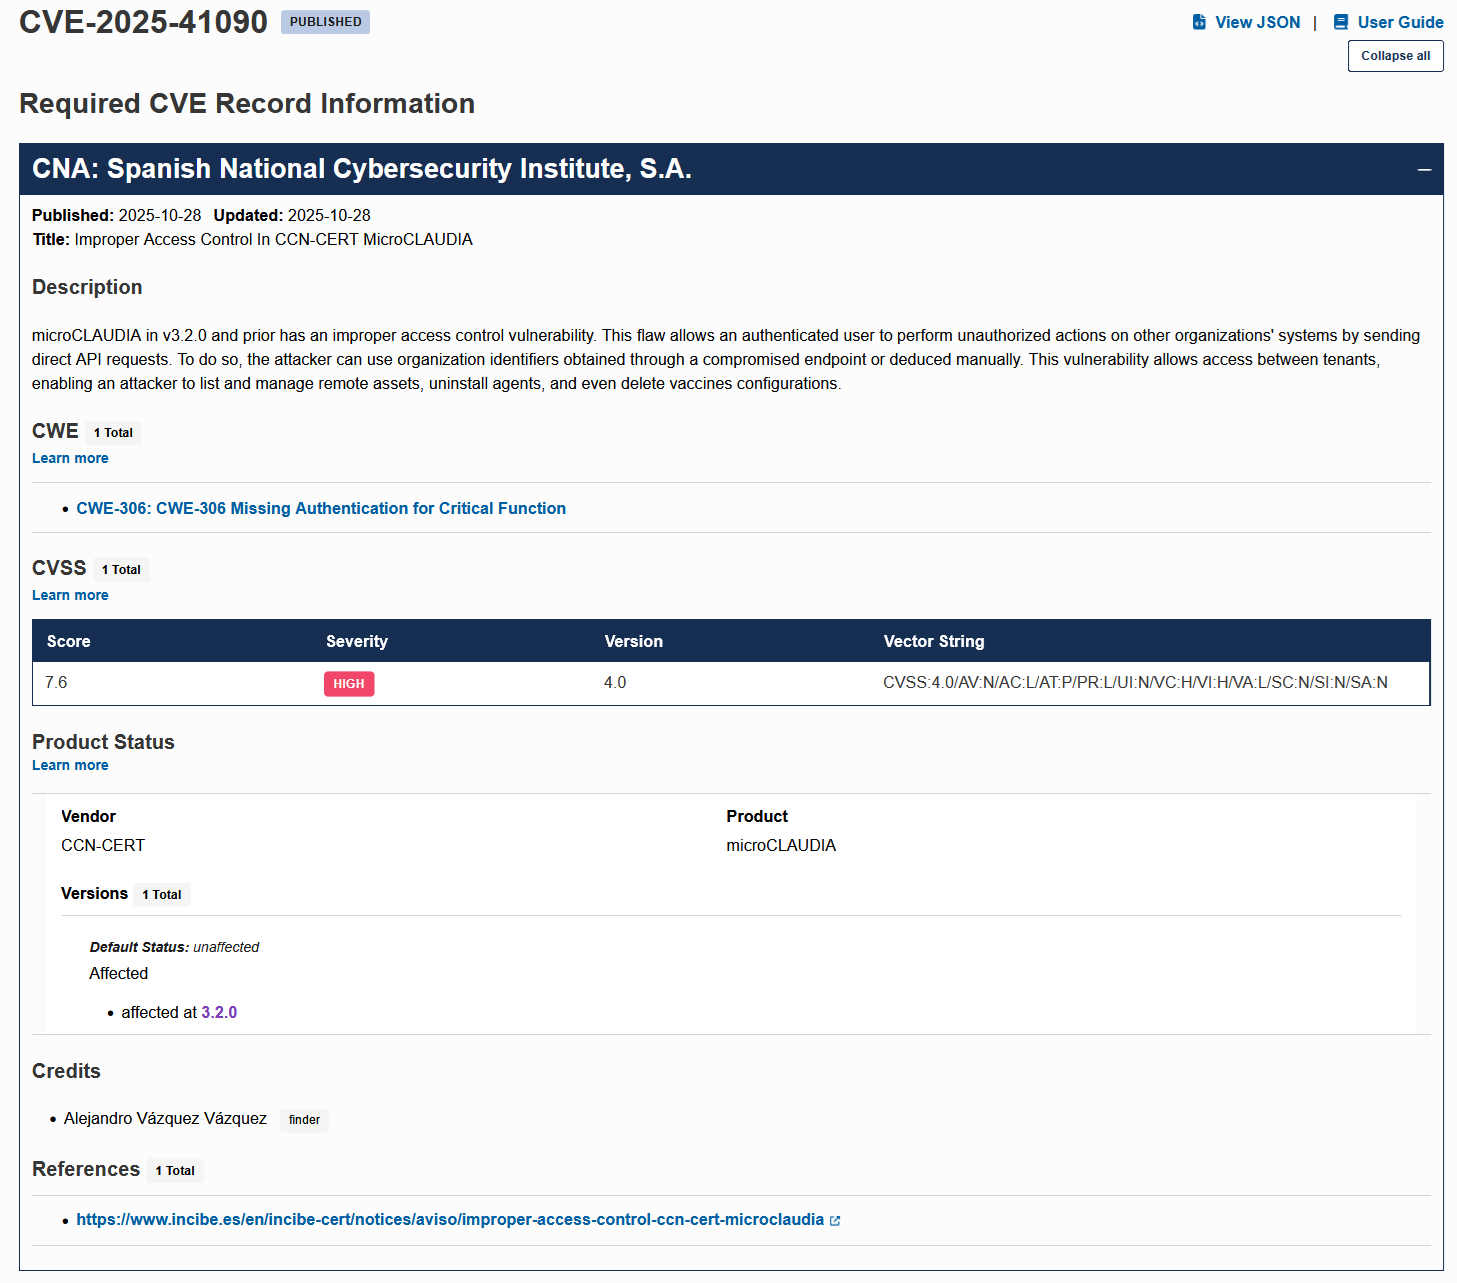 https://www.cve.org/CVERecord?id=CVE-2025-41090
 https://www.incibe.es/en/incibe-cert/notices/aviso/improper-access-control-ccn-cert-microclaudia
 https://cwe.mitre.org/data/definitions/306.html
Le vulnerabilità di controllo degli accessi non corretto esistono quando un utente può accedere a risorse o eseguire azioni che non dovrebbe essere in grado di eseguire.
Nella versione 3.2.0 e versioni precedenti di microCLAUDIA, esiste una vulnerabilità di controllo degli accessi non corretto (brokeCLAUDIA) che consente a un attaccante che ha precedentemente ottenuto accesso a un account di accedere o modificare dati di altre organizzazioni non associate all'utente.
In altre parole, l'attaccante potrebbe manipolare informazioni di organizzazioni non direttamente correlate all'account compromesso.
Per sfruttare con successo questa vulnerabilità, è fondamentale comprendere i seguenti aspetti chiave:
Per correggere la vulnerabilità di controllo degli accessi non corretto identificata in microCLAUDIA, è essenziale implementare diverse misure chiave. In primo luogo, è indispensabile potenziare i controlli API per prevenire l'accesso non autorizzato alle informazioni. Implementare controlli per garantire che l'accesso diretto ai dati sia limitato e applicare processi di verifica per confermare l'associazione dell'utente con l'organizzazione prima di concedere l'accesso.
Inoltre, è fondamentale affrontare il problema di sicurezza specifico relativo alla trasmissione degli identificatori nelle richieste GET. Ciò implica garantire che gli identificatori vitali per la funzionalità principale non vengano trasmessi in un modo che li esponga. L'adozione di metodi di trasmissione sicuri è altamente raccomandata per rafforzare questo aspetto dell'architettura di sicurezza di microCLAUDIA.
Implementando diligentemente queste misure, la vulnerabilità di controllo degli accessi non corretto identificata in microCLAUDIA può essere efficacemente mitigata. La combinazione di controlli API potenziati e pratiche di trasmissione sicura dei dati costituisce una difesa robusta, riducendo significativamente il rischio di accesso non autorizzato e manipolazione di informazioni sensibili.
Puoi trovare i materiali originali della presentazione qui sotto:
Uno script Python sviluppato specificamente per rilevare la presenza di una vulnerabilità di controllo degli accessi non corretto in microCLAUDIA.






