Supporta lo sviluppo
Se questo progetto aiuta il tuo lavoro, sostieni la manutenzione continua e le nuove funzionalità.
Wallet per donazioni ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scansiona il codice QR o copia l'indirizzo del wallet qui sopra.
BurpWpsScan


Un'estensione per Burp Suite che rileva i siti WordPress durante il test di applicazioni web (rilevamento passivo + verifica attiva), esegue valutazioni di sicurezza complete tra cui la scansione delle vulnerabilità di core, plugin e temi di WordPress tramite l'API WPScan, verifica l'esposizione di XML-RPC/REST API, enumera gli utenti, controlla le versioni dei plugin e genera report di penetration testing pronti per l'IA.
Compatibile sia con le edizioni Community che Professional di Burp Suite.
Screenshot
Interfaccia principale
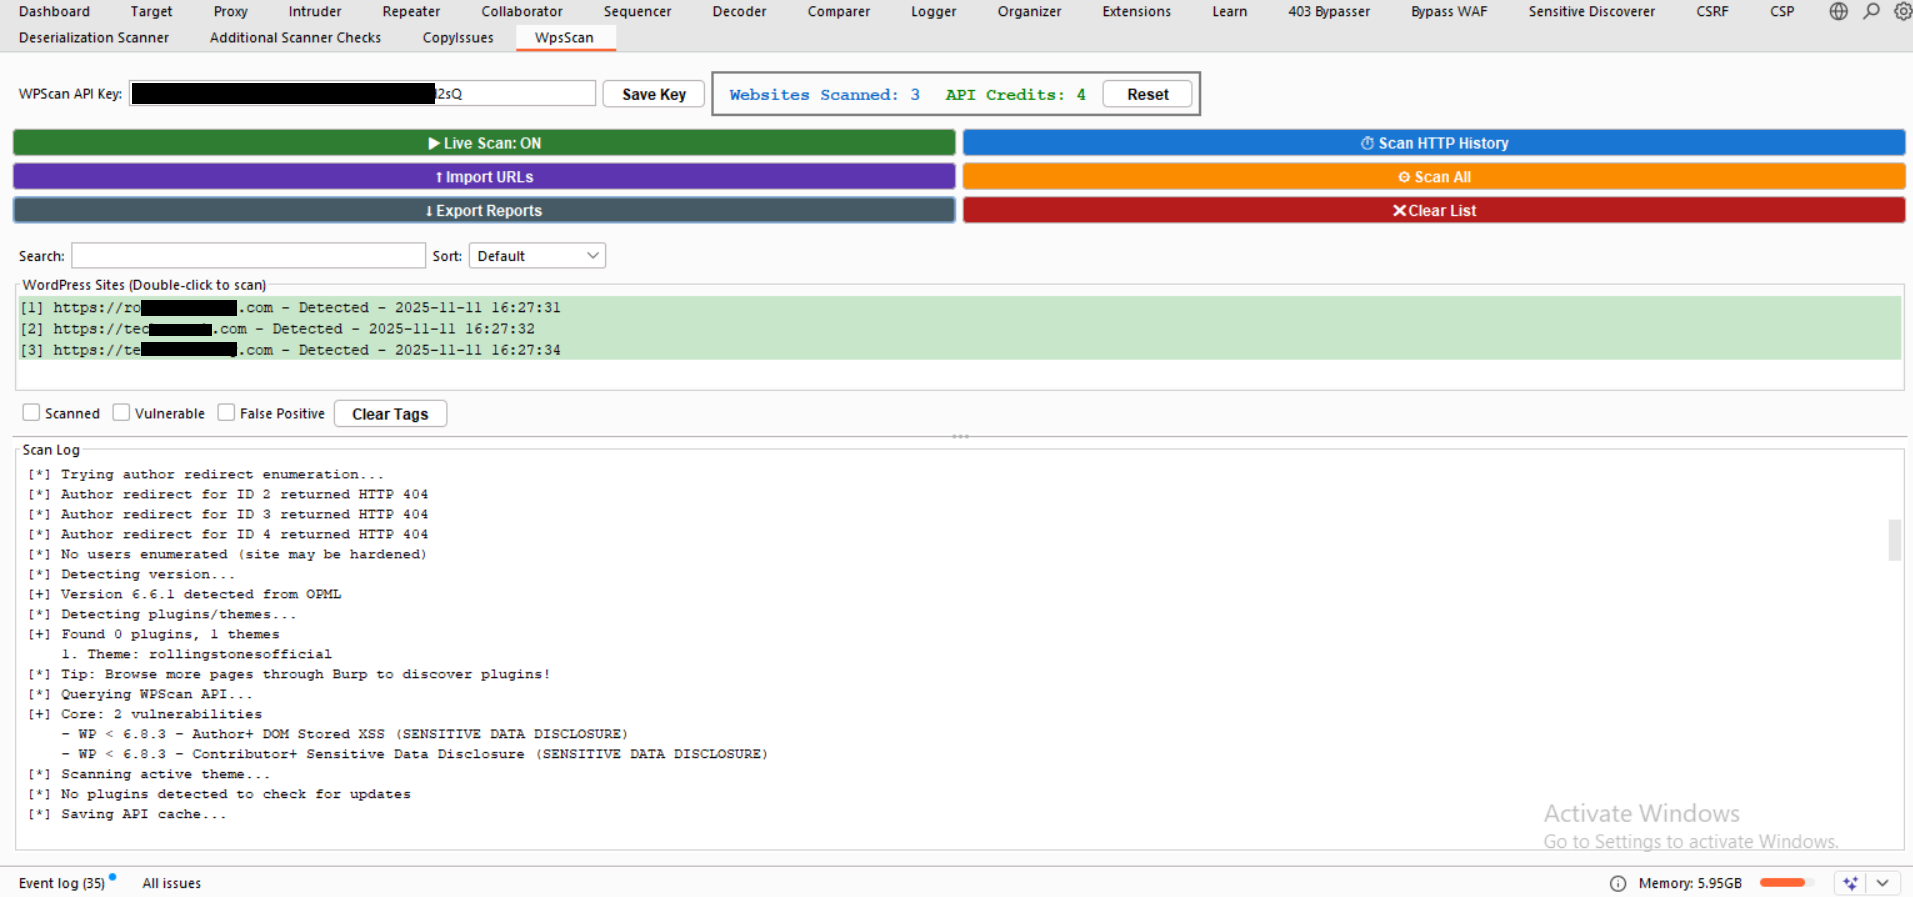
L'interfaccia principale di WpsScan che mostra i siti WordPress rilevati con indicatori di stato e controlli di scansione
Report esportati
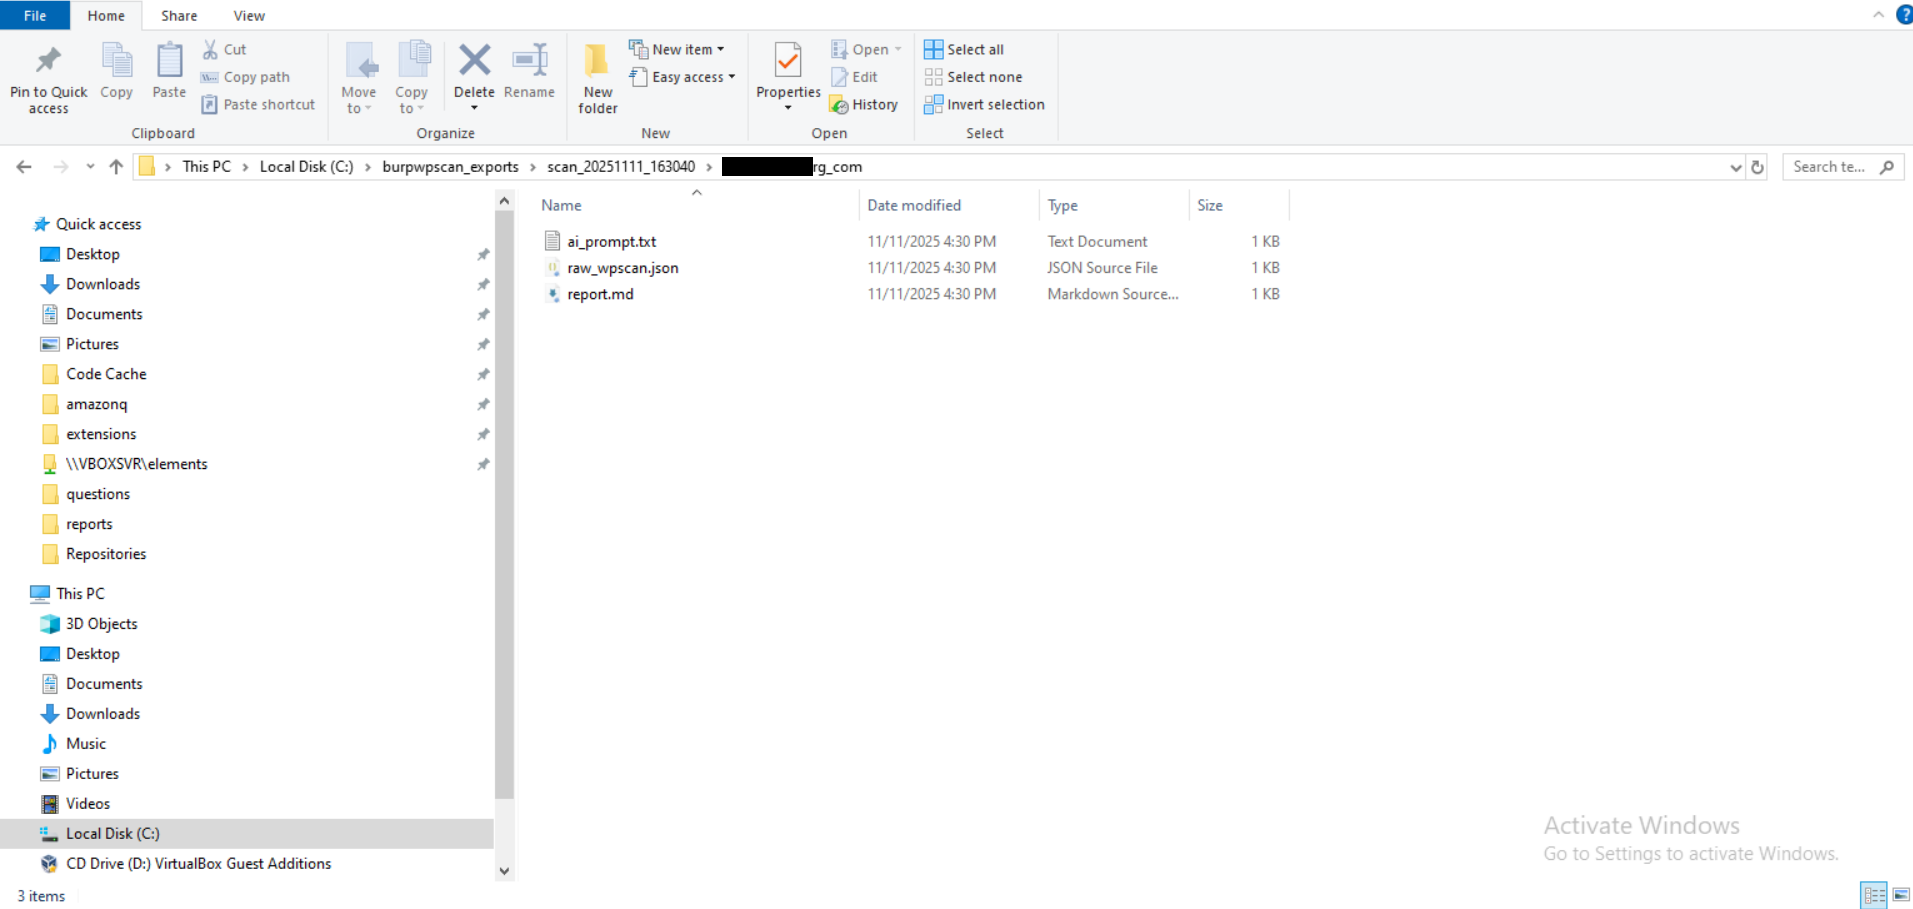
Struttura di esportazione organizzata con report JSON, Markdown e pronti per l'IA per ogni sito scansionato
JSON grezzo di WPScan
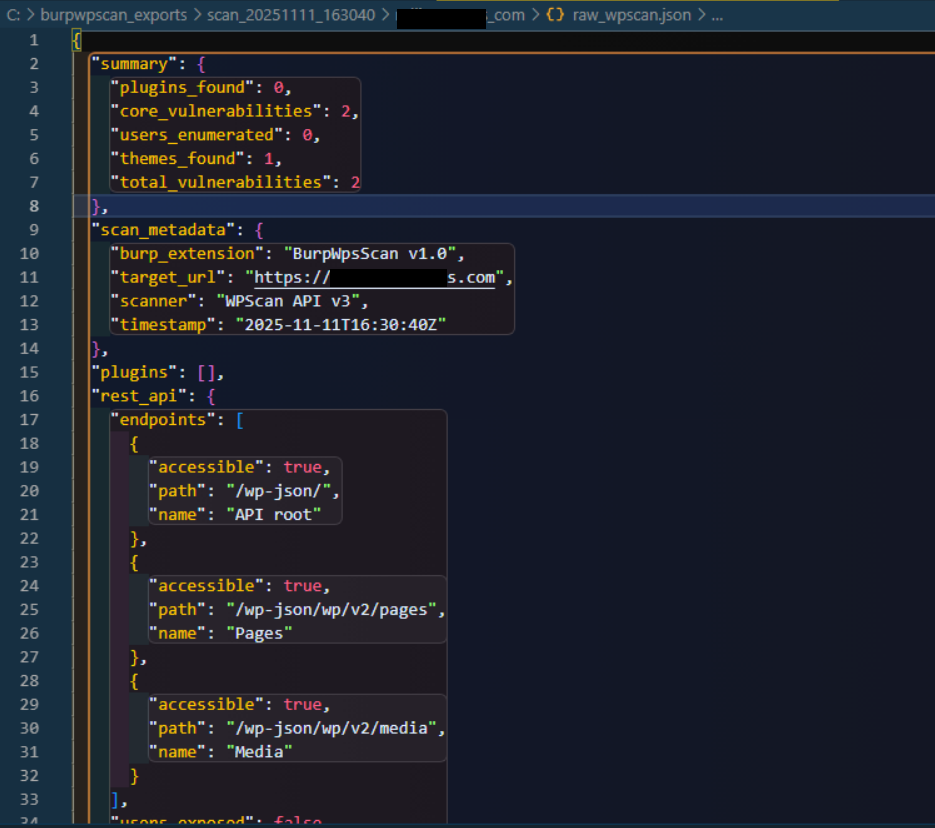
Output JSON dettagliato contenente i dati completi sulle vulnerabilità e i metadati della scansione
Funzionalità
Rilevamento e scoperta
- Rilevamento WordPress in tempo reale: identifica passivamente i siti WordPress dal traffico HTTP in tempo reale (preserva i sottodomini)
- Scansione della cronologia HTTP: scansiona la cronologia HTTP di Burp per trovare siti WordPress dal traffico passato (contrassegnati con l'etichetta [HTTP HISTORY])
- Menu contestuale con clic destro: scansiona manualmente URL specifici dalla cronologia di Burp, Repeater o Proxy facendo clic destro e selezionando "Scan with WpsScan"
- Importazione massiva di URL: verifica attivamente e importa più URL per il rilevamento WordPress in batch
- Scoperta di plugin/temi: estrae plugin e temi dalle risposte HTTP e dalla cronologia
- Rilevamento della versione: identifica la versione del core di WordPress da più fonti (meta tag, feed, API)
- Supporto sottodomini: tutti i punti di ingresso preservano il nome host completo incluso i sottodomini (ad es.,
xxx.yyy.io rimane xxx.yyy.io)
- Preservazione del percorso: preserva il percorso URL e le porte non standard per installazioni in sottodirectory (ad es.,
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
Scansione delle vulnerabilità
- Integrazione con l'API WPScan: interroga il database delle vulnerabilità di WPScan per:
- Vulnerabilità del core di WordPress
- Vulnerabilità dei plugin (oltre 80 plugin ad alto rischio + fino a 3 altri)
- Vulnerabilità dei temi
- Dettagli delle vulnerabilità in tempo reale: mostra immediatamente il titolo e il tipo di vulnerabilità man mano che ogni componente viene scansionato
- Scansione intelligente dei plugin: scansiona TUTTI gli oltre 80 plugin ad alto rischio + fino a 3 altri (risparmia il 60-80% dei crediti API)
- Cache API di 24 ore: non riscansiona mai lo stesso plugin/tema due volte in 24 ore (persistente anche dopo il riavvio di Burp)
Valutazioni di Sicurezza
- Test di Sicurezza XML-RPC:
- Rileva se l'endpoint XML-RPC è abilitato
- Verifica il metodo pingback.ping (rischio di amplificazione DDoS)
- Verifica il metodo system.multicall (rischio di amplificazione brute force)
- Scoperta REST API:
- Enumera gli endpoint accessibili della REST API di WordPress (/wp-json/wp/v2/)
- Verifica gli endpoint users, posts, pages e media
- Segnala vulnerabilità di enumerazione utenti
- Enumerazione Utenti:
- Tenta l'enumerazione utenti tramite REST API (/wp-json/wp/v2/users)
- Ricorre al metodo di redirect autore (?author=N)
- Estrae nomi utente e ID per la ricognizione
- Monitoraggio Aggiornamenti Plugin: Confronta i plugin con WordPress.org per le versioni più recenti (nessun credito API utilizzato)
- Rilevamento Hardening di Sicurezza: Identifica plugin di sicurezza e misure di hardening
Flusso di Lavoro e Gestione
- Doppia Modalità di Rilevamento: Scansione live + scansione della cronologia HTTP funzionano in modo indipendente
- Integrazione Menu Contestuale: Fai clic destro su qualsiasi richiesta in Burp per aggiungerla manualmente alla lista di scansione
- Contatore Crediti API: Monitoraggio in tempo reale dell'utilizzo giornaliero delle API (si azzera a mezzanotte)
- Tracciamento dello Stato: Contrassegna i siti come Scanned, Vulnerable o False Positive con archiviazione persistente
- Esportazione Report: Genera JSON strutturato, Markdown formattato e prompt pronti per l'IA
- Gestione Intelligente degli URL: Tutti i punti di ingresso (scansione live, scansione cronologia HTTP, menu contestuale) preservano il nome host e il percorso completi
- Supporto Protocolli: Gestisce sia le versioni HTTP che HTTPS dello stesso sito
- Indicatori Visivi: Stato codificato a colori con etichette [HTTP HISTORY] e [IMPORTED]
Installazione
Prerequisiti
- Burp Suite Community o Professional (testato su v2023.x+)
- Chiave API WPScan (livello gratuito disponibile su https://wpscan.com/api)
Passaggi
-
Clona o scarica questo repository:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Carica l'estensione in Burp Suite:
- Vai su
Extensions → Installed
- Clicca su
Add
- Tipo di estensione:
Python
- Seleziona il file:
WpsScan.py
- Clicca su
Next
-
Configura la chiave API:
- Vai alla scheda "WpsScan" in Burp Suite
- Inserisci la tua chiave API di WPScan nel campo di testo in alto
- Clicca sul pulsante "Save Key"
- La chiave viene salvata in
C:\burpwpscan_exports\wpsscan_config.txt (Windows prova le unità da C a Z) oppure in /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac)
-
Verifica l'installazione:
- Controlla la presenza della scheda "WpsScan" in Burp Suite
- Cerca il messaggio di successo in
Extensions → Output
Utilizzo
Rilevamento in tempo reale
- Assicurati che il pulsante "Live Scan: ON" sia attivo (verde)
- Naviga i siti web target tramite Burp (Proxy, Repeater, Scanner, ecc.)
- L'estensione monitora automaticamente il traffico HTTP e rileva i siti WordPress in tempo reale
- I siti rilevati compaiono nell'elenco della scheda WpsScan
Scansione della cronologia HTTP

 teycir/burpwpsscan







