tc4dy/cve-2026-21589-poc-exploit
Toolkit di exploit e verifica di sicurezza per CVE-2026-21589, un path traversal non autenticato in Atlassian Data Center: lettura di file WEB-INF, raccolta di credenziali e verifica delle versioni non intrusiva.



SOLO USO ETICO - TEST DI SICUREZZA AUTORIZZATI Questo repository fornisce strumenti destinati esclusivamente a professionisti della sicurezza autorizzati, blue team e penetration tester. L'accesso non autorizzato a sistemi informatici è illegale ai sensi del CFAA (USA), del Computer Misuse Act (Regno Unito), del TCK 243/244 (Turchia) e di leggi analoghe in tutto il mondo.
CVE-2026-21589 è una vulnerabilità critica di path traversal e lettura arbitraria di file non autenticata nei prodotti Atlassian Data Center (Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye). Consente a un attaccante non autenticato di leggere file arbitrari all'interno della root dell'applicazione web (inclusa WEB-INF/) tramite il router webresource /download/*. Punteggio CVSS: 9.3 (Critico). Divulgata da watchTowr Labs a settembre 2026. Corretta da Atlassian nell'advisor di sicurezza di settembre 2026 per Data Center.
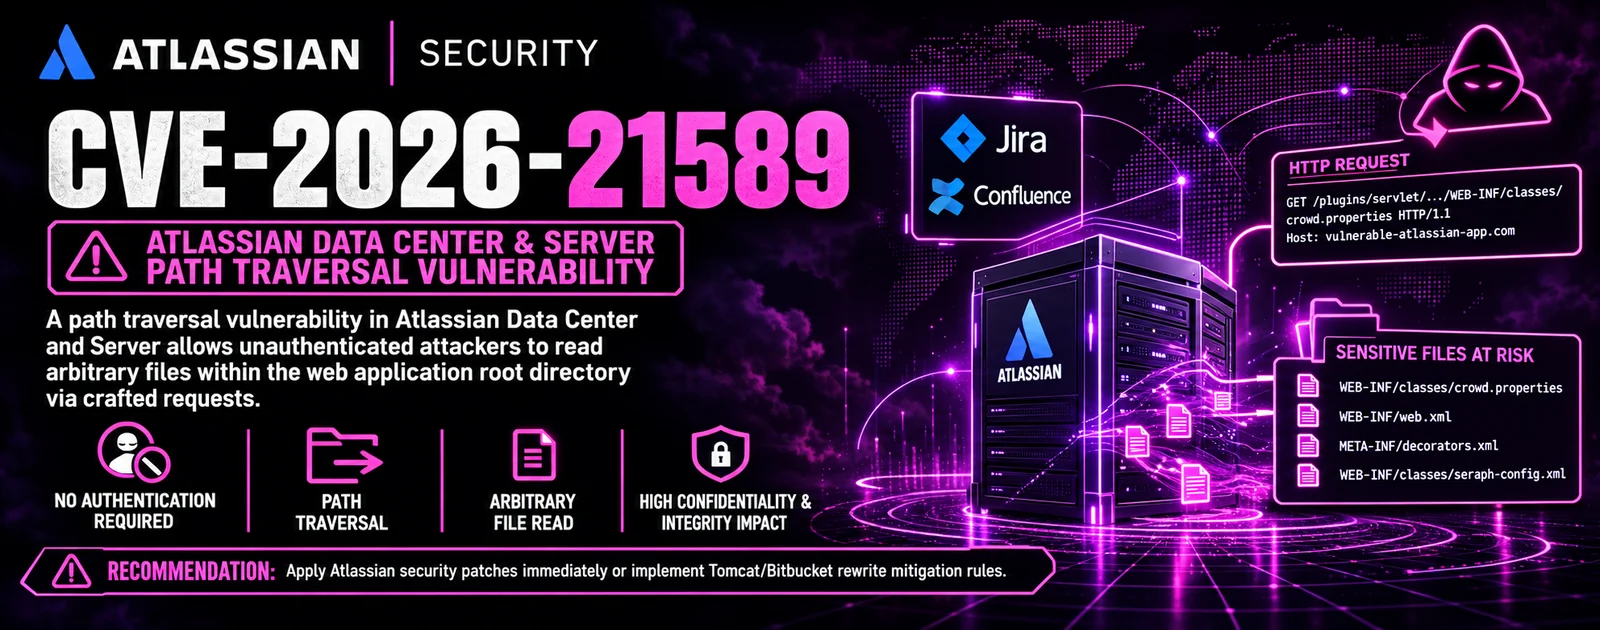
La falla interessa otto prodotti Atlassian self-hosted su più rami di versione. La causa principale è un bug di doppia decodifica URL e di conversione da :: a / nel router webresource che aggira il normalizzatore di URI di Tomcat.
Doppia decodifica URL nel router - Il router webresource /download/* chiama una seconda volta URLDecoder.decode(request.getRequestURI()). Tomcat decodifica l'URI una sola volta, quindi le sequenze ..%3a%3a sopravvivono al normalizzatore di Tomcat e vengono poi risolte all'interno dell'applicazione.
Conversione da :: a / - Dopo la seconda decodifica, Router.unescapeSlashes converte la sequenza :: in /, completando la primitiva di traversal ../ a livello di applicazione.
Concatenazione del percorso in ServletContext - Il percorso costruito viene aggiunto a un percorso di risorsa e passato a ServletContext.getResourceAsStream. Questa funzione non esegue alcun controllo di contenimento e risolve i file relativamente alla root dell'applicazione web.
Accesso non autenticato - Il router webresource non è protetto dall'autenticazione Seraph, quindi la lettura avviene prima dell'autenticazione. Nessuna credenziale, nessuna sessione, nessun token CSRF richiesto.
Divulgazione di WEB-INF - Poiché getResourceAsStream consente l'accesso a WEB-INF/, l'attaccante può leggere web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml e qualsiasi altro file sotto la root dell'applicazione web di cui conosca il percorso esatto.
Vincolo di lettura arbitraria di file - Non è possibile elencare le directory. L'attaccante deve conoscere il nome e il percorso esatti del file. Tuttavia, i nomi di file ben noti (ad es. WEB-INF/web.xml) sono prevedibili tra le varie installazioni.
Impatto - Divulgazione di informazioni da file di configurazione, potenziale fuga di credenziali (URL JDBC, password, token API, chiavi private), fingerprinting dell'applicazione per attacchi successivi e preparazione al movimento laterale. Nessun RCE diretto.
La patch - Atlassian ha corretto la doppia decodifica e la conversione da :: nel router webresource. Le versioni corrette sono state distribuite su tutti i rami interessati (vedere Versioni interessate).
Sfruttamento attivo in the wild - PoC pubblici sono comparsi entro pochi giorni dalla divulgazione. WatchTowr ha pubblicato un Detection Artifact Generator (DAG) che identifica le istanze vulnerabili di Jira, Confluence e Bitbucket. È stata osservata un'intensa attività di scansione rivolta alle istanze Atlassian Data Center esposte su Internet.
Superficie interessata - Istanze Atlassian Data Center e Server self-hosted esposte su Internet. I clienti Atlassian Cloud non sono interessati (patch automatica).
%3a%3a o :: nel percorso a livello di WAF / reverse-proxy.urlrewrite.xml (per Bitbucket) pubblicata da Atlassian.| Strumento | Scopo | Utente previsto |
|---|---|---|
exploit.py | Toolkit completo per red team con lettura di file non autenticata su 8 prodotti Atlassian, raccolta di credenziali dai file di configurazione in WEB-INF, shell interattiva, scansione di massa, modalità stealth, proxy/Tor, rilevamento WAF e reportistica JSON/CSV. | Red team / pentester autorizzati (solo uso etico) |
safechecker.py | Scanner di esposizione non intrusivo che rileva prodotto e versione Atlassian tramite endpoint REST pubblici, verifica rispetto all'intervallo interessato, identifica la presenza di WAF e produce report JSON/CSV/JSONL. Non invia mai un payload di traversal. | Blue team / revisori di sicurezza |
| Funzionalità | exploit.py | safechecker.py |
|---|---|---|
| Rilevamento del prodotto | [+] | [+] |
| Rilevamento della versione | [+] | [+] |
| Sonda di path traversal | [+] | [-] |
| Lettura arbitraria di file (WEB-INF) | [+] | [-] |
| Estrazione delle credenziali | [+] | [-] |
| Shell interattiva | [+] | [-] |
| Creazione di account tramite shell | [+] | [-] |
| Esportazione del report di sessione | [+] | [-] |
| Rilevamento WAF | [+] | [+] |
| Classificazione dello stato WAF | [+] | [+] |
| Scansione di massa (multi-thread) | [+] | [+] |
| CIDR / file / singolo target | [+] | [+] |
| Avviso di troncamento CIDR | [+] | [+] |
| Supporto proxy (SOCKS5/HTTP) | [+] | [+] |
| Supporto Tor | [+] | [+] |
| Rate limiter | [+] | [+] |
| Connection pool | [-] | [+] |
| Jitter (OPSEC) | [+] | [+] |
| Rotazione dello User-Agent | [+] | [+] |
| Retry con backoff | [+] | [+] |
| Modalità non intrusiva (sicura) | [-] | [+] |
| Opzione di riepilogo show-safe | [-] | [+] |
| Modalità quiet / senza banner | [-] | [+] |
| Raccomandazioni IoC | [-] | [+] |
| Report JSON | [+] | [+] |
| Report CSV | [+] | [+] |
| Report in streaming JSONL | [-] | [+] |
| Report HTML | [-] | [-] |
| Controllo della verifica SSL | [+] | [+] |
| Timeout / retry personalizzati | [+] | [+] |
| Rotazione dei log | [+] | [+] |
| Caching DNS | [+] | [+] |