
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-34361-Pi-Hole-SSRF-to-RCE — Questo repository contiene un exploit per CVE-2024-34361, una vulnerabilità critica di Pi-hole (CVSS 8.6). Utilizza SSRF per ottenere RCE sfruttando una convalida impropria degli URL, consentendo agli attaccanti di inviare richieste arbitrarie ed eseguire comandi sul sistema. Disclaimer: Solo per test di sicurezza educativi ed etici. L'uso non autorizzato è illegale. | Kitploit
Strumenti/GitHubGitHub/t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneRed Teaming
GitHubt0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

CVE-2024-34361-Pi-Hole-SSRF-to-RCE

Vedi Repository
12919 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →

Informazioni

Questo repository contiene un exploit per CVE-2024-34361, una vulnerabilità critica di Pi-hole (CVSS 8.6). Utilizza SSRF per ottenere RCE sfruttando una convalida impropria degli URL, consentendo agli attaccanti di inviare richieste arbitrarie ed eseguire comandi sul sistema. Disclaimer: Solo per test di sicurezza educativi ed etici. L'uso non autorizzato è illegale.

Condividi

CVE-2024-34361 Pi-hole Remote Code Execution (SSRF to RCE)

Descrizione

Questo repository contiene un exploit per CVE-2024-34361, una vulnerabilità critica (CVSS 8.6) scoperta in Pi-hole, un DNS sinkhole ampiamente utilizzato per bloccare annunci pubblicitari e domini di tracciamento a livello di rete.

La vulnerabilità deriva da una validazione impropria degli URL, che può essere sfruttata tramite SSRF (Server-Side Request Forgery). In determinate condizioni, questa SSRF può essere escalata a RCE (Remote Code Execution) utilizzando il protocollo Gopherus.

Sfruttare questa vulnerabilità consente a un attaccante di inviare richieste arbitrarie dal server Pi-hole, portando potenzialmente all'esecuzione non autorizzata di comandi sul sistema.

Questa falla di sicurezza non compromette solo la riservatezza e l'integrità del sistema, ma rappresenta anche una minaccia significativa per la sua disponibilità, consentendo a un attaccante di eseguire comandi arbitrari.

Versioni interessate:

  • Pi-hole versione <=5.18.2, con il problema risolto nella versione 5.18.3.

Installazione

Assicurati che Python sia installato sul tuo sistema per utilizzare questo exploit. Clona il repository e configura l'ambiente necessario come segue:

git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt

Utilizzo

Esegui l'exploit utilizzando il comando seguente:

python3 exploit.py [Pi-Hole URL] [Admin password]

Installazione di Redis per l'exploit

Per utilizzare questo exploit, è necessario installare e configurare Redis sul sistema di destinazione. Segui questi passaggi per installare Redis:

  1. Scarica ed estrai Redis:

    wget https://download.redis.io/releases/redis-6.0.3.tar.gz
    tar -xvf redis-6.0.3.tar.gz
    cd redis-6.0.3
    
  2. Compila e avvia Redis:

    make
    cd src/
    sudo ./redis-server
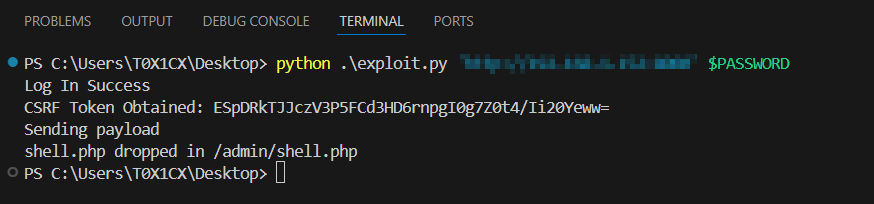
    

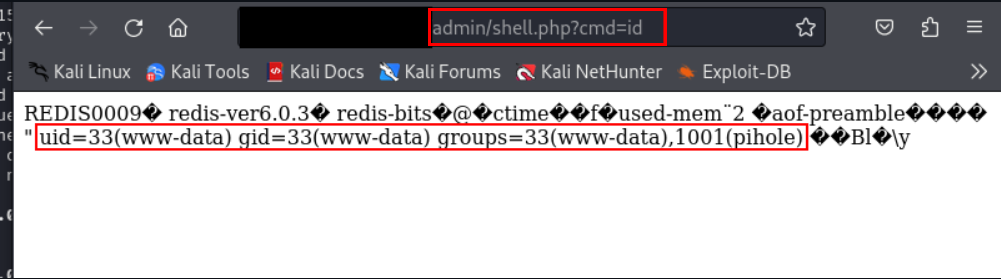
Proof of Concept

image

image

PoC

Disclaimer

Questo exploit è destinato esclusivamente a scopi educativi e di test di sicurezza etico. L'uso di questo exploit contro obiettivi senza previo consenso reciproco è illegale, e lo sviluppatore declina qualsiasi responsabilità per uso improprio o danni causati da questo exploit.

Crediti

Exploit sviluppato da Julio Ángel Ferrari (Aka. T0X1Cx)

Scarica lo strumento